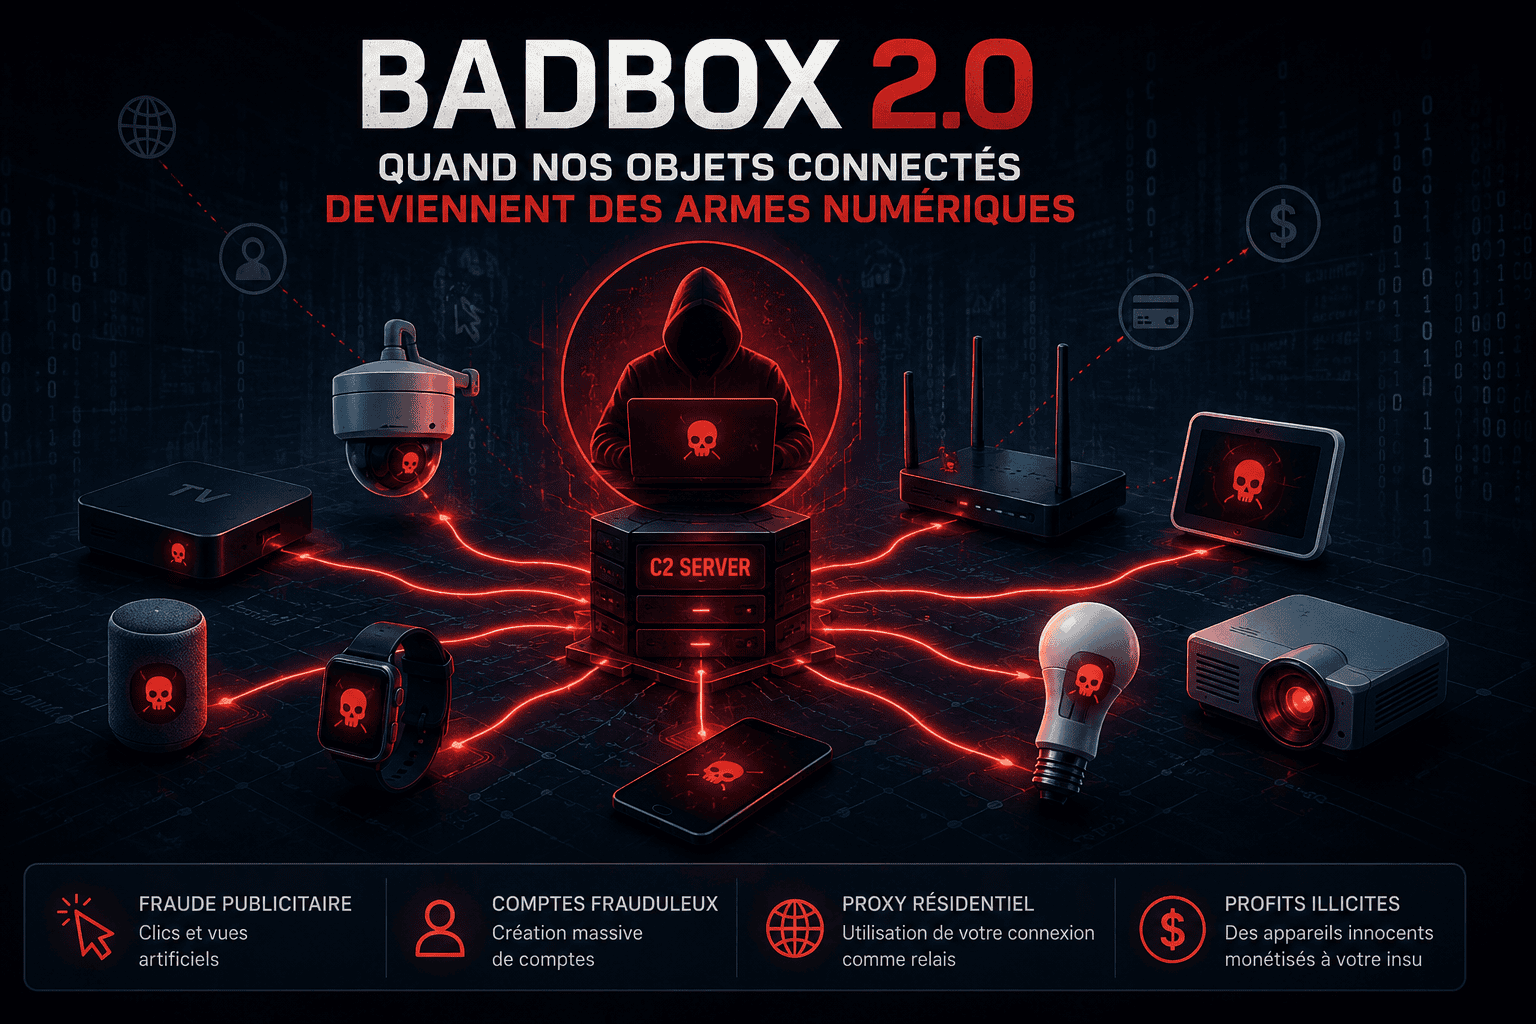
l’époque où les ordinateurs n’étaient plus les seules cibles
Pendant longtemps, lorsque l’on parlait de cyberattaque, on imaginait principalement un ordinateur infecté par un virus, un pirate exploitant une faille Windows ou un utilisateur victime d’un email de phishing. Le PC était considéré comme la principale porte d’entrée vers le monde numérique.
Mais notre quotidien a profondément changé.
Aujourd’hui, nos maisons sont devenues de véritables écosystèmes connectés. Télévisions intelligentes, caméras de surveillance, montres connectées, assistants vocaux, ampoules intelligentes, objets domotiques ou encore box Android TV font désormais partie de notre environnement. Ces appareils nous simplifient la vie, mais ils représentent également une nouvelle surface d’attaque pour les cybercriminels.
Contrairement aux ordinateurs classiques, beaucoup d’objets connectés sont conçus avec une priorité donnée au prix et à la rapidité de commercialisation plutôt qu’à la sécurité.
On retrouve régulièrement :
- des systèmes Android anciens qui ne reçoivent plus de mises à jour
- des mots de passe par défaut jamais changés
- des composants logiciels dont l’origine est inconnue
- des fabricants qui abandonnent rapidement le support de leurs produits
Un appareil connecté peut donc devenir une cible idéale, c’est exactement ce que démontrent les botnets modernes comme BADBOX 2.0.

Qu’est-ce qu’un botnet ?
Avant de comprendre BADBOX 2.0, il faut revenir sur une notion essentielle : le botnet.
Un botnet est un réseau composé de milliers, voire de millions d’appareils infectés et contrôlés à distance par un pirate.
Chaque appareil compromis devient alors un « zombie numérique ».
Son propriétaire continue généralement de l’utiliser normalement sans savoir qu’il participe à une infrastructure criminelle.
Le fonctionnement est relativement simple :
Cybercriminel
      |
      |
Serveur de commande
      |
-------------------------
|          |            |
PC       Caméra       Box TV
Le pirate ne contrôle donc pas directement chaque appareil. Il utilise un serveur central capable d’envoyer des ordres à l’ensemble du réseau.
Ces appareils peuvent ensuite être utilisés pour :
- lancer des attaques informatiques
- envoyer du spam
- effectuer des fraudes
- masquer l’origine d’une attaque
- générer de faux revenus publicitaires
L’un des exemples les plus connus reste le botnet Mirai botnet, qui avait démontré en 2016 qu’un simple objet connecté mal sécurisé pouvait devenir une arme massive. Vous pouvez consulter l’artile ici : Mirai
BADBOX 2.0 reprend cette philosophie, mais avec une approche beaucoup plus moderne et inquiétante.
BADBOX 2.0 : un botnet nouvelle génération
Une menace présente avant même le premier démarrage
La majorité des malwares classiques nécessitent une action de la victime.
Un utilisateur doit généralement :
- ouvrir une pièce jointe infectée
- installer une application malveillante
- cliquer sur un lien frauduleux
BADBOX 2.0 fonctionne différemment.
La particularité de cette menace est qu’elle cible principalement des appareils déjà compromis avant leur achat.
Autrement dit, l’utilisateur peut acheter un appareil neuf, ouvrir la boîte, l’allumer… et être déjà connecté à une infrastructure criminelle. Le problème ne vient pas forcément de l’utilisation de l’appareil. Il peut être présent dès sa fabrication.
Le scénario classique est le suivant :
Fabrication
     ↓
Firmware modifié
     ↓
Appareil vendu
     ↓
Connexion Internet
     ↓
Activation du botnet
Le malware est directement intégré dans le système Android de l’appareil.
Il ne s’agit donc pas d’une application téléchargée par erreur, mais d’un composant caché faisant partie du logiciel interne.
Les box Android TV : une cible idéale
Les box Android TV sont devenues extrêmement populaires. Elles permettent de transformer un simple téléviseur en centre multimédia capable d’accéder aux applications, aux services de streaming ou aux contenus Internet. Cependant, certaines box très bon marché représentent un risque important.
Pourquoi ? Parce qu’elles cumulent plusieurs facteurs problématiques :
- prix extrêmement bas
- origine parfois inconnue
- absence de constructeur clairement identifié
- versions Android anciennes
- absence totale de mises à jour
- applications préinstallées douteuses
Certaines box peuvent embarquer
- des services cachés
- des applications système modifiées
- des certificats compromis
- des composants permettant une connexion distante
Pour l’utilisateur, il s’agit simplement d’une petite boîte permettant de regarder des vidéos. Pour un cybercriminel, cela peut devenir un point d’accès permanent à Internet.
Même si les box Android représentent une cible privilégiée, BADBOX 2.0 ne se limite pas uniquement aux appareils multimédias. On retrouve également différents appareils Android low-cost comme tablettes bas de gamme, des cadres photo numériques connectés, des vidéoprojecteurs Android, des smartphones d’entrée de gamme ou encore équipements domotiques.
Le point commun entre tous ces appareils ?
Une fabrication rapide, un coût réduit et souvent un contrôle sécurité limité. Le problème n’est donc pas Android en lui-même. Le problème vient plutôt de l’écosystème autour de certains appareils, composants non maintenus, des logiciels modifiés, une absence de contrôle qualité et chaîne d’approvisionnement peu transparente.

Comment fonctionne BADBOX 2.0 ?
L’infection directement dans le firmware
Pour comprendre l’intérêt de cette méthode, il faut comprendre le fonctionnement normal d’un appareil Android.
Lorsqu’un utilisateur démarre son appareil :
Démarrage
    ↓
Firmware constructeur
    ↓
Système Android
    ↓
Applications utilisateur
Dans un appareil compromis :
Démarrage
    ↓
Firmware modifié
    ↓
Services malveillants cachés
    ↓
Connexion au serveur pirate
    ↓
Participation au botnet
Le grand avantage pour les attaquants est que le malware bénéficie souvent de privilèges élevés. Il fonctionne comme un composant système. Cela signifie qu’une simple suppression d’application ou une réinitialisation classique peut ne pas suffire.
Le rôle du serveur de commande (C2)
Comme tous les botnets modernes, BADBOX 2.0 repose sur une infrastructure de commande.
On parle de serveur C2, pour : Command and Control.
C’est le centre nerveux du réseau.
Le fonctionnement est simple :
Cybercriminel
       |
Serveur C2
       |
------------------------
|          |           |
Box IPTV  Tablette   Smartphone
Depuis ce serveur, l’attaquant peut envoyer des instructions aux appareils compromis.
Par exemple :
- charger des pages Internet
- générer des clics
- créer des comptes
- transmettre du trafic réseau
- participer à différentes fraudes
L’utilisateur reste généralement totalement invisible dans cette chaîne. Son appareil devient simplement une ressource exploitée.

Les activités malveillantes de BADBOX 2.0
La fraude publicitaire automatisée
L’une des principales utilisations de BADBOX 2.0 concerne la fraude publicitaire.
Le principe est simple, les appareils infectés peuvent automatiquement ouvrir des pages web, afficher des publicités, simuler des clics bref reproduire un comportement humain.
À petite échelle, cela semble insignifiant. Mais un réseau composé de milliers d’appareils peut générer des revenus importants. Le cybercriminel transforme donc des appareils appartenant à des particuliers en machines à générer de l’argent.
La création massive de comptes frauduleux
Les appareils zombies peuvent également être utilisés pour automatiser certaines actions. Comme par exemple, la création de comptes sur des plateformes, le contournement de systèmes anti-fraude et donc la génération de faux profils.
Grâce aux milliers d’adresses IP différentes fournies par les appareils infectés, les attaquants peuvent rendre leurs activités beaucoup plus difficiles à détecter.
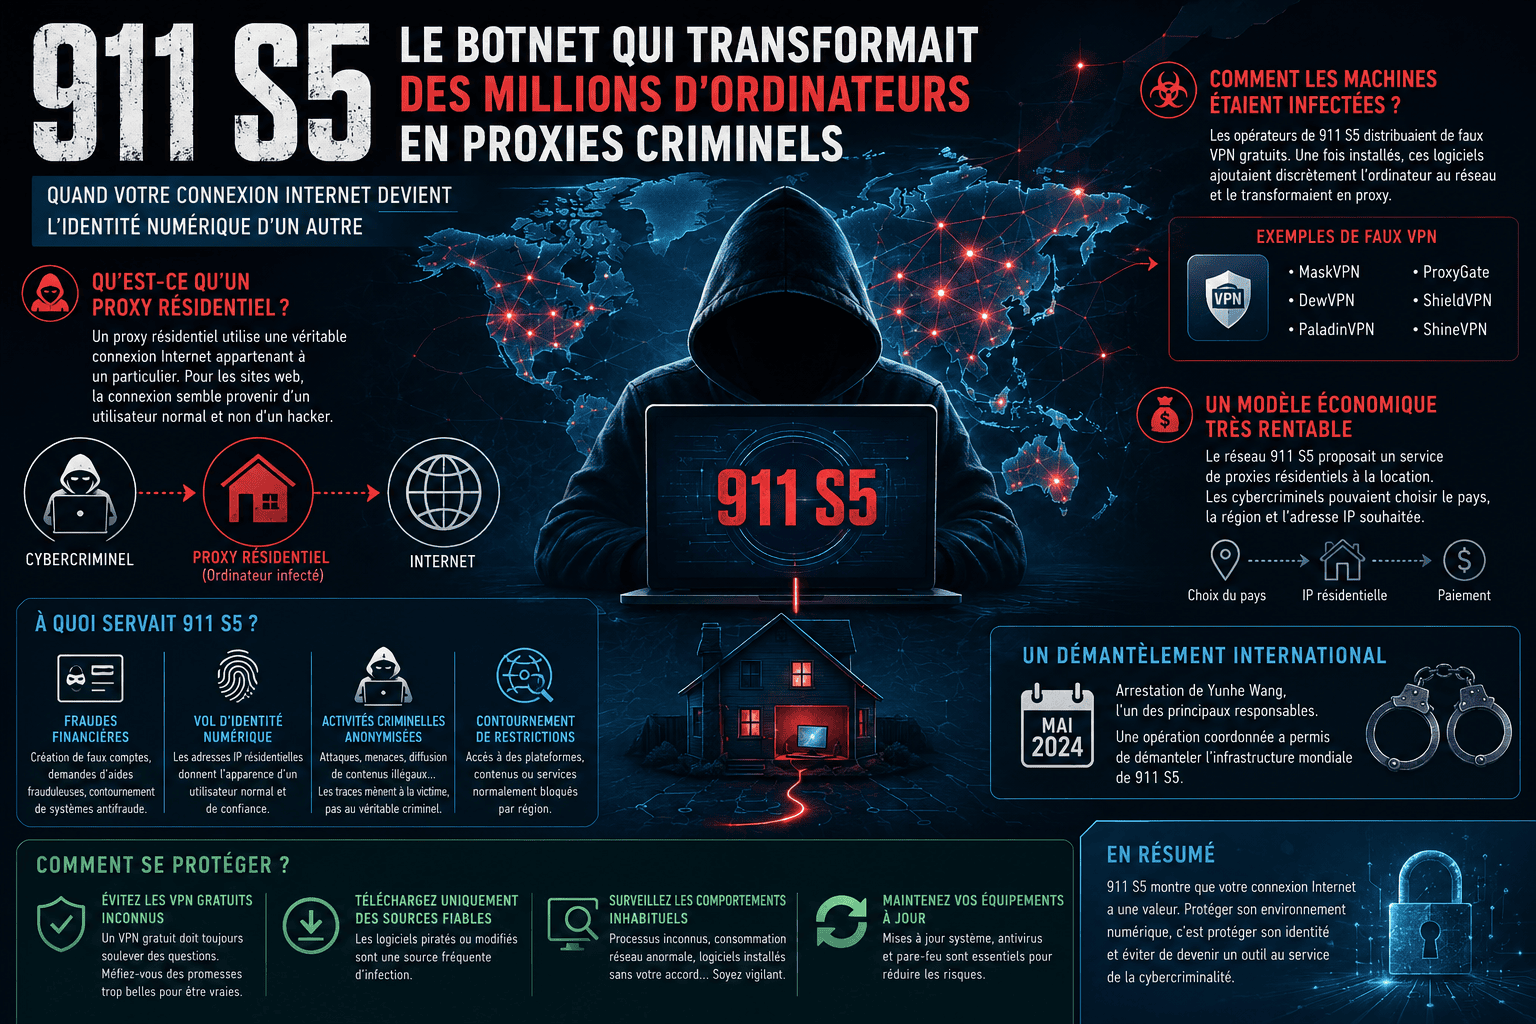
Le proxy résidentiel clandestin
C’est probablement l’un des aspects les plus inquiétants. Un appareil infecté peut devenir un proxy résidentiel. Concrètement, cela signifie qu’un pirate utilise votre connexion Internet comme relais.
Exemple :
Cybercriminel
      |
Votre box infectée
      |
Site Internet ciblé
Le site visité ne voit pas l’adresse IP du pirate. Il voit celle de votre domicile. Cette technique peut permettre de contourner certaines restrictions géographiques, de masquer une activité malveillante, de réaliser des opérations frauduleuses. Votre connexion devient alors une couverture pour une activité que vous ne contrôlez pas.
Pourquoi BADBOX 2.0 est une menace importante ?
Le problème de la chaîne d’approvisionnement
La grande différence avec un malware classique est que l’utilisateur n’est pas forcément responsable. Le problème peut apparaître bien avant l’achat.
La chaîne est longue :
Fabricant
    ↓
Fournisseur
    ↓
Revendeur
    ↓
Utilisateur
Si un appareil est compromis pendant sa fabrication :
- l’utilisateur ne voit aucune anomalie
- l’antivirus classique peut ne rien détecter
- une simple restauration usine peut être inefficace
C’est toute la difficulté des attaques de type supply chain. La menace est intégrée directement dans le produit.
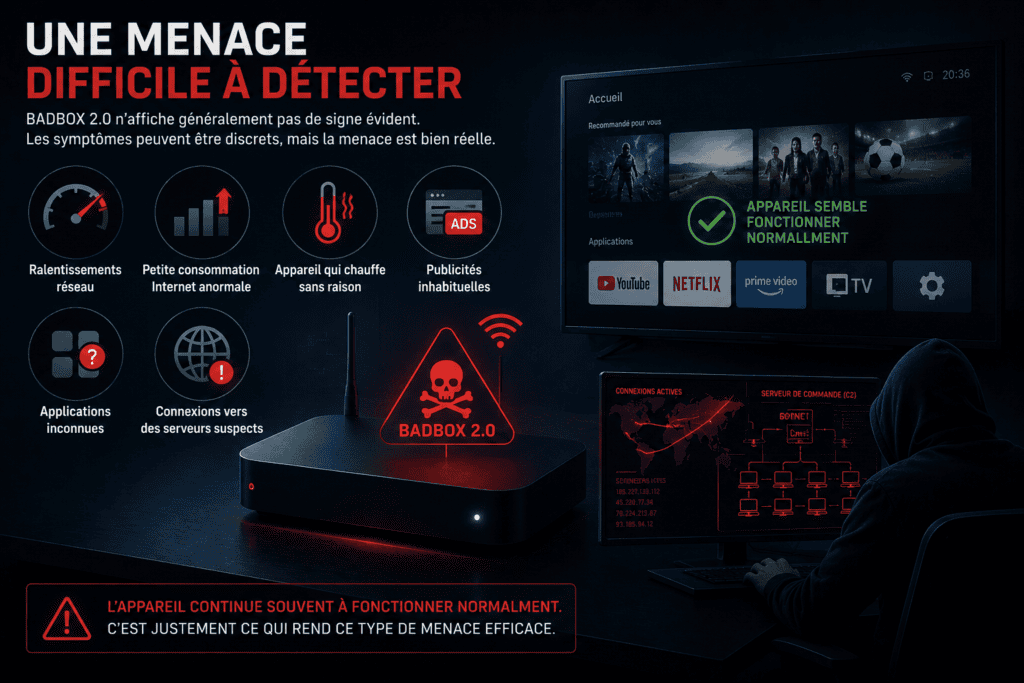
Une menace difficile à détecter
BADBOX 2.0 n’affiche généralement pas de signe évident. Les symptômes peuvent être discrets, ralentissements réseau, petite consommation Internet anormale, appareil qui chauffe sans raison, des publicités inhabituelles, une applications inconnues ou connexions vers des serveurs suspects. L’appareil continue souvent à fonctionner normalement. C’est justement ce qui rend ce type de menace efficace.
Comment se protéger de BADBOX 2.0 ?
Acheter du matériel fiable
La première protection commence avant même l’achat.
Quelques bonnes pratiques :
Privilégier :
✅ fabricants connus
✅ appareils bénéficiant de mises à jour régulières
✅ magasins officiels
✅ marques reconnues
Éviter :
❌ box IPTV inconnues à prix cassé
❌ appareils sans marque
❌ firmware modifié
❌ versions Android abandonnées
Un prix très attractif cache parfois un coût beaucoup plus élevé en matière de sécurité.
Maintenir ses appareils à jour
Les mises à jour permettent de corriger :
- failles de sécurité
- vulnérabilités système
- composants obsolètes
Un appareil connecté qui n’évolue plus devient progressivement une cible.
Séparer les objets connectés du réseau principal
Une excellente pratique consiste à isoler les objets connectés.
Par exemple :
Réseau principal

- PC
- Téléphones
- NAS

--------------------
Réseau IoT

- Caméras
- TV
- Box Android
- Objets connectés
Ainsi, si un appareil est compromis, son accès au reste du réseau est limité.
Cette séparation est particulièrement importante pour les utilisateurs possédant :
- un NAS
- des données personnelles
- des équipements professionnels à domicile
Surveiller son réseau
Quelques signaux doivent attirer l’attention :
- appareil inconnu connecté au Wi-Fi
- trafic réseau important lorsque l’appareil est inutilisé
- connexions vers des pays inhabituels
- consommation Internet excessive
Pour les utilisateurs avancés :
- analyse DNS
- règles firewall
- consultation des logs routeur
- outils comme Pi-hole ou solutions IDS.
Pendant longtemps, nous avons considéré les objets connectés comme de simples gadgets.
Une caméra servait à surveiller une maison. Une box Android servait à regarder des vidéos. Une enceinte connectée servait à écouter de la musique. Mais derrière ces usages simples se cachent de véritables ordinateurs connectés à Internet. Avec parfois moins de protections qu’un PC classique.
BADBOX 2.0 rappelle une réalité essentielle. Chaque appareil connecté peut devenir une porte d’entrée vers une infrastructure criminelle. La sécurité numérique commence donc bien avant l’installation d’un antivirus.
Elle commence dès le choix du matériel :
- acheter des appareils fiables
- privilégier les fabricants sérieux
- maintenir ses équipements à jour
- segmenter son réseau
- rester méfiant face aux offres trop belles pour être vraies.
Car dans le monde connecté d’aujourd’hui, le prochain soldat d’un botnet pourrait très bien être l’objet posé juste devant nous.