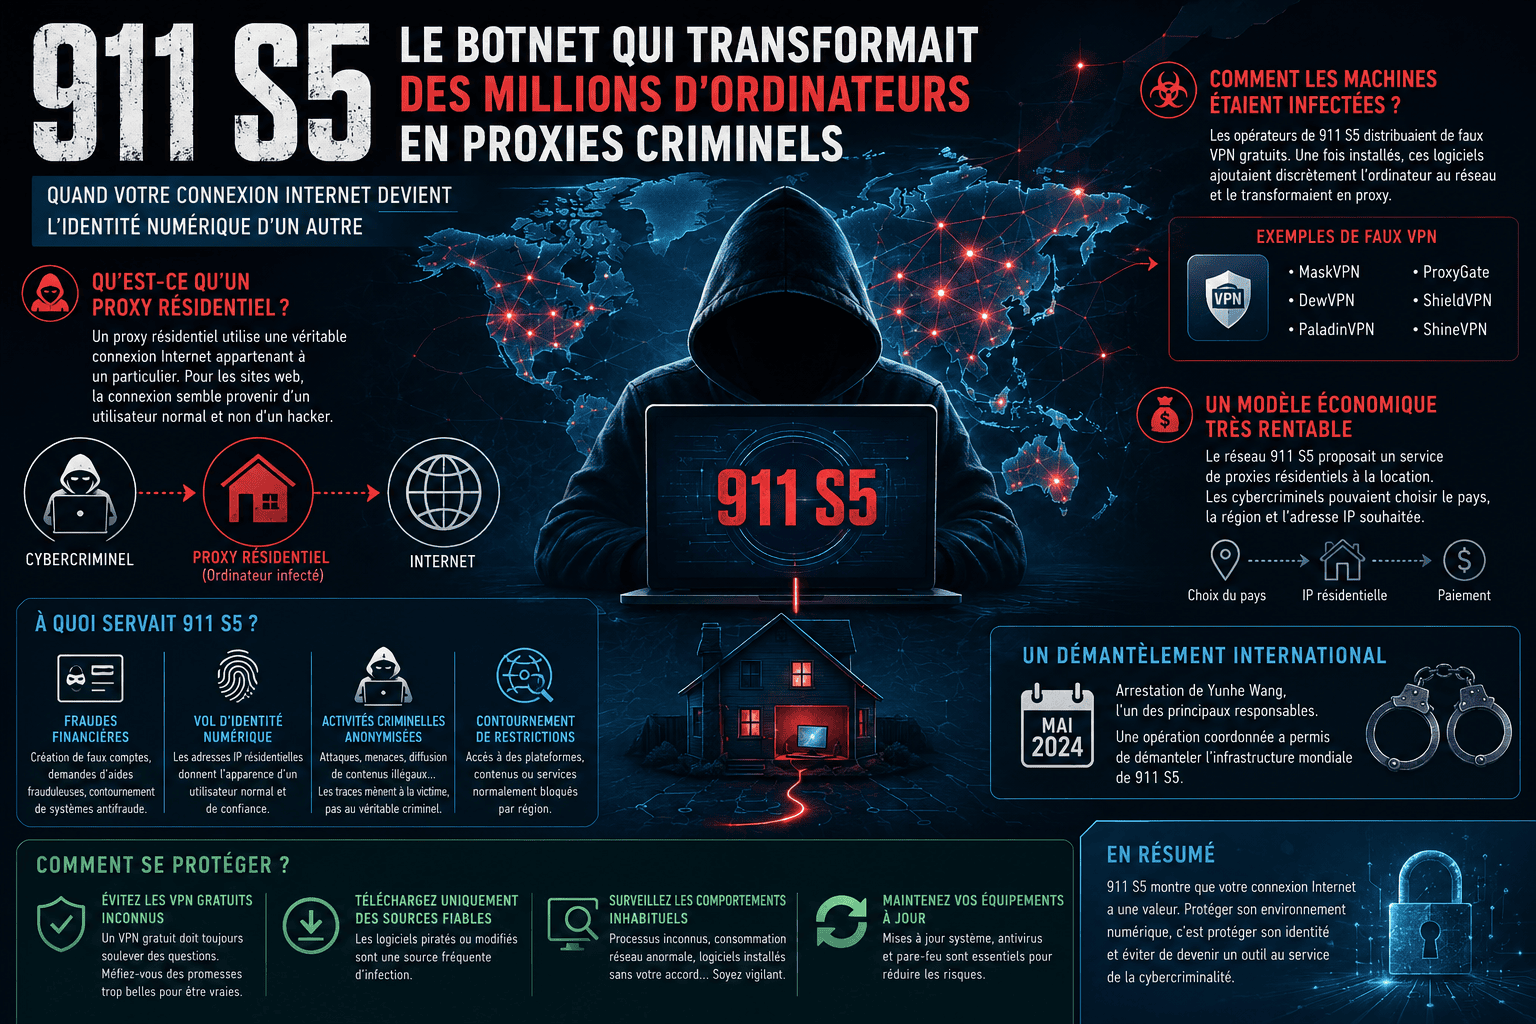
Quand votre ordinateur devient l’identité numérique d’un autre
Lorsque l’on parle de cybersécurité, l’image qui revient souvent est celle d’un pirate informatique cherchant à voler des données personnelles, installer un ransomware ou espionner une victime. Pourtant, certaines menaces fonctionnent différemment.
Elles ne cherchent pas forcément vos documents, vos mots de passe ou vos informations bancaires. Elles cherchent quelque chose de beaucoup plus discret : votre identité numérique.
Votre connexion Internet, votre adresse IP, votre emplacement approximatif et la réputation de votre réseau représentent aujourd’hui une véritable valeur marchande. Pour un cybercriminel, utiliser l’adresse IP d’un particulier est souvent bien plus intéressant que celle d’un serveur situé dans un centre de données.
C’est exactement le principe derrière 911 S5, l’un des plus importants réseaux de proxies résidentiels jamais découverts. Pendant plusieurs années, ce botnet a transformé des millions d’ordinateurs personnels infectés en relais anonymes permettant à des criminels du monde entier de masquer leurs véritables activités.
Le plus inquiétant ?
Dans la majorité des cas, les victimes n’avaient aucune idée que leur machine participait à cette infrastructure criminelle.

Comprendre les proxies résidentiels
Avant de comprendre le fonctionnement de 911 S5, il est nécessaire de comprendre ce qu’est un proxy résidentiel. Un proxy est un intermédiaire entre un utilisateur et Internet.
Lorsqu’un utilisateur se connecte directement à un site web, celui-ci voit son adresse IP :
Utilisateur
      |
    Internet
      |
   Site web
Avec un proxy, la connexion passe par un serveur intermédiaire :
Utilisateur
      |
    Proxy
      |
   Internet
      |
   Site web
Le site web ne voit alors plus l’adresse IP réelle de l’utilisateur, mais celle du proxy.
Cette technologie est parfaitement légitime. Les entreprises utilisent des proxies pour :
- tester leurs services depuis différents pays
- analyser leurs campagnes marketing
- sécuriser certains accès
- gérer leurs infrastructures réseau
Mais une catégorie particulière de proxy intéresse énormément les cybercriminels : les proxies résidentiels.
Qu’est-ce qu’un proxy résidentiel ?
Un proxy résidentiel utilise une véritable connexion Internet appartenant à un particulier. Contrairement à un serveur situé dans un datacenter, l’adresse IP appartient à une box Internet classique
Pour les systèmes de sécurité, cette différence est majeure. Une connexion provenant d’un serveur VPN ou d’un hébergeur est souvent facilement identifiable. En revanche, une connexion provenant d’une box domestique ressemble davantage à un utilisateur normal.
C’est cette confiance apparente qui rend les proxies résidentiels extrêmement recherchés. Le problème apparaît lorsque ces connexions sont utilisées sans l’accord de leurs propriétaires. C’est exactement ce que faisait 911 S5.
911 S5 : un botnet devenu un service commercial
Le réseau 911 S5 apparaît vers 2014.
À première vue, il ressemble à un simple fournisseur de proxies résidentiels. Le service propose alors aux utilisateurs de louer des adresses IP dans différents pays afin de naviguer anonymement.
Le fonctionnement semble classique :
- choisir une localisation
- sélectionner une adresse IP
- utiliser cette connexion comme relais
Mais derrière cette façade commerciale se cachait une gigantesque infrastructure criminelle. Les opérateurs de 911 S5 avaient développé un réseau composé de millions de machines compromises. Ces ordinateurs servaient ensuite de relais pour leurs clients.
Le principe était simple :
- Infecter des ordinateurs partout dans le monde
- Transformer ces machines en proxies
- Louer l’accès à ces connexions
- Faire payer des utilisateurs souhaitant masquer leur identité
Le botnet n’était donc pas seulement une attaque informatique. C’était une véritable entreprise criminelle basée sur un modèle économique proche des services cloud modernes.
Comment les ordinateurs étaient-ils infectés ?
L’une des forces de 911 S5 était sa méthode d’infection. Contrairement à certains malwares très complexes exploitant des failles inconnues, le réseau reposait principalement sur une technique beaucoup plus efficace : tromper l’utilisateur.
Les opérateurs distribuaient notamment de faux logiciels VPN gratuits.
Des applications promettaient :
- une navigation anonyme
- un changement d’adresse IP
- un accès à des contenus bloqués géographiquement.
Pour un utilisateur peu méfiant, l’offre semblait intéressante. Un VPN gratuit permettant d’obtenir une IP étrangère ? Cela paraît pratique. Mais derrière cette fonctionnalité se cachait une activité totalement différente.
Une fois installé :
- le logiciel ajoutait la machine au réseau 911 S5
- un composant proxy fonctionnait en arrière-plan
- l’ordinateur devenait disponible pour des utilisateurs externes
La victime continuait à utiliser son ordinateur normalement. Aucune fenêtre suspecte. Aucun message d’alerte. Simplement, sa connexion Internet était désormais utilisée par d’autres personnes.
Une nouvelle forme de Cybercrime as a Service
L’aspect le plus fascinant de 911 S5 est son modèle économique. Les opérateurs n’étaient pas uniquement des pirates. Ils étaient devenus des fournisseurs de services pour d’autres cybercriminels. C’est ce que l’on appelle aujourd’hui le Cybercrime as a Service.
Le principe est similaire aux services légitimes du numérique avec un abonnement, un catalogue d’offres, des choix des options et surtout une interface de paiement.
Mais au lieu de louer du stockage, des serveurs ou de la puissance de calcul. Les clients louaient des identités réseau volées.
Un utilisateur pouvait ainsi choisir un pays précis, une région, un type de connexion et une adresse IP résidentielle. Le criminel n’avait plus besoin de compromettre lui-même des milliers de machines. Le travail était déjà fait.

À quoi servait réellement 911 S5 ?
Un réseau de cette ampleur pouvait être utilisé pour de nombreuses activités illégales.
Fraudes financières
L’une des utilisations majeures concernait les fraudes.
Les cybercriminels pouvaient utiliser des IP résidentielles pour :
- créer de faux comptes
- contourner des systèmes antifraude
- masquer leurs véritables connexions
Les enquêtes ont notamment établi des liens entre l’utilisation de ce réseau et des fraudes massives liées aux programmes d’aide financière américains pendant la pandémie de COVID-19.
Vol d’identité numérique
Aujourd’hui, une adresse IP possède une réputation.
Les plateformes analysent :
- le pays d’origine
- le comportement réseau
- les habitudes de connexion
- l’historique associé.
Une IP résidentielle permettait donc de paraître comme un utilisateur classique
Masquer des activités criminelles
Une autre utilisation évidente était l’anonymisation.
Lorsqu’une attaque était réalisée via une machine infectée :
- les traces techniques remontaient vers la victime innocente
- l’adresse IP semblait appartenir au particulier
- le véritable attaquant restait caché
La victime devenait alors, sans le savoir, le visage numérique d’un crime commis par quelqu’un d’autre.
Le démantèlement de 911 S5
Après plusieurs années d’activité, l’infrastructure finit par attirer l’attention des autorités internationales. En mai 2024, une opération coordonnée permit le démantèlement du réseau.
Les autorités américaines annoncèrent notamment l’arrestation de Yunhe Wang, présenté comme l’un des principaux responsables de l’organisation.
L’enquête révéla l’ampleur exceptionnelle du réseau :
- des millions d’ordinateurs compromis
- des victimes réparties dans le monde entier
- une infrastructure générant plusieurs milliards de dollars de dommages indirects
Cette opération démontra également une évolution importante de la lutte contre la cybercriminalité. Les autorités ne ciblent plus uniquement les créateurs de malwares. Elles s’attaquent également aux infrastructures économiques qui permettent aux criminels de travailler.
Comment se protéger contre ce type de menace ?
La protection contre 911 S5 repose principalement sur la vigilance.
Éviter les VPN gratuits inconnus
Un VPN représente une relation de confiance.
Avant d’installer un service VPN :
- vérifiez son éditeur
- consultez sa réputation
- privilégiez les solutions reconnues
Un service gratuit doit toujours soulever une question essentielle : Comment l’entreprise gagne-t-elle de l’argent ?
Télécharger uniquement depuis des sources fiables
Les logiciels distribués sur :
- des sites inconnus
- des plateformes de téléchargement douteuses
- des versions piratées
représentent un risque important.
Un logiciel gratuit peut parfois cacher une fonctionnalité dont l’objectif réel est très différent.
Surveiller les comportements inhabituels
Certains signes peuvent alerter :
- consommation réseau anormale
- processus inconnus
- applications installées sans souvenir
- ralentissements inhabituels
Une analyse régulière avec une solution de sécurité à jour reste une bonne pratique.
Votre connexion Internet a une valeur
911 S5 illustre parfaitement une évolution majeure de la cybersécurité moderne. Pendant longtemps, les utilisateurs ont pensé que leurs données personnelles étaient la principale cible des pirates.
Mais aujourd’hui, une autre ressource est devenue précieuse : leur identité numérique.
Une adresse IP résidentielle, une connexion Internet classique et un ordinateur personnel peuvent devenir des outils exploités par des criminels partout dans le monde.
Le cas 911 S5 rappelle une réalité essentielle
La cybersécurité ne concerne pas uniquement la protection de ses fichiers ou de ses mots de passe. Elle concerne également la protection de son environnement numérique, car une machine compromise peut devenir, sans le savoir, une pièce d’une infrastructure criminelle mondiale.