Red Team, Blue Team, Purple Team : les trois couleurs de la cybersécurité
🔴 Red Team attaque. 🔵 Blue Team défend. 🟣 Purple Team fait en sorte qu'ils se parlent. Mais derrière les couleurs, il y a des humains, des failles et un sysadmins oubliés. ☕🖥️ !
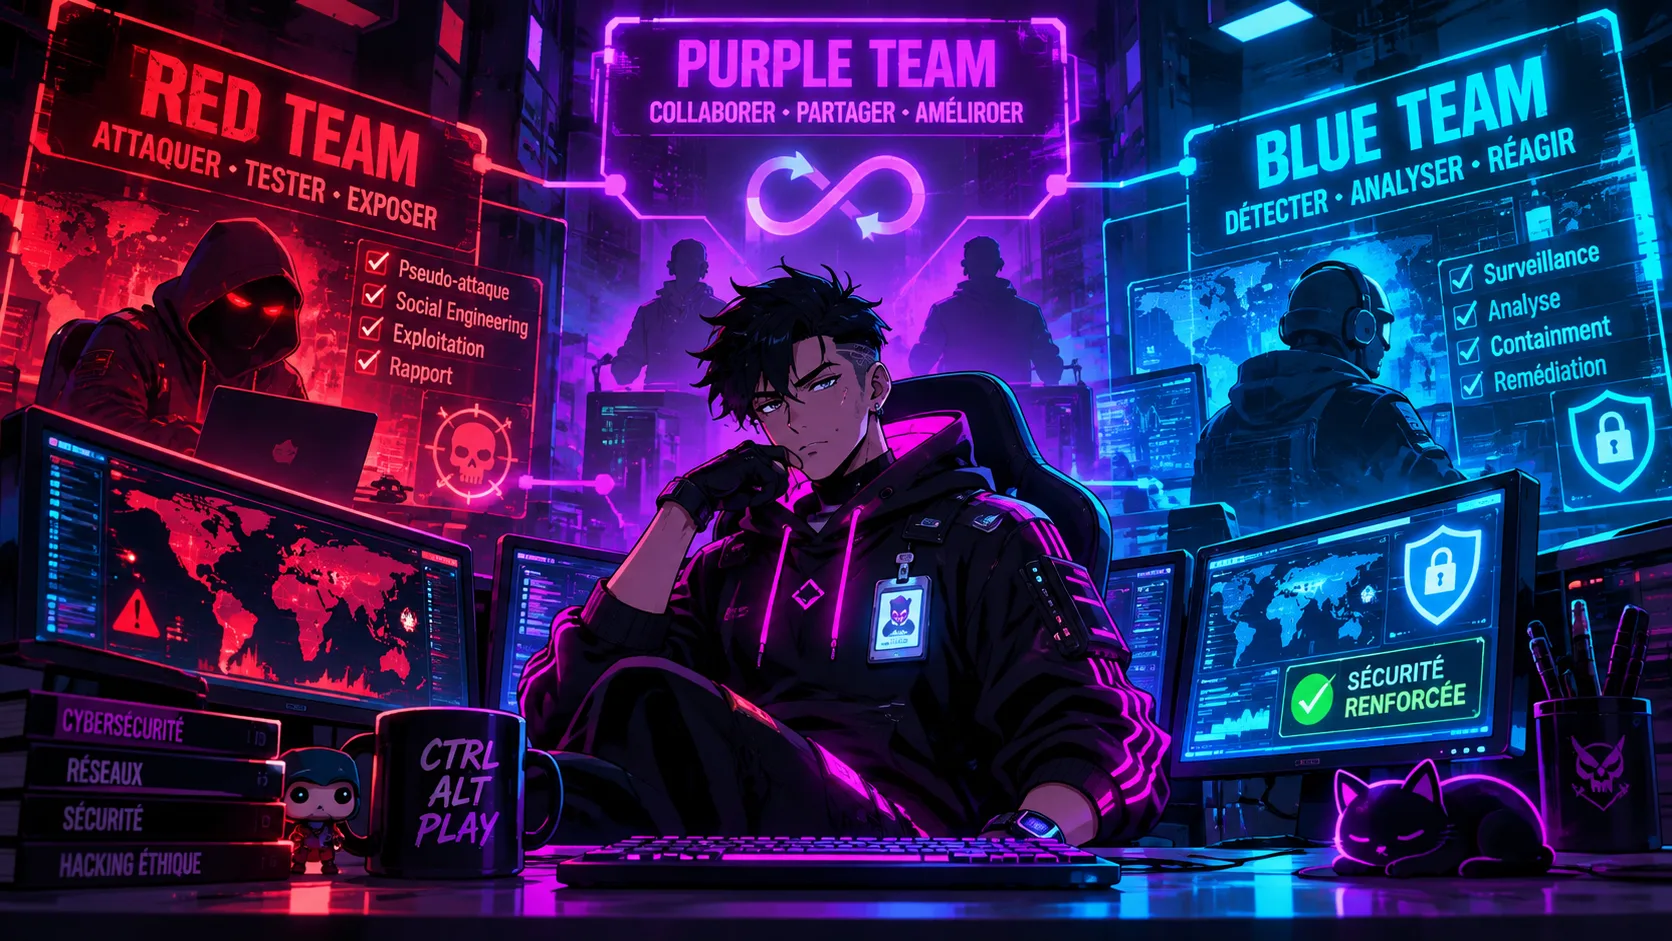
Red Team, Blue Team, Purple Team : les trois couleurs de la cybersécurité
Red Team — l'attaquant sous contrat
Ce qu'elle est. Une équipe mandatée pour attaquer l'entreprise comme le ferait un vrai adversaire, à une différence près : elle a signé un papier avant. Son job n'est pas de trouver une faille technique de plus, mais de répondre à une seule question, désagréable : « si quelqu'un voulait vous faire mal, qu'est-ce qu'il devrait faire, et combien de temps il mettrait ? »
Ce qu'elle n'est pas. Un pentest cherche généralement à identifier et documenter des vulnérabilités sur un périmètre défini. Une Red Team va plus loin : elle cherche à atteindre un objectif précis en reproduisant le comportement d'un adversaire, en utilisant les chemins techniques, humains et organisationnels disponibles. Elle ne cherche pas simplement à trouver une faille, mais à démontrer ce qu'un attaquant pourrait réellement accomplir..
Sa méthode, en quatre mouvements :
- Préparer le terrain. Elle commence loin de ton pare-feu : identifiants divulgués sur les forums, annuaire LinkedIn de la boîte, organigramme, nom du directeur financier, horaires du service ménage. L'attaque technique vient souvent en dernier.
- Entrer. Un mail bien écrit au bon stagiaire (le fameux hameçonnage), une clé USB « CLÉS DE LA PAIE » laissée sur le parking, ou le badge cloné à l'accueil pendant que quelqu'un retient la porte — la politesse, c'est la première vulnérabilité.
- Voyager. Une fois dans la place, elle grimpe : du poste de l'accueil vers l'annuaire, de l'annuaire vers les serveurs, des serveurs vers ce que tu protèges vraiment. Elle emprunte les chemins que tu as laissés : le compte de service administrateur partout, le VPN du prestataire parti en mars, le mot de passe « Hiver2024! » partagé dans un classeur.
- Poser le drapeau. Atteindre la cible — l'annuaire, la paie, le SI industriel — puis tout documenter, horodatage à l'appui. Un exploit non raconté n'a aucune valeur : le rapport est l'arme, pas l'intrusion.
Son cadre. Un périmètre écrit (ce qu'elle a le droit de toucher), des règles d'engagement (ce qui est interdit : frapper la production, chiffrer des vraies données, terroriser la comptable), et une fenêtre de tir. C'est ce papier qui la distingue du délinquant : même technique, même impact, mais une facture à la place du casier.
Ce qu'elle te rend. Une photo sans filtre de ta sécurité. Les 40 000 € de la mission achètent une phrase que personne n'osait dire au comité : « on n'aurait pas vu. » Et si vraiment elle n'a rien trouvé ? Soit elle était très bonne, soit le périmètre était trop propre. Dans les deux cas, repose-la dans six mois : entre-temps, quelqu'un d'autre aura le même plan, sans le papier signé.
Blue Team — ceux qui veillent pendant que tu dors (mal)
Ce qu'elle est. L'équipe qui détecte, analyse et répond. Elle tient le SOC, les journaux, les sondes, les tickets, et cette conviction fragile qu'un tableau de bord passé au vert mérite une pause café. Son métier réel tient en trois verbes : voir, comprendre, contenir. Voir ce qui se passe sur un réseau de 4 000 machines, comprendre si c'est grave ou si c'est encore le backup, contenir avant que « grave » ne devienne « titre dans la presse ».
Ce qu'elle n'est pas. La Blue Team ne se résume pas à installer un antivirus ou à corriger les failles découvertes par les autres. Elle doit aussi maintenir une posture de sécurité, identifier les risques, réduire la surface d'attaque et détecter ce qui passe malgré les protections. C'est la différence entre les pompiers et celui qui stocke l'essence à côté du tableau électrique. Elle est aussi souvent seule à connaître le réseau, non par passion, mais parce qu'elle est la dernière à avoir posé des questions après l'incident.
Sa méthode, en quatre mouvements :
- Cartographier. Impossible de défendre ce qu'on ne connaît pas. Inventaire des machines, des comptes, des services qui ont dépassé leur date de péremption — l'étape la moins glorieuse et la plus rentable. Le serveur Windows 2008 que tout le monde a oublié, c'est une alerte qui n'existera jamais si personne ne sait qu'il est là.
- Boucher. Durcissement, correctifs, segmentation, moindre privilège. Elle retire les droits administrateur des utilisateurs, désactive les ports réseau inoccupés, et supprime le compte du prestataire parti en mars. Chaque trou bouché, c'est une porte que la Red Team du trimestre suivant ne trouvera pas — et personne ne le saura jamais.
- Écouter. Sonde de réseau, journaux centralisés, EDR sur les postes. Cette étape produit des milliers de lignes par minute et un chiffre magique : le taux de faux positifs. Le vrai travail n'est pas de tout voir, c'est de trier : distinguer l'administrateur qui travaille tard de celui qui télécharge l'annuaire complet à 2h14 du matin.
- Réagir. Isoler la machine, bloquer l'IP, révoquer le compte, reconstruire le fil de l'intrusion, puis écrire ce qu'on appelle un post-mortem : le document où l'on explique poliment à la direction que l'incident n'était pas une malédiction, mais un ticket ouvert depuis onze mois.
Son quotidien. Sur 40 000 alertes par mois, 39 997 sont banales : le planificateur de tâches, l'outil d'administration légitime pris pour un outil de pirate, le laptop du commercial en voyage. Son cauchemar n'est pas le hacker en capuche des films — c'est l'alerte qu'elle a vue, hier, et qu'elle a repoussée à demain.
Ce qu'elle te rend. Du silence. Quand la Blue Team est bonne, il ne se passe rien, et « il ne se passe rien » est le produit le plus mal rémunéré de l'informatique. Elle gagne quatre-vingt-dix-neuf fois dans l'indifférence générale ; la fois où elle perd, tout le monde apprend son prénom.
Purple Team — quand les deux camps arrêtent de jouer à la souris
Ce qu'elle est. La Purple Team n'est pas nécessairement une équipe avec un badge violet et un local à part : c'est avant tout une démarche de collaboration. La Purple Team, c'est la Red et la Blue qui travaillent dans la même pièce, au même moment, avec le même objectif : qu'une attaque détectée par l'une devienne une détection qui marche pour l'autre. Le livrable n'est plus un rapport d'un côté et des tickets de l'autre, mais une règle de détection qui attrape réellement la technique employée ce matin.
Le problème qu'elle règle. Séparées, les deux équipes jouent chacune leur partition sans entendre la musique de l'autre. La Red cache la méthode exacte de son intrusion, par fierté bien placée mais par secret mal placé : elle veut prouver qu'elle a pu entrer, pas expliquer comment. La Blue, de son côté, comble les trous au hasard des recommandations, sans jamais savoir par où on est réellement passé. Résultat : la direction lit un rapport de dix pages, personne ne se parle, et l'année suivante la même équipe rentre par la même porte. La Purple Team traduit l'un vers l'autre : « ce que tu as fait, voici à quoi ça ressemble dans mes journaux. »
Sa méthode, en quatre mouvements :
- Choisir une scène de crime d'avance. On part d'un scénario connu — rançongiciel, vol de compte, exfiltration — et d'une liste de techniques de l'adversaire. On ne teste pas « qui gagne », on teste une liste précise de ce que la défense doit être capable de voir.
- Faire, regarder, ensemble. La Red exécute une technique, la Blue observe ses écrans en direct. Si la sonde a vu la manœuvre, on note pourquoi. Si elle n'a rien vu, on note ce qui manquait : le bon journal, la bonne sonde, la bonne règle. Pas besoin de reconstituer trois semaines plus tard, tout est là, en train de se produire.
- Ajuster tant que c'est chaud. La règle de détection s'écrit dans la foulée, se teste dans l'heure, se corrige le jour même. C'est tout l'intérêt du travail côte à côte : entre la découverte et la correction, il ne s'écoule plus un trimestre.
- Recommencer plus tard. Une détection n'est pas un trophée, c'est un muscle. On rejoue la scène dans six mois, avec d'autres techniques, et on vérifie qu'elle tient toujours — parce qu'entre-temps, l'adversaire sans papier signé, lui, n'aura pas attendu.
Son cadre. Le même que celui de la Red Team — périmètre, règles d'engagement, fenêtre de tir — avec une clause de plus, la seule vraiment difficile : la Blue accepte de montrer ce qu'elle ne voit pas, et la Red accepte de révéler comment elle a fait. Sans cette double générosité, on refait juste un test d'intrusion avec des post-its.
Ce qu'elle te rend. La fin du score. Red contre Blue, on compte les points ; en Purple, on compte les détections qui fonctionnent. C'est beaucoup moins spectaculaire à raconter au comité — personne n'a jamais fait la une avec « la réunion s'est bien passée » — mais c'est la seule couleur qui rend l'entreprise objectivement plus difficile à violer.
Trois questions qui reviennent tout le temps
Pourquoi les deux équipes partageraient-elles leurs informations ? Parce que le partage coûte moins cher que le secret, une fois qu'on regarde qui paie. D'abord, ce sont souvent les mêmes gens : en interne, cacher à un collègue ce qu'on vient de trouver chez soi n'a pas de sens. Ensuite, la direction a déjà payé deux fois — une fois pour l'attaque, une fois pour la défense — et elle finit par exiger que les deux factures se parlent. Enfin, l'incitation change : une Red Team externe est payée pour sa réputation, pas pour son mystère ; une Blue Team qui avoue « on n'a rien vu » obtient des budgets et des outils, alors que celle qui ment récoltera le vrai incident sans les moyens. Le seul qui n'a aucun intérêt au partage, c'est l'attaquant réel — donc tout ce qui rapproche Red et Blue l'éloigne, lui.
Employés de la boîte ou prestataires externes ? Les deux, et le mélange est fréquent :
- Red : souvent externe (prestataire, cabinet de pentest) pour l'objectivité, l'indépendance juridique et le regard neuf ; parfois interne dans les grandes boîtes ou la banque, qui entretiennent leur propre équipe.
- Blue : majoritairement interne, ou déléguée à un SOC en prestation managée (MSSP) — la surveillance 24/7 coûte cher à monter seul.
- Purple : par définition une collaboration, donc un mélange — le plus souvent une Red externe qui rejoue ses techniques avec la Blue interne, autour d'une salle et d'un tableau de détections.
Quel rapport avec white hat, black hat et grey hat ? Aucun, et c'est important de le dire : ce sont deux axes qui ne se croisent pas. Les chapeaux décrivent davantage la posture et les intentions d'un individu que son poste. Un White Hat intervient dans un cadre autorisé et éthique. Un Black Hat agit à des fins malveillantes ou criminelles. Le Grey Hat, lui, explore cette zone ambiguë : il peut découvrir et signaler une faille sans avoir reçu d'autorisation préalable, ce qui ne rend pas automatiquement son intervention légale.
Les couleurs des équipes décrivent, elles, leur rôle dans l'organisation : attaquer pour éprouver les défenses, défendre, ou collaborer pour améliorer les deux. Un professionnel de la Red Team n'est donc pas défini par son chapeau, mais par son mandat, son périmètre et ses règles d'engagement.
Conclusion — trois couleurs, une seule question
Red, Blue, Purple : ce n'est pas une guerre de clochers ni un nuancier pour jolis schémas d'architecture. Ce sont trois façons de répondre à la même question, posée par la même personne, toujours la même : « est-ce qu'on saurait ? » Saurions-nous si quelqu'un entrait ? Saurions-nous ce qu'il chercherait ? Et surtout : saurions-nous avant qu'il ait fini ?
La Red Team pose la question. La Blue Team travaille à y répondre tous les jours. La Purple Team vérifie qu'ils n'ont pas oublié de parler de la même chose — parce que c'est là que les entreprises perdent : pas faute d'outils, pas faute de budget, mais faute d'avoir fait se rencontrer la personne qui sait par où on entre et celle qui regarde les écrans.
Et les chapeaux dans tout ça ? White, grey, black : ils rappellent la seule frontière qui compte vraiment. La technique est la même des deux côtés du mur ; ce qui change, c'est l'autorisation. Un papier signé, un périmètre, un cadre — c'est ce qui sépare un métier d'un délit, et c'est aussi ce que l'adversaire réel, lui, n'a pas.
Reste le sysadmin, dont il avait été question au début. Il n'a ni couleur, ni badge, ni budget, mais il a le réseau, les sauvegardes, et la mémoire des trucs que personne n'a documentés. Red, Blue, Purple : trois équipes qui, si elles sont intelligentes, finissent toutes par taper à sa porte pour demander « au fait, c'est quoi cette machine dans le sous-sol ? ». Prenez soin de lui. Un jour, il sera le seul à savoir ce qui tournait dessus.