Denuvo contre Voices38 : quand le cracking reprend l'avantage sur les protections des jeux vidéo
le retour du chat et de la souris Dans le monde du jeu vidéo PC, il existe une bataille relativement discrète pour le grand public, mais particulièrement intense dans les communaut
le retour du chat et de la souris
Dans le monde du jeu vidéo PC, il existe une bataille relativement discrète pour le grand public, mais particulièrement intense dans les communautés de hacking et de reverse engineering : celle qui oppose les éditeurs de protections numériques aux personnes qui cherchent à les contourner.
Depuis plusieurs années, un nom revient régulièrement dans cette confrontation : Denuvo.
Cette technologie Anti-Tamper, développée par Irdeto, est devenue l'une des protections les plus redoutées de l'industrie. Utilisée sur de nombreuses productions AAA, elle a longtemps constitué un obstacle particulièrement difficile à franchir pour les groupes de cracking.
Mais depuis quelque temps, la situation évolue.
Un pseudonyme attire notamment l'attention de la scène : Voices38. Ce dernier est associé à plusieurs contournements de Denuvo, notamment sur des productions importantes du marché PC.
Et l'affaire ne s'arrête pas à une simple bataille technique. En septembre 2026, Denuvo a décidé de porter l'affaire devant la justice américaine.
Alors, que se passe-t-il réellement ? Comment peut-on contourner une protection aussi complexe ? Pourquoi existe-t-il plusieurs méthodes de cracking ? Et surtout, qu'est-ce que cette confrontation nous apprend sur l'avenir du jeu vidéo ?
Prenons un café, lançons quelques terminaux et regardons ce qui se passe derrière le rideau.
1. Denuvo, c'est quoi exactement ?
Avant de parler de Voices38, il faut comprendre ce qu'est Denuvo.
Contrairement à une simple vérification de licence, Denuvo Anti-Tamper cherche à rendre particulièrement difficile la modification d'un jeu pour supprimer ses protections.
Son objectif est relativement simple : empêcher qu'une copie non autorisée puisse fonctionner correctement, notamment pendant la période commerciale la plus importante qui suit sa sortie.
Pour cela, Denuvo ne se contente pas de demander au lancement si le joueur possède une licence valide.
La technologie s'intègre au fonctionnement du programme et multiplie les mécanismes de vérification et les protections contre la modification du code.
On retrouve notamment plusieurs concepts :
- L'obfuscation du code : rendre le fonctionnement interne du programme beaucoup plus difficile à comprendre.
- La virtualisation de certaines fonctions : transformer certaines instructions en un fonctionnement particulier, plus compliqué à analyser.
- Les contrôles d'intégrité : vérifier que certaines parties du programme n'ont pas été modifiées.
- Les vérifications de licence : s'assurer que l'exécution correspond aux conditions d'utilisation prévues.
L'idée n'est donc pas simplement de cacher une clé dans un fichier.
Denuvo cherche à rendre le travail de rétro-ingénierie particulièrement long et coûteux en temps.
Et c'est précisément là que commence le jeu du chat et de la souris.
2. Voices38 : le retour du cracking traditionnel ?
Dans cette histoire, Voices38 est particulièrement intéressant parce que son approche se distingue des nouvelles méthodes de contournement par hyperviseur.
Il faut comprendre qu'il existe plusieurs façons de s'attaquer à une protection comme Denuvo.
L'une des approches historiques consiste à analyser le fonctionnement du programme, comprendre ses mécanismes de protection et modifier son exécutable afin de neutraliser les contrôles concernés.
C'est ce que l'on appelle généralement le reverse engineering, suivi d'un travail de cracking.
Comprendre le reverse engineering
Le reverse engineering consiste à étudier un programme déjà compilé pour tenter de comprendre comment il fonctionne.
Un développeur classique part généralement du code source pour produire un exécutable.
Le spécialiste du reverse engineering fait le chemin inverse : il observe le comportement du programme, analyse les instructions machine et reconstitue progressivement sa logique.
Dans le cas d'une protection comme Denuvo, le travail peut notamment consister à :
- Identifier les mécanismes de protection intégrés au programme.
- Comprendre les contrôles qui interviennent pendant son exécution.
- Étudier les interactions entre le jeu et les différentes couches de protection.
- Reconstituer les conditions dans lesquelles le programme accepte ou refuse de fonctionner.
- Produire une modification permettant de neutraliser les contrôles ciblés.
Ce travail demande une excellente connaissance de l'architecture des processeurs, du fonctionnement de Windows, du langage assembleur et des outils de débogage.
Il ne s'agit pas simplement de modifier quelques lignes dans un fichier de configuration.
Pourquoi est-ce aussi difficile ?
Imaginez un programme qui ne se contente pas de vérifier sa licence une seule fois, mais qui multiplie les contrôles à différents moments de son exécution.
Neutraliser une vérification ne garantit donc pas que le jeu fonctionnera correctement.
D'autres mécanismes peuvent provoquer des erreurs, des plantages ou des comportements inattendus.
C'est ce qui explique pourquoi certaines protections demandent parfois des semaines, voire des mois de travail avant qu'un contournement fiable soit disponible.
L'intérêt du travail attribué à Voices38 réside justement dans cette capacité à s'attaquer directement aux protections intégrées aux exécutables.
La protection est étudiée, comprise puis neutralisée dans le programme modifié.
Ce n'est pas la même chose que simplement tromper une vérification au moment du lancement.
3. L'autre révolution : les contournements par hyperviseur
Mais Voices38 n'est pas le seul acteur intéressant de cette période.
En 2026, une autre méthode a particulièrement fait parler d'elle dans la scène du cracking : le contournement par hyperviseur, souvent désigné sous le nom de Hypervisor Bypass.
Et cette approche est techniquement très différente.
Un hyperviseur, c'est quoi ?
Un hyperviseur est une couche logicielle permettant de gérer la virtualisation d'un ordinateur.
C'est notamment grâce à ce type de technologie que l'on peut faire fonctionner plusieurs machines virtuelles sur un même serveur physique.
Des solutions comme Hyper-V, VMware ou KVM reposent sur ces principes.
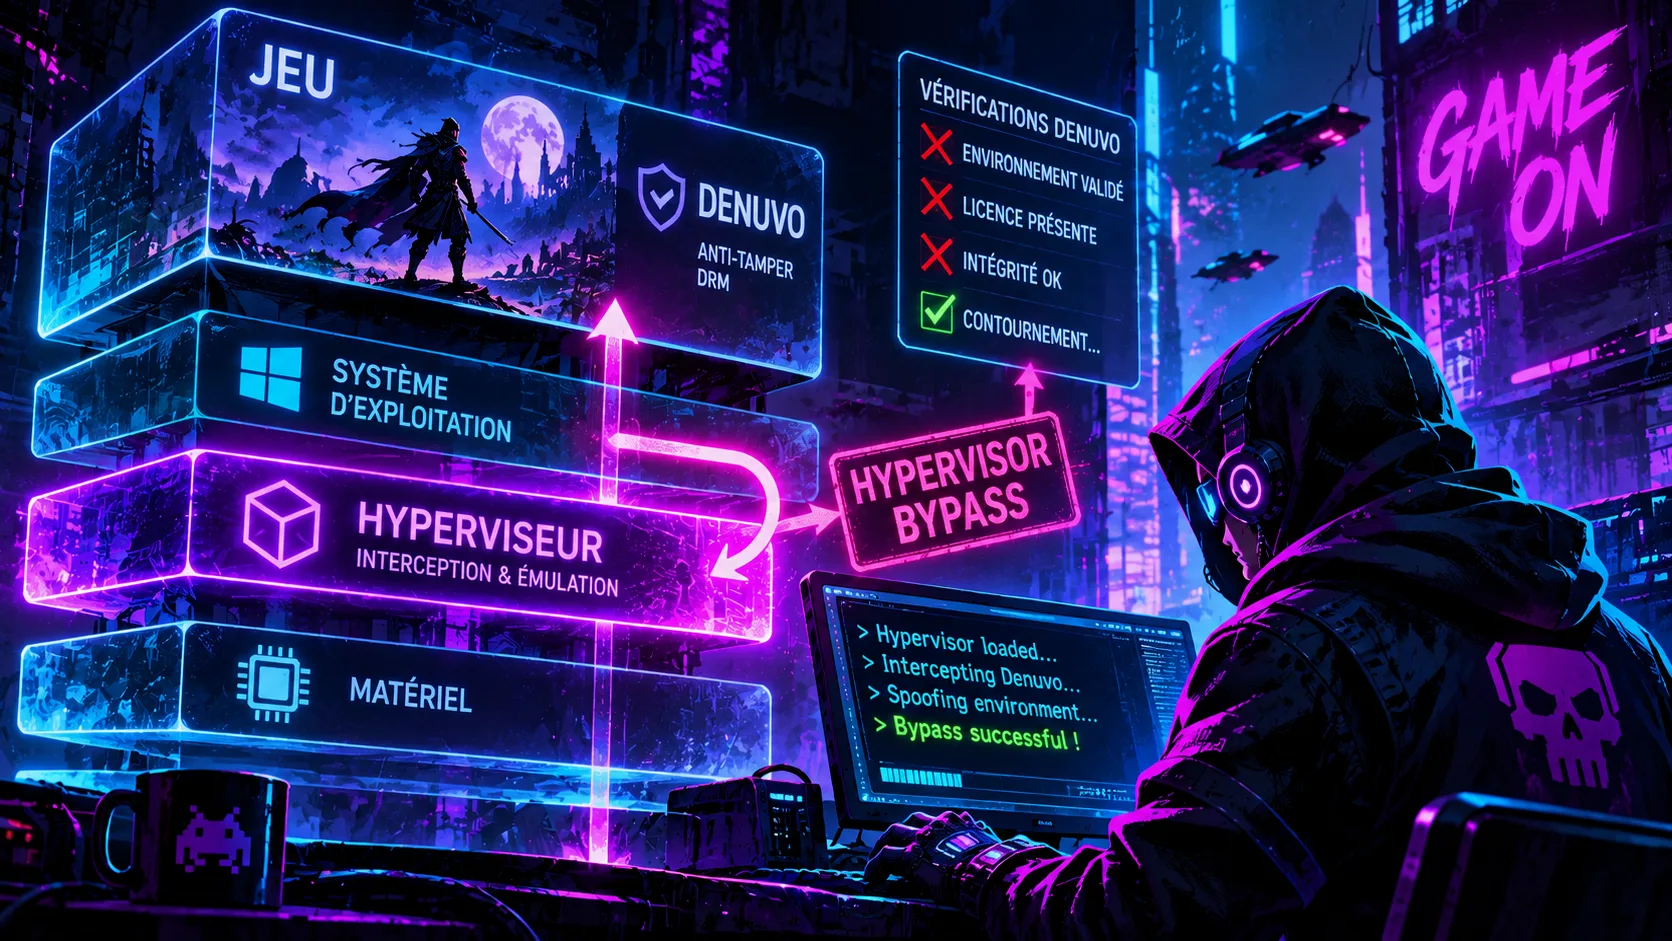
Dans le cas des contournements de Denuvo, l'idée consiste à exploiter une couche de virtualisation située sous le système d'exploitation afin d'intercepter ou de modifier la manière dont certaines vérifications sont observées par le logiciel protégé.
Pour simplifier :
- Le jeu pense communiquer normalement avec son environnement.
- Denuvo réalise ses contrôles habituels.
- Une couche intermédiaire intervient dans cet environnement et modifie certaines informations observées par la protection.
- Le jeu peut alors fonctionner sans que Denuvo ait nécessairement été supprimé de son exécutable.
C'est une différence fondamentale.
Dans un crack traditionnel, on cherche à neutraliser directement les mécanismes de protection dans le programme.
Avec un Hypervisor Bypass, on cherche plutôt à tromper ces mécanismes depuis une couche inférieure du système.
Une méthode qui soulève aussi des problèmes de sécurité
Cette approche n'est cependant pas sans conséquences.
Certains contournements par hyperviseur ont nécessité de désactiver des protections importantes de Windows, notamment des mécanismes liés à la sécurité du noyau et à l'exécution de pilotes non signés.
Cela peut exposer l'ordinateur à des risques importants.
Un hyperviseur possède en effet des privilèges particulièrement élevés sur la machine.
Faire confiance à un composant de provenance incertaine disposant de tels privilèges revient à ouvrir une porte très sensible sur son système.
C'est un paradoxe assez intéressant : pour contourner une protection destinée à empêcher la modification d'un jeu, certains utilisateurs acceptent de réduire considérablement la sécurité de leur propre ordinateur.
Et cela mérite d'être souligné.
Un contournement technique réussi n'est pas nécessairement une solution sûre pour l'utilisateur.
4. Pourquoi Denuvo s'intéresse-t-il autant à Voices38 ?
L'affaire a pris une nouvelle dimension en septembre 2026.
Denuvo a engagé une procédure judiciaire aux États-Unis contre l'individu ou le groupe utilisant le pseudonyme Voices38.
Dans sa plainte, l'entreprise affirme que les protections de 26 jeux auraient été contournées.
Parmi les titres cités figurent notamment :
- Hogwarts Legacy
- Black Myth: Wukong
- Resident Evil Requiem
- Doom: The Dark Ages
- Assassin's Creed Mirage
- Sonic Frontiers
- Star Wars Outlaws
Il faut toutefois distinguer les accusations formulées dans une plainte des faits définitivement établis par une décision de justice.
L'affaire présente également une particularité juridique : Denuvo ne possède pas les droits d'auteur sur les jeux concernés.
La société s'appuie donc sur les dispositions américaines du DMCA relatives au contournement des mesures techniques de protection.
Son argument est que ces contournements portent directement atteinte à son activité commerciale, puisqu'ils remettent en question la protection qu'elle vend aux éditeurs.
L'entreprise cherche également à identifier la personne derrière le pseudonyme.
En octobre 2026, un juge américain a autorisé des demandes ciblées d'informations auprès de Discord, Reddit et Valve, notamment pour tenter d'identifier le responsable.
Nous sommes donc passés d'une confrontation purement technique à une véritable bataille juridique.
Et cela pourrait avoir des conséquences sur toute la scène du cracking.
5. Une question que les éditeurs ne peuvent plus ignorer : les performances
Il existe un autre débat qui revient régulièrement lorsque l'on parle de Denuvo : son impact sur les performances.
La question est légitime.
Une protection qui ajoute des mécanismes de vérification, de l'obfuscation et des traitements supplémentaires peut-elle avoir une influence sur les performances d'un jeu ?
La réponse dépend notamment de l'implémentation, du jeu concerné et de la configuration matérielle.
Il serait incorrect d'affirmer que tous les jeux protégés par Denuvo subissent systématiquement une baisse importante de performances.
Cependant, plusieurs controverses ont alimenté le débat au fil des années.
Certains joueurs ont notamment rapporté des différences de performances après la suppression de protections DRM sur des titres précis.
Il faut néanmoins rester prudent : pour comparer correctement deux versions, il faut s'assurer que les mises à jour, les pilotes, les paramètres graphiques et les conditions de test sont identiques.
Mais une question demeure :
Pourquoi un joueur ayant acheté légalement son jeu devrait-il accepter une couche logicielle supplémentaire susceptible de dégrader son expérience ?
La protection contre le piratage est une préoccupation commerciale parfaitement compréhensible.
Mais elle ne devrait pas se faire au détriment de l'expérience de ceux qui ont payé leur jeu.
6. Et maintenant, quel avenir pour le jeu vidéo ?
Cette confrontation soulève plusieurs questions qui dépassent largement le cas de Voices38.
Le DRM peut-il réellement gagner ?
Aucune protection logicielle ne peut garantir une invulnérabilité absolue lorsqu'un programme doit finalement être exécuté sur une machine contrôlée par son utilisateur.
Les protections peuvent compliquer considérablement le travail des crackers, retarder la disponibilité de copies non autorisées et protéger une période commerciale stratégique.
Mais elles ne peuvent pas garantir qu'un jeu restera éternellement inaccessible à la rétro-ingénierie.
La bataille consiste donc moins à rendre une protection inviolable qu'à rendre son contournement suffisamment coûteux pour décourager une partie des tentatives.
La sécurité des joueurs devient-elle secondaire ?
Les contournements par hyperviseur illustrent un problème intéressant.
D'un côté, les éditeurs veulent protéger leurs logiciels.
De l'autre, les utilisateurs peuvent être amenés à modifier profondément la configuration de sécurité de leur ordinateur pour utiliser certains contournements.
Cela pose une question plus large : jusqu'où les joueurs sont-ils prêts à aller pour faire fonctionner les logiciels qu'ils souhaitent utiliser ?
Et surtout, qui assume les conséquences lorsqu'un composant exécuté avec des privilèges très élevés se révèle malveillant ?
La conservation des jeux vidéo
C'est probablement l'un des sujets les plus importants.
Aujourd'hui, acheter un jeu ne signifie pas nécessairement posséder une copie totalement indépendante de ses mécanismes de vérification.
Certains titres dépendent de serveurs d'authentification, de services en ligne ou de systèmes de gestion des licences.
Que se passera-t-il lorsque ces services fermeront ?
Que deviendront les jeux dont les protections ne pourront plus communiquer avec les serveurs de leur éditeur ?
Le cracking et le reverse engineering peuvent parfois contribuer à préserver l'accès à des œuvres qui risquent autrement de devenir inutilisables.
Cela ne signifie évidemment pas que toute distribution non autorisée est légitime.
Mais la question de la conservation du patrimoine vidéoludique mérite d'être posée indépendamment de celle du piratage commercial.
Les éditeurs vont-ils changer de stratégie ?
Il est possible que cette confrontation pousse les éditeurs à revoir leur manière de protéger leurs jeux.
Plutôt que de multiplier les couches de protection, certaines entreprises pourraient privilégier des systèmes moins intrusifs, des contrôles mieux intégrés ou des protections limitées à la période commerciale la plus sensible.
D'autres continueront probablement à renforcer leurs solutions actuelles.
Une chose est certaine : les développeurs de protections et les spécialistes du reverse engineering continueront à se répondre.
Conclusion : une bataille qui ne se terminera probablement jamais
L'affaire Voices38 est un nouvel épisode d'une confrontation qui existe depuis les débuts du logiciel commercial.
D'un côté, des entreprises qui cherchent à protéger leurs investissements et les revenus des studios.
De l'autre, des spécialistes du reverse engineering qui démontrent régulièrement que même les protections les plus complexes peuvent être étudiées et contournées.
Mais au-delà du résultat technique, cette histoire nous rappelle quelque chose d'essentiel : le joueur doit rester au centre de l'expérience.
Une protection efficace ne devrait pas transformer l'utilisation d'un jeu acheté légalement en parcours du combattant.
Et si les éditeurs veulent réellement convaincre leurs clients, ils devront trouver un équilibre entre protection commerciale, performances, sécurité et conservation des œuvres.
Parce qu'au fond, le véritable objectif devrait être de donner envie aux joueurs d'acheter leurs jeux.
Pas de leur donner envie de comprendre pourquoi ils ont parfois besoin d'un cracker pour retrouver une expérience plus simple.
Game over ? Certainement pas. La partie ne fait que commencer.
Sources et lectures complémentaires
- TorrentFreak – Denuvo Sues Game Cracker 'voices38' for Bypassing its Anti-Tamper DRM
- TorrentFreak – Court Approves 'voices38' Subpoenas
- Tom's Hardware – A brief history of Denuvo DRM and the new hypervisor bypass
- TechSpot – Hypervisor-based cracks are breaking Denuvo protections in hours
Article à vocation pédagogique. Il ne constitue ni un guide de piratage ni un tutoriel de contournement de protections logicielles.