Cliquer sur un lien est devenu un geste banal. Qu’il provienne d’un email, d’un message instantané ou d’un site web, le lien hypertexte est aujourd’hui l’un des principaux vecteurs utilisés dans des campagnes de phishing et de distribution de contenu malveillant. Les acteurs malveillants exploitent souvent des redirections ou des services de link wrapping pour masquer leurs intentions et contourner des contrôles de sécurité basés sur la réputation des URL ou des domaines.
Des techniques telles que les open redirects, l’utilisation de services de réputation ou d’encapsulation de liens, et la chaîne de redirections multiples sont exploitées pour rendre ces liens plus crédibles et difficiles à analyser à l’avance par des outils de filtrage ou des services automatisés.
Dans cet article, nous utilisons le terme VoidLink comme concept générique pour décrire un ensemble de techniques observées dans certaines campagnes où les liens ne mènent pas directement à une charge malveillante identifiable, mais passent par plusieurs étapes ou services intermédiaires afin d’échapper à la détection et d’augmenter leur succès.
Contexte et montée des techniques d’évasion
Depuis plusieurs années, le paysage des menaces informatiques a profondément évolué. Là où les attaques reposaient autrefois sur des signatures statiques, des domaines clairement identifiés ou des charges malveillantes facilement détectables, les acteurs malveillants ont progressivement adopté des approches plus furtives, adaptatives et contextuelles.
Cette évolution est en grande partie une réponse directe à l’amélioration continue des mécanismes de défense
- filtres anti-phishing de plus en plus performants,
- moteurs d’analyse heuristique,
- sandboxing automatique des liens,
- solutions EDR et XDR capables de corréler des comportements suspects.
Face à ces défenses, un constat s’est imposé côté attaquant : le lien lui-même est devenu une surface d’attaque stratégique.
De la charge malveillante au vecteur invisible
Aujourd’hui, de nombreuses campagnes ne cherchent plus à livrer immédiatement un malware ou une page frauduleuse identifiable. À la place, elles introduisent une couche intermédiaire, souvent propre, temporaire et légitime en apparence, dont le seul rôle est de décider qui verra quoi, quand et comment.
Cette approche permet notamment de :
- présenter un contenu inoffensif aux scanners automatisés,
- livrer la charge réelle uniquement aux victimes ciblées,
- contourner les systèmes de réputation basés sur l’URL,
- prolonger considérablement la durée de vie d’une campagne malveillante.
C’est dans ce contexte qu’apparaissent des mécanismes comme VoidLink.
VoidLink : une réponse moderne aux défenses modernes
VoidLink ne doit pas être vu comme un simple lien ou une redirection classique. Il s’agit plutôt d’un mécanisme d’orchestration de redirections, conçu pour brouiller l’analyse, fragmenter la chaîne d’attaque et compliquer le travail des analystes comme des outils automatisés.
Son objectif n’est pas seulement de masquer une destination finale, mais de :
- dissocier le lien d’entrée de la charge réelle,
- adapter dynamiquement le comportement selon l’environnement,
- exploiter la confiance accordée à des services légitimes (CDN, cloud, sites compromis).
Dans de nombreux cas, VoidLink agit comme un sas invisible entre la victime et l’attaque, un point de décision capable de faire disparaître toute trace malveillante dès qu’un environnement suspect est détecté.
Une nouvelle étape dans l’industrialisation des attaques
L’émergence et la généralisation de mécanismes comme VoidLink illustrent une tendance de fond :
les attaques ne sont plus seulement techniques, elles sont stratégiques et adaptatives.
Nous ne sommes plus face à des liens malveillants, mais à des systèmes de distribution intelligents, capables de :
- mesurer le risque d’exposition,
- modifier leur comportement en temps réel,
- et disparaître sans laisser de traces exploitables.
Comprendre VoidLink, ce n’est donc pas seulement analyser un outil, mais appréhender une nouvelle philosophie d’attaque, où l’évasion devient aussi importante que la charge elle-même.
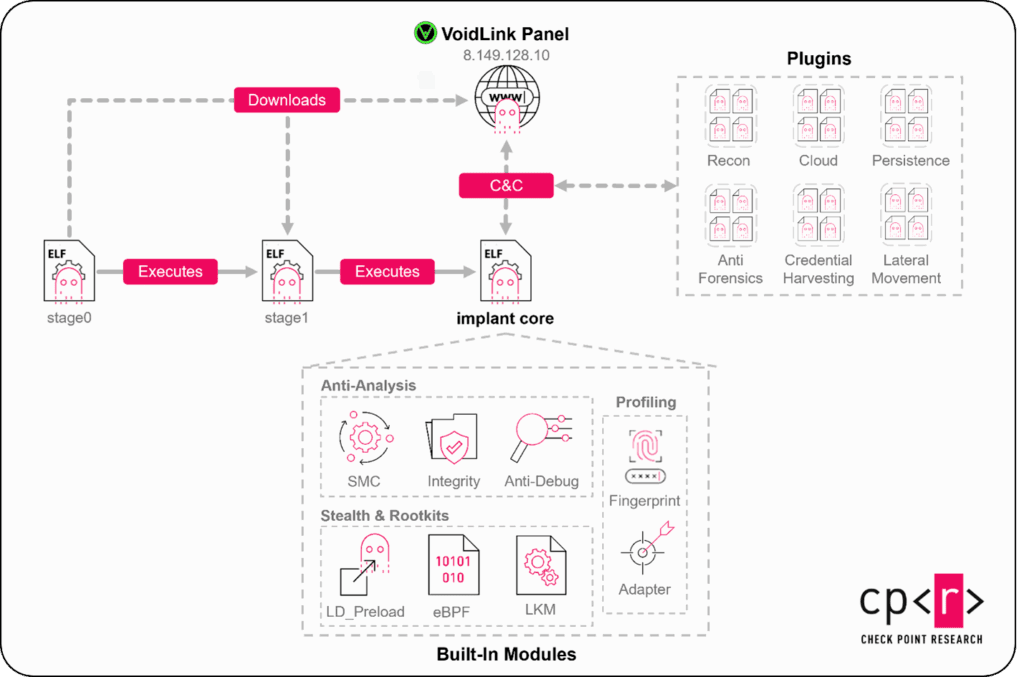
Qu’est-ce que VoidLink ?
VoidLink désigne un mécanisme de redirection malveillante avancé, dont l’objectif principal est de dissocier un lien d’entrée de sa destination réelle, tout en adaptant dynamiquement son comportement en fonction du contexte d’exécution. Contrairement à une URL statique ou à une redirection HTTP classique, VoidLink agit comme une couche de décision intermédiaire, invisible pour l’utilisateur comme pour la majorité des systèmes de détection automatisés.
Il ne s’agit pas d’un outil unique ou d’un framework officiellement nommé, mais plutôt d’un concept opérationnel, regroupant un ensemble de techniques utilisées conjointement dans des campagnes malveillantes modernes. Cette absence de standardisation rend VoidLink particulièrement difficile à identifier et à classifier.
Un lien qui ne pointe nulle part… ou partout à la fois
À première vue, un VoidLink ressemble à un lien parfaitement légitime.
Il peut s’agir :
- d’une URL hébergée sur un domaine de confiance,
- d’un chemin anodin au sein d’un site compromis,
- ou d’un lien généré dynamiquement à partir d’un service cloud courant.
Pourtant, ce lien ne pointe pas directement vers une ressource finale. Il sert plutôt de point d’entrée conditionnel, dont le rôle est de déterminer si l’environnement qui l’ouvre correspond à une cible valide. Selon le résultat de cette évaluation, plusieurs comportements sont possibles :
- redirection vers une page inoffensive ou neutre,
- affichage d’un contenu factice,
- redirection différée vers la charge réelle,
- ou absence totale de réponse exploitable.
Ainsi, pour un analyste ou un scanner automatique, le lien peut sembler « vide », inoffensif, voire inutile, d’où l’idée de Void.
Différences avec les mécanismes de redirection classiques
Il est tentant d’assimiler VoidLink à un simple raccourcisseur d’URL ou à une redirection HTTP en cascade. Pourtant, plusieurs différences fondamentales les distinguent :
- Raccourcisseurs d’URL
Ceux-ci se contentent de masquer une destination finale unique. La redirection est immédiate, prévisible et identique pour tous les visiteurs. - Redirections HTTP traditionnelles (301, 302, 307)
Elles reposent sur une logique statique côté serveur, sans analyse du contexte client. - VoidLink
Introduit une logique conditionnelle, souvent distribuée entre client et serveur, capable de modifier son comportement selon :- l’origine de la requête,
- le type de navigateur,
- la présence d’outils d’analyse ou d’automatisation.
VoidLink n’est donc pas un simple détour, mais un filtre intelligent, placé au cœur de la chaîne d’attaque.
Cas d’usage malveillant de VoidLink
VoidLink est principalement utilisé comme vecteur d’orchestration dans des campagnes à grande échelle. On le retrouve notamment dans :
- Le phishing avancé
Les liens envoyés par email ne mènent à la fausse page de connexion que si la victime correspond aux critères attendus. Les autres visiteurs voient une page neutre ou inexistante. - La distribution de malwares
Le téléchargement n’est déclenché que pour des environnements non analysés, réduisant drastiquement les détections en sandbox. - La fraude publicitaire et l’abus d’affiliation
VoidLink permet de rediriger dynamiquement vers différents partenaires ou charges selon la provenance du trafic. - Les infrastructures de Command & Control indirectes
Dans certains cas, VoidLink sert de relais discret, limitant l’exposition directe du serveur C2.
Une brique essentielle des attaques modernes
En pratique, VoidLink agit comme un tampon de sécurité pour l’attaquant. Il absorbe les analyses, détourne les investigations et protège la charge finale. Cette séparation entre le lien diffusé et l’infrastructure réelle permet :
- une meilleure résilience face aux blocages,
- une rotation rapide des destinations finales,
- et une réduction significative des indicateurs exploitables.
VoidLink n’est donc pas une innovation isolée, mais une brique essentielle dans l’industrialisation des attaques, où chaque composant est pensé pour maximiser la durée de vie, la discrétion et l’efficacité d’une campagne.
Architecture générale de VoidLink
L’efficacité de VoidLink repose avant tout sur son architecture modulaire et distribuée. Contrairement à une attaque monolithique, où un lien mène directement à une charge ou à une page frauduleuse, VoidLink fragmente volontairement la chaîne d’accès en plusieurs composants indépendants. Cette fragmentation complique l’analyse, ralentit la remédiation et limite l’exposition de l’infrastructure réelle.
1 – Chaîne de redirection
Au cœur de VoidLink se trouve une chaîne de redirection à plusieurs niveaux, conçue pour dissocier totalement le point d’entrée de la destination finale.
Point d’entrée
Le point d’entrée correspond au lien initial diffusé auprès des victimes :
- email de phishing,
- message instantané,
- commentaire sur un réseau social,
- lien injecté sur un site compromis.
Ce lien est généralement hébergé sur un domaine :
- perçu comme légitime,
- à bonne réputation,
- parfois déjà présent dans des listes blanches (CDN, cloud, plateformes publiques).
À ce stade, aucune charge malveillante n’est visible.
Étapes intermédiaires
Après l’accès initial, la requête traverse une ou plusieurs couches intermédiaires :
- pages de redirection dynamiques,
- scripts JavaScript conditionnels,
- endpoints backend éphémères.
Chaque étape peut :
- analyser l’environnement client,
- enregistrer des métadonnées (IP, User-Agent, timezone),
- décider de poursuivre ou non la chaîne.
Ces couches servent également de leurres :
elles retournent un contenu anodin lorsqu’un comportement suspect est détecté, donnant l’illusion d’un lien inoffensif.
Destination finale
La charge réelle (page de phishing, malware, exploit, C2) n’est accessible qu’en bout de chaîne, et uniquement si l’ensemble des conditions est satisfait.
Cette destination peut :
- changer dynamiquement,
- être temporairement désactivée,
- être remplacée sans modifier le lien initial.
Ainsi, bloquer un seul maillon n’entraîne pas nécessairement la chute de toute la campagne.
2 – Infrastructure technique
VoidLink s’appuie sur une infrastructure volontairement hétérogène, combinant ressources légitimes et composants jetables.
Hébergements utilisés
Les campagnes VoidLink exploitent fréquemment :
- des CDN publics (pour masquer l’origine réelle),
- des services cloud gratuits ou à faible coût,
- des sites légitimes compromis, parfois sans que leurs propriétaires en aient conscience.
Cette diversité rend l’attribution et le blocage beaucoup plus complexes.
Rotation des domaines et des chemins
Plutôt que de changer systématiquement de domaine, VoidLink privilégie :
- la rotation de sous-domaines,
- la modification dynamique des chemins URL,
- l’utilisation de paramètres chiffrés ou encodés.
Cette approche permet de préserver la réputation du domaine principal tout en renouvelant les points d’entrée.
DNS et résilience
Certains déploiements intègrent :
- du DNS dynamique,
- des TTL très courts,
- des répartitions géographiques adaptatives.
L’objectif est double :
- répartir la charge,
- compliquer la corrélation entre requêtes et infrastructure réelle.
Une architecture pensée pour l’évasion
L’architecture de VoidLink n’est pas conçue pour la performance, mais pour la survie.
Chaque composant est remplaçable, chaque maillon peut disparaître sans compromettre l’ensemble, et la chaîne peut être réassemblée ailleurs en quelques minutes.
Pour les défenseurs, cela signifie que :
- l’analyse d’un lien isolé est souvent insuffisante,
- la capture d’un instant précis ne reflète pas le comportement réel,
- la compréhension nécessite une vision globale et temporelle.
VoidLink illustre ainsi une mutation profonde des attaques modernes :
l’infrastructure devient aussi éphémère que la charge qu’elle protège.
Mécanismes techniques internes
La véritable force de VoidLink ne réside pas uniquement dans sa structure, mais dans les mécanismes internes qui pilotent son comportement. Ces mécanismes permettent au lien de décider, en temps réel, s’il doit exposer sa charge finale ou au contraire se rendre totalement inoffensif. Cette logique adaptative est au cœur de son efficacité.
1 – Détection de l’environnement victime
Avant toute redirection sensible, VoidLink procède à une phase d’évaluation de l’environnement. Cette étape vise à déterminer si la requête provient d’une victime légitime ou d’un système d’analyse automatisé.
Fingerprinting navigateur
Le fingerprinting permet de construire un profil implicite du visiteur, sans interaction visible. Parmi les éléments couramment exploités :
- chaîne User-Agent (navigateur, OS, architecture),
- langue du navigateur et paramètres régionaux,
- résolution d’écran et profondeur de couleur,
- support de certaines API JavaScript.
Un profil trop « parfait » ou trop générique est souvent un indicateur de sandbox ou de bot.
Détection des bots et crawlers
VoidLink intègre généralement des mécanismes de détection visant à identifier :
- les crawlers de moteurs de recherche,
- les scanners de sécurité (Safe Browsing, AV),
- les navigateurs headless.
Cela peut passer par :
- l’analyse des headers HTTP,
- la vérification de comportements JavaScript attendus,
- des tests de temporisation ou d’interaction.
En cas de détection positive, la chaîne s’interrompt ou retourne un contenu neutre.
2 – Logique de redirection dynamique
Une fois l’environnement jugé « sûr », VoidLink déclenche une redirection conditionnelle, rarement immédiate et rarement identique d’une requête à l’autre.
Redirection côté client
Côté navigateur, la redirection peut être pilotée via :
- JavaScript exécuté dynamiquement,
- chargement différé de ressources,
- utilisation de timers.
Cette approche complique l’analyse statique, car la destination finale n’apparaît pas dans le HTML initial.
Redirection côté serveur
Côté serveur, VoidLink exploite :
- des redirections HTTP temporaires,
- des scripts backend générant des réponses contextuelles,
- des endpoints éphémères, valides quelques minutes seulement.
La logique serveur permet également de centraliser les décisions et de modifier le comportement global sans toucher aux liens déjà diffusés.
3 – Temporisation et randomisation
Un autre aspect clé des mécanismes internes de VoidLink est l’usage intensif de la temporisation et de la randomisation.
- délais variables avant redirection,
- chemins générés aléatoirement,
- alternance entre plusieurs destinations finales,
- réponses incohérentes pour un même lien selon l’heure ou l’IP.
Ces techniques rendent :
- la reproduction d’un scénario extrêmement difficile,
- la capture d’IoC peu fiable,
- l’analyse automatisée largement inefficace.
Une logique de décision plus qu’une simple redirection
VoidLink ne se contente pas de rediriger.
Il observe, décide et agit.
Chaque accès enrichit la compréhension de l’attaquant sur :
- les outils d’analyse utilisés contre lui,
- les environnements détectés,
- la durée de vie effective de sa campagne.
Cette boucle d’adaptation permanente rapproche VoidLink d’un système de contrôle, plutôt que d’un simple vecteur de diffusion.
VoidLink et la cybersécurité défensive
L’un des aspects les plus préoccupants de VoidLink est sa capacité à mettre en échec des chaînes de défense pourtant bien établies. Là où de nombreuses attaques échouent encore face aux filtres modernes, VoidLink parvient à se glisser entre les mailles du filet, non pas par sophistication extrême, mais par une exploitation méthodique des angles morts des systèmes de sécurité.
1 – Pourquoi VoidLink est difficile à détecter
Des URLs propres et crédibles
Les liens VoidLink reposent rarement sur des domaines fraîchement enregistrés ou à mauvaise réputation. Au contraire, ils exploitent :
- des services largement utilisés et réputés fiables,
- des domaines anciens,
- des infrastructures mutualisées.
Pour un filtre basé sur la réputation, le lien ne présente aucun signal immédiatement suspect.
Un comportement variable et contextuel
Contrairement aux menaces classiques, VoidLink ne se comporte jamais de manière strictement identique :
- une requête peut mener à une page inoffensive,
- une autre à une redirection partielle,
- une troisième à la charge finale.
Cette variabilité rend la détection par signature quasiment impossible.
Redirections éphémères
Les redirections et endpoints utilisés par VoidLink sont souvent :
- valides sur une courte période,
- supprimés ou remplacés rapidement,
- liés à des paramètres temporaires.
Même lorsqu’un lien est analysé, les informations collectées deviennent rapidement obsolètes.
2 – Contournement des solutions de sécurité
Bypass des filtres de messagerie
Les passerelles email analysent généralement les liens :
- à la réception du message,
- via des crawlers automatisés.
VoidLink retourne alors un contenu neutre, ce qui permet au message d’atteindre la boîte de réception sans alerte.
Évasion des sandbox
Les environnements de sandboxing reposent souvent sur :
- des navigateurs automatisés,
- des délais d’exécution limités,
- des profils génériques.
VoidLink exploite ces contraintes pour ne jamais exposer la charge réelle dans ce contexte.
Limites des SOC et SIEM
Pour les équipes SOC, VoidLink complique :
- la corrélation des événements,
- l’attribution des incidents,
- l’identification de la chaîne complète d’attaque.
Les logs montrent souvent des accès vers des ressources apparemment bénignes, sans lien évident avec l’incident final.
Un changement de paradigme défensif
VoidLink force les défenseurs à remettre en question certaines hypothèses :
- un lien analysé une fois est-il réellement sûr ?
- un domaine légitime est-il toujours digne de confiance ?
- un IoC isolé a-t-il encore une valeur exploitable ?
Face à ce type de mécanisme, la sécurité ne peut plus reposer uniquement sur :
- la réputation,
- la signature,
- ou l’analyse ponctuelle.
Elle doit évoluer vers une approche comportementale, continue et contextuelle, capable de prendre en compte la temporalité et la variabilité des attaques.
Cas concrets et scénarios d’attaque
Pour comprendre pleinement l’intérêt opérationnel de VoidLink, il est essentiel de l’observer en situation réelle. Les scénarios suivants ne décrivent pas une campagne unique, mais des schémas d’attaque couramment observés, où VoidLink joue un rôle central dans la réussite et la longévité des opérations malveillantes.
1 – Campagne de phishing ciblée
Phase 1 : diffusion du lien
La campagne débute par l’envoi massif ou ciblé d’emails se faisant passer pour :
- un service de livraison,
- une plateforme professionnelle,
- une notification interne d’entreprise.
Le lien intégré pointe vers un VoidLink hébergé sur une infrastructure perçue comme légitime. À ce stade, les filtres de messagerie ne détectent aucune anomalie.
Phase 2 : analyse de la victime
Lorsqu’un utilisateur clique sur le lien, VoidLink procède immédiatement à :
- l’analyse du navigateur,
- la collecte d’éléments contextuels (langue, OS, timezone),
- la détection d’outils automatisés.
Si l’environnement correspond à une cible humaine, la chaîne se poursuit.
Phase 3 : livraison conditionnelle
La victime est redirigée vers une fausse page de connexion parfaitement clonée.
À l’inverse :
- un crawler verra une page neutre,
- un analyste arrivera sur un site sans rapport.
Le lien est ainsi indétectable hors contexte.
2 – Distribution de malware
Séparation totale du vecteur et de la charge
Dans ce scénario, VoidLink sert de tampon protecteur entre le point d’entrée et le malware :
- le lien initial ne télécharge rien,
- la charge n’est jamais exposée directement.
Le téléchargement n’est déclenché que si :
- l’environnement est jugé sûr,
- aucune sandbox n’est détectée,
- certaines conditions temporelles sont remplies.
Réduction drastique des détections
Cette approche permet :
- d’éviter les signatures AV,
- de limiter les échantillons collectés,
- d’augmenter la durée de vie du malware en circulation.
3 – Fraude publicitaire et redirection abusive
VoidLink est également utilisé dans des campagnes moins visibles mais très lucratives :
- redirection dynamique selon la provenance du trafic,
- exploitation de réseaux d’affiliation,
- détournement de clics.
Un même lien peut rediriger vers :
- un partenaire publicitaire,
- une page de phishing,
- ou une ressource vide, selon le contexte.
Cette flexibilité rend l’abus difficile à tracer et à prouver.
4 – Utilisation indirecte dans des infrastructures C2
Dans certains cas avancés, VoidLink est intégré à une architecture de Command & Control indirecte :
- le malware contacte un VoidLink,
- celui-ci décide dynamiquement du serveur C2 réel,
- la destination peut changer sans mise à jour côté client.
Ce découplage :
- limite l’exposition des serveurs C2,
- complique la prise de contrôle par les défenseurs,
- augmente la résilience globale de l’infrastructure.
Une mécanique discrète mais omniprésente
Ces scénarios montrent que VoidLink n’est pas réservé aux attaques sophistiquées ou ciblées.
Il est devenu une brique standard des campagnes modernes, utilisée aussi bien par :
- des groupes organisés,
- que par des acteurs opportunistes.
Son efficacité repose sur une idée simple :
ne jamais montrer la même chose deux fois.
Indicateurs de compromission (IoC)
Dans les architectures de menaces traditionnelles, les indicateurs de compromission (IoC) ( domaines, URLs, adresses IP, hashes ) constituent un pilier de la détection et de la remédiation. VoidLink remet profondément en cause cette approche en rendant ces indicateurs volatils, contextuels et souvent non reproductibles.
Cela ne signifie pas pour autant qu’aucun signal exploitable n’existe, mais que leur nature change.
1 – Comportements suspects à surveiller
Plutôt que de se concentrer sur des indicateurs statiques, l’analyse de VoidLink impose une lecture comportementale.
Parmi les signaux récurrents :
- enchaînement de redirections sans logique apparente,
- incohérence entre l’URL affichée et le contenu retourné,
- délais anormaux avant chargement de la page finale,
- exécution de scripts uniquement après interaction.
Ces éléments, pris isolément, peuvent sembler bénins, mais leur accumulation constitue un indicateur fort.
2 – Patterns techniques récurrents
Même si VoidLink évite la standardisation, certaines constantes techniques peuvent émerger :
- usage intensif de paramètres encodés ou chiffrés,
- chemins URL à forte entropie,
- réponses HTTP conditionnelles selon le User-Agent,
- différences de comportement entre requêtes identiques.
Ces patterns sont rarement suffisants pour une détection automatique, mais ils sont précieux en investigation manuelle.
3 – Analyse réseau et protocoles
Au niveau réseau, certains signaux peuvent être observés :
- séquences HTTP atypiques,
- alternance de codes de réponse sans cohérence fonctionnelle,
- headers personnalisés ou modifiés dynamiquement,
- absence de destination finale stable.
L’analyse temporelle joue ici un rôle clé :
un même lien observé à différents moments peut produire des résultats radicalement différents.
4 – Les limites des IoC classiques
VoidLink exploite précisément les faiblesses des IoC traditionnels :
- un domaine bloqué peut être remplacé rapidement,
- une URL peut devenir inoffensive après exposition,
- une IP n’est souvent qu’un relais temporaire.
Dans ce contexte, les IoC doivent être considérés comme :
- des indices,
- et non des preuves durables.
La détection efficace repose davantage sur la corrélation, le contexte et l’historique que sur une liste figée d’indicateurs.
Vers des IoC comportementaux
Face à VoidLink, les indicateurs les plus utiles ne sont plus uniquement techniques, mais comportementaux :
- logique conditionnelle,
- adaptation au contexte,
- volatilité excessive.
Ce changement impose une évolution des pratiques :
- enrichissement des logs,
- observation sur la longueur,
- partage d’informations qualitatives entre équipes.
Méthodes d’analyse et d’investigation
Analyser un VoidLink demande une approche méthodique et prudente. Les réflexes classiques ( ouvrir le lien dans une sandbox ou le soumettre à un scanner automatique ) sont souvent insuffisants, voire contre-productifs. VoidLink est précisément conçu pour se comporter de manière inoffensive lorsqu’il est observé.
L’objectif de l’analyse n’est donc pas seulement de découvrir la destination finale, mais de comprendre la logique de décision qui conditionne son exposition.
1 – Analyse manuelle contrôlée
Environnement d’analyse isolé
L’analyse doit impérativement être menée depuis :
- une machine virtuelle dédiée,
- sans compte personnel,
- avec des profils navigateur distincts.
L’idée est de pouvoir modifier l’environnement sans risquer une exposition réelle.
Inspection côté navigateur
L’utilisation des outils de développement permet :
- d’observer les requêtes réseau,
- d’identifier les scripts exécutés dynamiquement,
- de repérer des redirections conditionnelles.
Une attention particulière doit être portée aux ressources chargées après le rendu initial de la page.
Analyse du JavaScript
Les scripts liés à VoidLink sont souvent :
- minimisés ou obfusqués,
- chargés dynamiquement,
- dépendants de variables d’environnement.
Même sans déchiffrement complet, leur logique générale (tests, temporisation, décisions) fournit des informations précieuses.
2 – Analyse automatisée et ses limites
Sandbox et émulation
Les sandbox restent utiles pour :
- confirmer l’absence de charge immédiate,
- observer des comportements génériques.
Cependant, elles sont rarement suffisantes pour exposer VoidLink, car :
- leurs profils sont facilement détectables,
- leur durée d’exécution est limitée,
- leurs environnements sont trop standardisés.
Navigation automatisée avancée
Certaines analyses nécessitent :
- des navigateurs avec profils réalistes,
- des interactions simulées,
- des délais prolongés.
Même dans ces conditions, VoidLink peut choisir de ne rien livrer.
3 – Approche différentielle
Une méthode efficace consiste à :
- accéder au lien depuis plusieurs environnements,
- comparer les comportements observés,
- identifier ce qui déclenche un changement de logique.
Les différences entre :
- une VM,
- un poste réel,
- un navigateur mobile,
sont souvent révélatrices.
Comprendre plutôt que forcer
Face à VoidLink, tenter de « forcer » la charge finale est rarement la meilleure stratégie.
Une analyse réussie repose sur :
- l’observation patiente,
- la compréhension des conditions,
- l’acceptation du caractère éphémère des résultats.
VoidLink ne se laisse pas analyser comme une menace classique :
il doit être étudié comme un système adaptatif.
Prévention et bonnes pratiques
Face à un mécanisme comme VoidLink, la prévention ne peut plus reposer uniquement sur des listes de blocage ou des contrôles ponctuels. La nature adaptative, contextuelle et éphémère de ce type de lien impose une approche plus globale, mêlant technologie, processus et sensibilisation.
1 – Bonnes pratiques pour les utilisateurs
Même si VoidLink cible principalement les failles des systèmes automatisés, l’utilisateur final reste souvent le dernier maillon de la chaîne.
Méfiance contextuelle
Un lien ne doit jamais être jugé uniquement sur son apparence.
Les signaux faibles à surveiller incluent :
- un sentiment d’urgence injustifié,
- une incohérence entre le message et le lien,
- une demande d’authentification inattendue.
VoidLink exploite précisément les situations où la vigilance baisse.
Limites des indicateurs visuels
Le cadenas HTTPS, le nom de domaine ou l’absence d’alerte ne sont plus des garanties suffisantes.
Un lien VoidLink peut :
- être chiffré,
- hébergé sur une infrastructure reconnue,
- ne déclencher aucune alerte visible.
La confiance ne peut plus être implicite.
2 – Bonnes pratiques pour les entreprises
Approche comportementale
Les solutions de sécurité doivent privilégier :
- l’analyse dynamique des liens,
- la détection d’anomalies de redirection,
- l’observation des comportements dans le temps.
Une URL doit être évaluée à l’usage, pas uniquement à la réception.
Défense en profondeur
Aucune solution unique ne permet de contrer efficacement VoidLink.
Une stratégie robuste combine :
- filtrage mail avancé,
- proxy avec inspection comportementale,
- EDR/XDR sur les postes,
- corrélation SOC multi-sources.
Chaque couche compense les angles morts des autres.
Sensibilisation ciblée
Les campagnes de formation doivent évoluer pour intégrer :
- les limites des indicateurs traditionnels,
- les nouvelles formes de phishing contextuel,
- la notion de lien « propre mais dangereux ».
Former à reconnaître les situations à risque est plus efficace que de lister des exemples figés.
3 – Surveillance et amélioration continue
VoidLink étant un mécanisme évolutif, la défense doit l’être également :
- enrichissement continu des logs,
- réévaluation régulière des règles de détection,
- partage d’informations entre équipes sécurité.
La prévention face à VoidLink n’est pas un état, mais un processus continu.
Prévenir l’invisible
VoidLink rappelle une réalité fondamentale :
ce qui n’est pas immédiatement visible n’est pas forcément inoffensif.
La prévention efficace repose sur :
- la compréhension des mécanismes,
- l’anticipation des comportements,
- et la remise en question des certitudes établies.
VoidLink : évolution et avenir des attaques
VoidLink illustre une tendance majeure dans le domaine de la cybersécurité : les attaques modernes ne se limitent plus à exploiter des vulnérabilités techniques, elles exploitent aussi les limites de la détection et du raisonnement humain. Cette évolution marque un passage de l’attaque ponctuelle à l’attaque adaptive et intelligente.
1 – Généralisation de ce type de mécanisme
De plus en plus de campagnes intègrent des redirections dynamiques et conditionnelles similaires à VoidLink, non seulement dans le phishing, mais également pour :
- la distribution de malwares ciblés,
- les fraudes publicitaires,
- l’orchestration de campagnes à grande échelle.
Cette généralisation montre que l’approche « lien comme vecteur principal » devient une norme industrielle, et que les techniques classiques de filtrage deviennent rapidement obsolètes.
2 – Automatisation et intelligence adaptative
Les prochaines générations de mécanismes similaires à VoidLink devraient intégrer davantage d’éléments automatisés et adaptatifs :
- IA et scripts adaptatifs pour analyser le contexte de la victime en temps réel,
- modifications dynamiques des chemins et destinations selon le profil de l’utilisateur,
- auto-apprentissage pour améliorer le contournement des filtres.
Ces évolutions accentuent le défi pour les systèmes de détection et les analystes, car la signature statique ou l’IoC traditionnel devient insuffisante.
3 – Implications pour les stratégies défensives
Face à cette évolution, les équipes sécurité devront :
- se tourner vers des solutions comportementales et contextuelles,
- mettre en place des analyses sur la longueur, pour suivre la variation du comportement des liens dans le temps,
- renforcer la collaboration inter-équipes et le partage d’informations, car un lien isolé ne révèle jamais toute la campagne.
La cybersécurité devient ainsi une course à l’adaptation, où le comportement intelligent des attaquants dicte les règles de défense.
4 – Vers une sécurité plus contextuelle que statique
VoidLink est un signal fort que l’ère des solutions statiques touche à sa fin :
- le blocage basé uniquement sur la réputation ou le domaine n’est plus suffisant,
- l’évaluation du risque doit intégrer le contexte utilisateur et environnemental,
- la prévention nécessite une vision globale et évolutive.
Les prochains défis pour les analystes et les SOC ne seront plus seulement techniques : ils seront aussi stratégiques, dans la capacité à anticiper et réagir à des systèmes de distribution de menaces qui apprennent et s’adaptent.
VoidLink n’est pas seulement un mécanisme technique : c’est le reflet d’une évolution profonde des attaques modernes. Là où les cybermenaces traditionnelles étaient limitées à des signatures statiques et à des charges visibles, VoidLink introduit une dimension adaptative et contextuelle, où le vecteur d’attaque lui-même devient un outil d’évasion et de contrôle.
À travers cet article, nous avons vu que VoidLink repose sur plusieurs piliers :
- une chaîne de redirections modulaires, dissociant le lien initial de la charge réelle,
- des mécanismes internes intelligents, capables de détecter l’environnement et de conditionner la redirection,
- une architecture distribuée et éphémère, difficile à bloquer ou à tracer,
- et une logique comportementale qui rend les indicateurs classiques presque obsolètes.
Pour les défenseurs, cette réalité impose un changement de vision :
- passer d’une sécurité basée sur des listes et signatures à une analyse comportementale continue,
- adopter des approches contextuelles et longitudinales pour comprendre le cycle complet d’une attaque,
- renforcer la sensibilisation des utilisateurs face à des liens qui paraissent inoffensifs mais qui cachent des logiques sophistiquées.
En somme, VoidLink symbolise l’ère des attaques intelligentes et adaptatives, où la furtivité prime sur la force brute et où la survie d’une campagne dépend autant de la stratégie que de la technique. Comprendre ces mécanismes est désormais essentiel pour concevoir des stratégies de défense efficaces, capables non seulement de réagir aux menaces, mais surtout de les anticiper.
L’avenir de la cybersécurité passera par cette capacité à évoluer aussi vite que les attaquants, à analyser le comportement plutôt que le signal statique, et à considérer que chaque lien, même apparemment banal, peut cacher un système d’attaque complexe et adaptatif.
Références et sources
- Cloudflare – Attackers abusing Proofpoint & Intermedia link wrapping to deliver phishing payloads
https://www.cloudflare.com/threat-intelligence/research/report/attackers-abusing-proofpoint-intermedia-link-wrapping-to-deliver-phishing-payloads/ - TechRepublic – Attackers Use Proofpoint & Intermedia link wrapping to hide malicious URLs
https://www.techrepublic.com/article/news-proofpoint-link-wrapping-phishing/ - BleepingComputer – Attackers exploit link‑wrapping services to steal Microsoft 365 logins
https://www.bleepingcomputer.com/news/security/attackers-exploit-link-wrapping-services-to-steal-microsoft-365-logins/ - Microsoft Security Blog – Widespread credential phishing campaign abuses open redirector links
https://www.microsoft.com/en-us/security/blog/2021/08/26/widespread-credential-phishing-campaign-abuses-open-redirector-links/ - Kroll – Increased Use of Open Redirects in Phishing Campaigns
https://www.kroll.com/en/publications/cyber/open-redirects-phishing-campaigns - PhishParrot: LLM‑Driven Adaptive Crawling to Unveil Cloaked Phishing Sites (arXiv)
https://arxiv.org/abs/2508.02035 - ITPro – Malicious URLs overtake email attachments as the biggest malware threat
https://www.itpro.com/security/cyber-attacks/malicious-urls-overtake-email-attachments-as-the-biggest-malware-threat
Retrouvez mes autres articles et dossiers sur ctrlaltplay.fr/
💬 Venez en discuter sur Discord
🎥 Suivez mes tests et chroniques en vidéo sur YouTube
🌀 Et mes actualités sur Bluesky