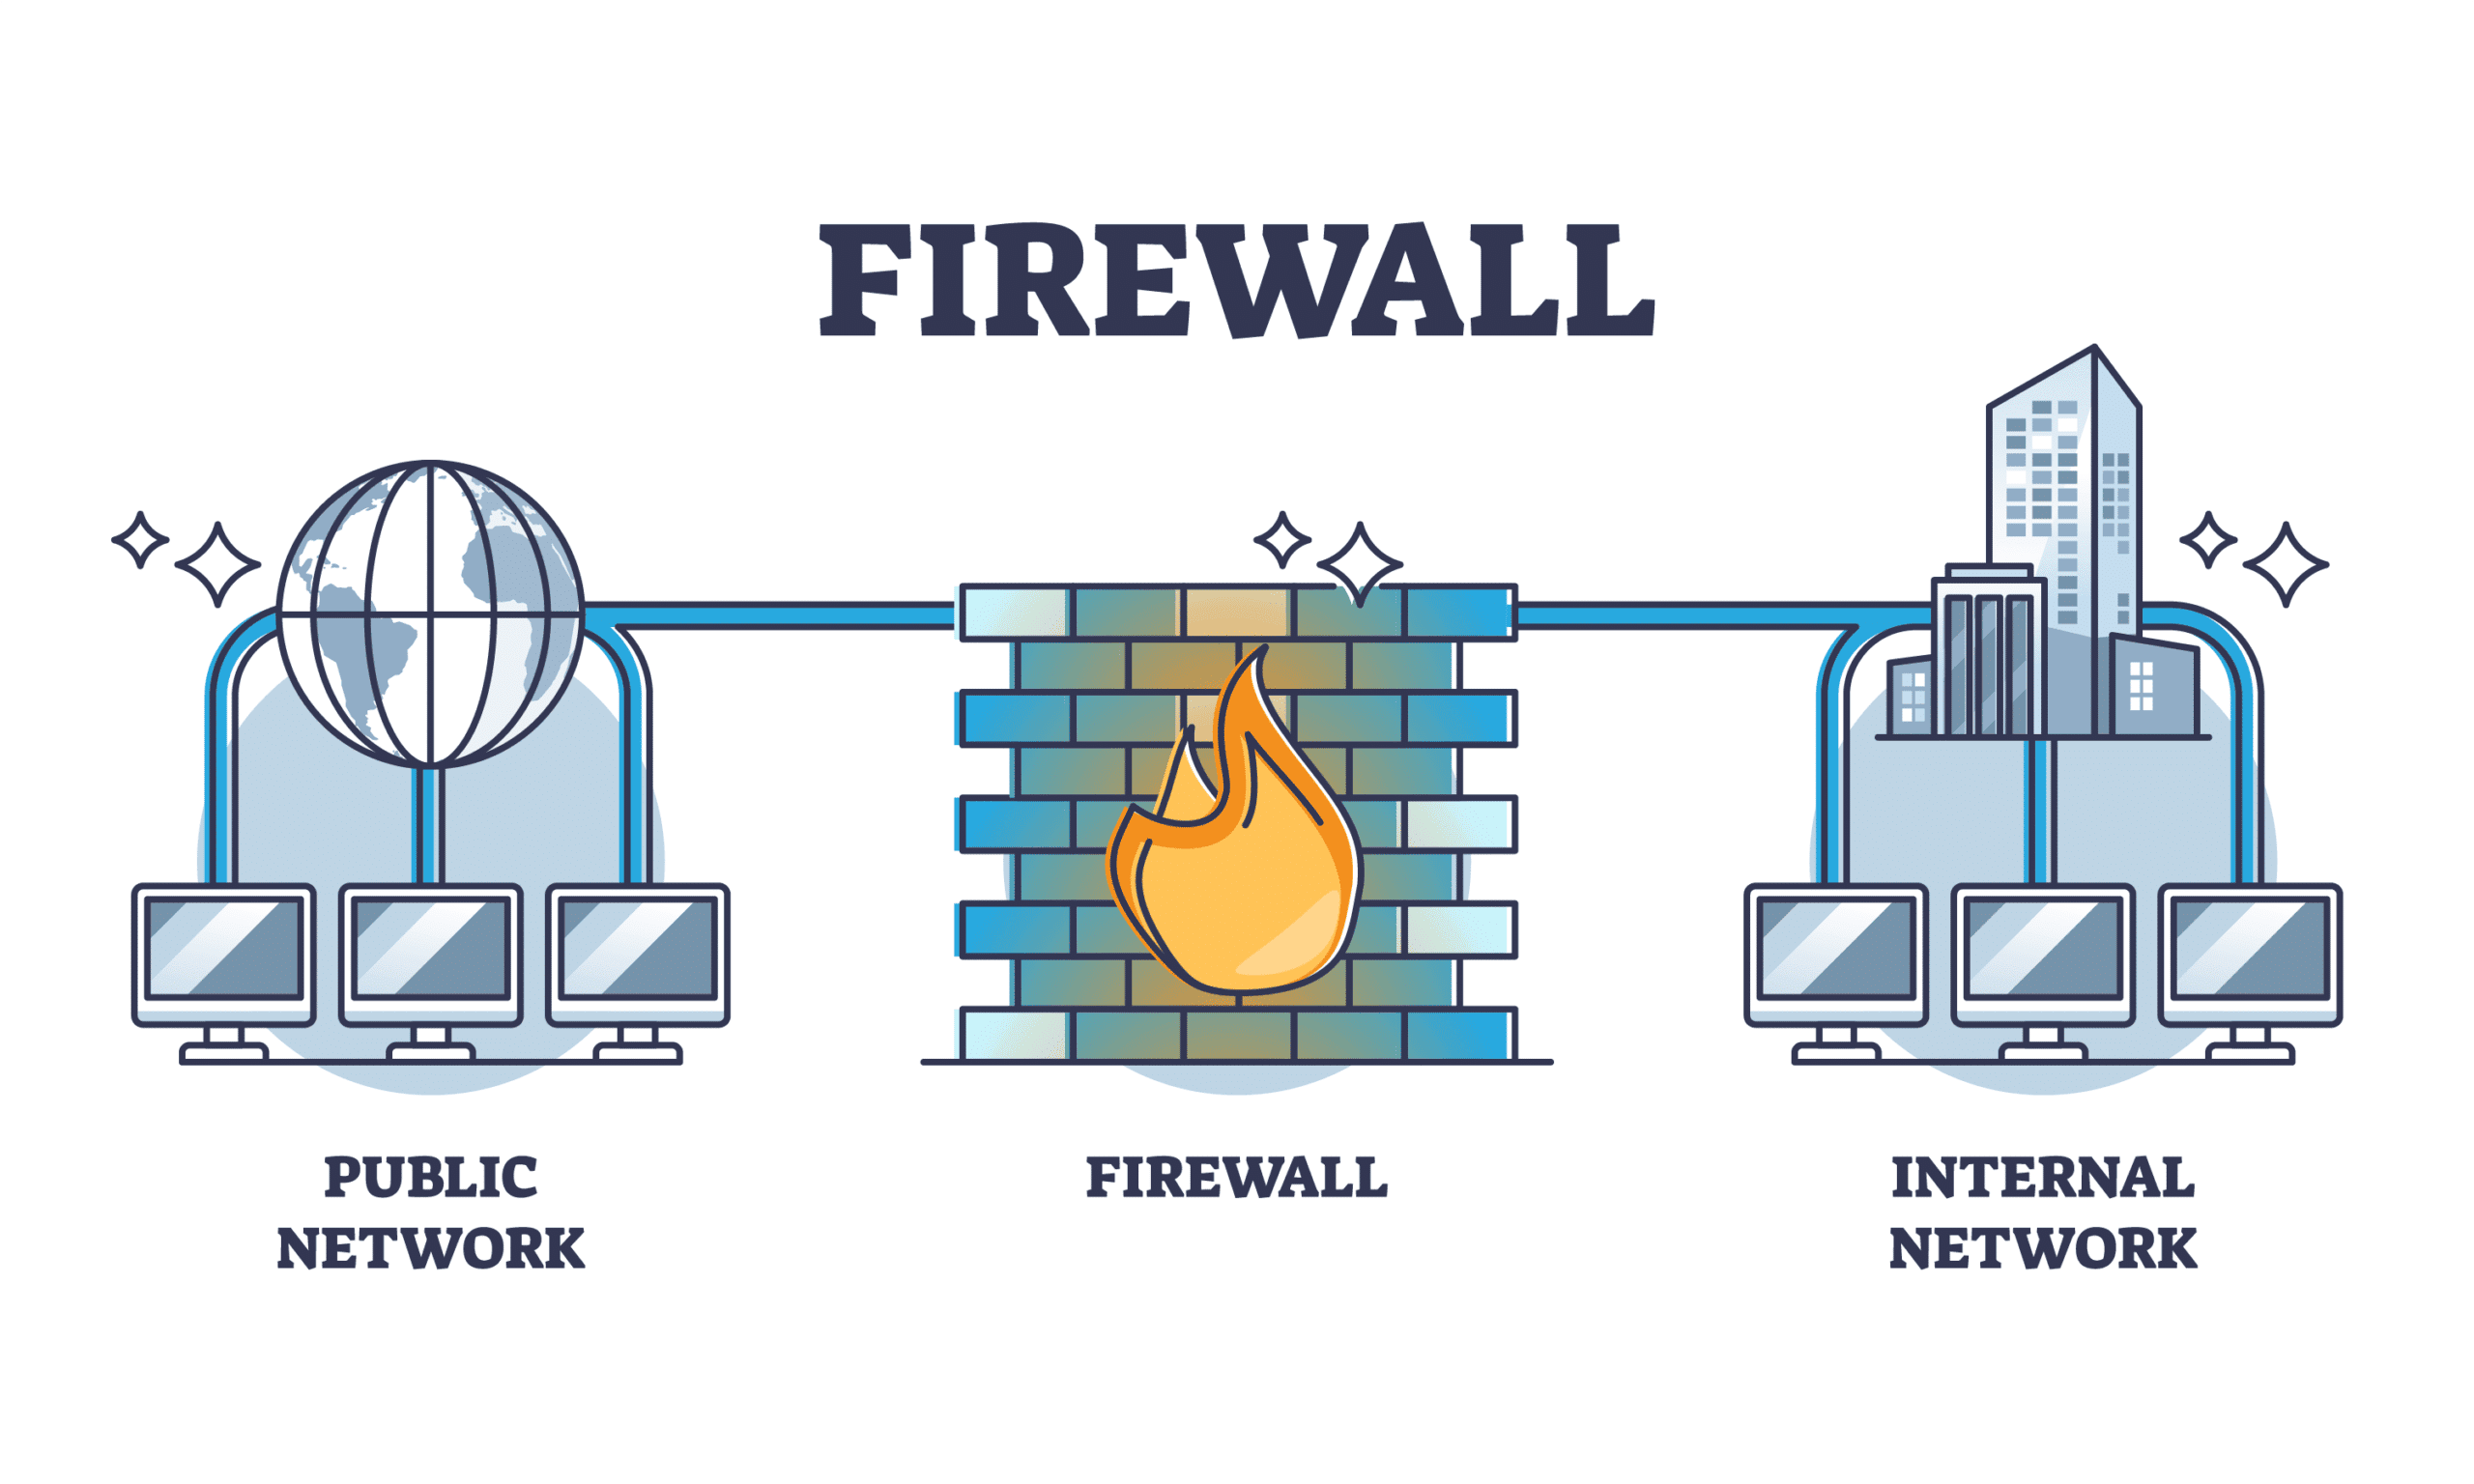
Dans l’imaginaire collectif, le firewall est souvent perçu comme un mur infranchissable, la première et dernière ligne de défense entre un réseau interne et Internet. Il filtre, bloque, inspecte, autorise ou refuse. Bref, il protège.
Et pourtant, ces dernières années, ce sont précisément ces équipements censés sécuriser les infrastructures qui sont devenus des cibles de choix pour les attaquants.
Les firewalls modernes, et notamment les firewalls nouvelle génération (NGFW), ne se contentent plus de faire du filtrage réseau basique. Ils concentrent aujourd’hui des fonctions critiques :
- VPN d’accès distant
- Inspection applicative
- Filtrage web
- IDS / IPS
- Gestion centralisée des flux
Cette concentration de services fait du firewall un point névralgique du système d’information. Lorsqu’il est compromis, ce n’est plus seulement une machine qui tombe, mais potentiellement tout le réseau qui devient accessible.
Une cible exposée par nature
Contrairement à de nombreux serveurs internes, un firewall est :
- Exposé directement à Internet
- Accessible 24h/24
- Souvent configuré pour accepter des connexions externes (VPN, administration, API)
Cette exposition permanente en fait une surface d’attaque idéale. Une vulnérabilité critique sur ce type d’équipement offre aux attaquants un point d’entrée direct, souvent sans avoir besoin de phishing ou d’ingénierie sociale.
Fortinet : un acteur majeur, donc une cible prioritaire
Parmi les fabricants les plus répandus, Fortinet et sa gamme FortiGate occupent une place centrale dans les infrastructures réseau, aussi bien :
- dans les PME,
- que dans les grandes entreprises,
- et même dans certaines administrations.
Cette popularité n’est pas un défaut en soi, mais elle attire mécaniquement l’attention des attaquants. Une faille exploitée sur un produit massivement déployé devient rapidement un levier d’attaques à grande échelle, avec des campagnes automatisées capables de scanner Internet en quelques heures.
Quand la défense devient le point d’entrée
Les failles touchant les firewalls ont un point commun inquiétant :
elles transforment un équipement défensif en porte d’entrée offensive.
Dans de nombreux incidents récents, l’exploitation d’une vulnérabilité sur un firewall a servi de :
- point d’accès initial,
- étape de reconnaissance interne,
- tremplin vers des attaques plus destructrices (ransomware, espionnage, sabotage).
La faille FortiGate récemment découverte s’inscrit pleinement dans cette logique. Elle rappelle une réalité parfois inconfortable en cybersécurité :
aucun équipement, aussi critique soit-il, n’est à l’abri d’une vulnérabilité exploitable.
Dans les parties suivantes, nous allons voir :
- ce qu’est réellement FortiGate,
- la nature exacte de cette faille,
- et surtout pourquoi son exploitation représente un risque majeur pour les infrastructures exposées.

FortiGate : un pilier de la sécurité réseau moderne
Avant d’entrer dans le détail de la vulnérabilité, il est essentiel de comprendre ce qu’est réellement un FortiGate et pourquoi une faille sur ce type d’équipement est loin d’être anodine.
Qu’est-ce qu’un FortiGate ?
FortiGate est la gamme de firewalls nouvelle génération (NGFW) développée par l’éditeur Fortinet.
Contrairement aux firewalls dits « classiques », qui se limitaient principalement au filtrage des ports et des adresses IP, FortiGate s’inscrit dans une approche sécurité unifiée.
Un FortiGate peut regrouper à lui seul :
- Un firewall réseau (L3/L4)
- Un firewall applicatif (L7)
- Un système de prévention d’intrusion (IPS)
- Un antivirus réseau
- Un filtrage web et DNS
- Un serveur VPN (IPsec, SSL-VPN)
- Des fonctions de routage avancées
En pratique, cela signifie qu’un FortiGate n’est plus un simple « pare-feu », mais un concentrateur de sécurité, souvent placé au cœur de l’infrastructure.
Un équipement au centre du système d’information
Dans de nombreuses architectures, le FortiGate joue un rôle central :
- Il contrôle l’entrée et la sortie du réseau
- Il gère les accès distants des utilisateurs
- Il segmente les flux internes
- Il applique les politiques de sécurité globales
Autrement dit, il voit passer :
- Les connexions VPN des employés
- Les flux vers les serveurs internes
- Les accès Internet
- Parfois même les liaisons inter-sites
Cette position stratégique fait du FortiGate un point d’observation privilégié, mais aussi une cible de très grande valeur.
FortiOS : la couche logicielle critique
Les équipements FortiGate reposent sur un système d’exploitation propriétaire : FortiOS.
C’est cette couche logicielle qui gère :
- L’interface d’administration
- Les services VPN
- Les règles de sécurité
- Les API
- Les mécanismes d’authentification
Lorsqu’une vulnérabilité affecte FortiOS, ce ne sont pas seulement quelques fonctionnalités secondaires qui sont en jeu, mais le cœur même du firewall.
Une faille critique dans FortiOS peut ainsi permettre :
- Un accès non autorisé à l’interface d’administration
- Une élévation de privilèges
- Une exécution de code à distance
- Une récupération de la configuration complète du firewall
Une forte adoption… et une surface d’attaque massive
Fortinet est aujourd’hui l’un des acteurs les plus déployés au monde sur le marché des firewalls.
Cette popularité s’explique par :
- Une large gamme de produits (PME → grands comptes)
- Des performances élevées
- Une offre “tout-en-un” attractive
- Une adoption massive dans les environnements professionnels
Mais cette présence généralisée a un revers :
Une vulnérabilité FortiGate devient immédiatement exploitable à grande échelle.
Dès qu’une faille critique est rendue publique, des scans automatisés apparaissent en quelques heures, visant :
- Les équipements exposés sur Internet
- Les versions non mises à jour
- Les configurations par défaut ou mal durcies
Pourquoi FortiGate attire autant les attaquants
Pour un attaquant, compromettre un FortiGate offre plusieurs avantages majeurs :
- Accès direct au périmètre réseau
- Visibilité sur les flux
- Possibilité de persistance discrète
- Tremplin vers des attaques internes plus profondes
Dans certains cas, le firewall compromis devient même un outil d’attaque, utilisé pour :
- Rediriger du trafic
- Espionner les communications
- Faciliter des mouvements latéraux
- Préparer des attaques futures sans alerter immédiatement
Cette réalité explique pourquoi les vulnérabilités touchant FortiGate sont systématiquement surveillées de près, aussi bien par les équipes de sécurité que par les groupes malveillants.
La faille FortiGate
Comme souvent en cybersécurité, la gravité d’une vulnérabilité ne tient pas uniquement à sa complexité technique, mais surtout à ce qu’elle permet de faire une fois exploitée.
La faille récente affectant les firewalls FortiGate illustre parfaitement ce constat.
Nature de la vulnérabilité
Cette vulnérabilité touche directement FortiOS, le système d’exploitation des équipements FortiGate.
Elle concerne un composant exposé du firewall, accessible depuis Internet dans de nombreuses configurations, notamment lorsque certains services sont activés (administration, VPN, services web).
Selon les informations publiées par l’éditeur et les premières analyses indépendantes, la faille permet à un attaquant de :
- contourner certains mécanismes de sécurité,
- interagir avec le firewall sans authentification légitime,
- ou, dans les scénarios les plus graves, d’exécuter des actions à distance sur l’équipement.
Autrement dit, le pare-feu peut être attaqué avant même toute authentification valide.
Un niveau de gravité élevé
La vulnérabilité a été classée comme critique ou élevée, selon les versions et les scénarios d’exploitation, avec un score CVSS reflétant :
- une exploitation possible à distance,
- une exposition directe sur Internet,
- un impact potentiellement total sur la confidentialité, l’intégrité et la disponibilité.
Ce type de score n’est jamais attribué à la légère, et indique que la faille :
- ne nécessite pas d’accès préalable,
- ne repose pas sur un contexte utilisateur particulier,
- et peut être exploitée de manière automatisée.
Versions affectées
Les versions vulnérables concernent plusieurs branches de FortiOS, notamment :
- des versions encore largement déployées en production,
- parfois maintenues depuis plusieurs années,
- souvent présentes sur des équipements considérés comme « stables » et peu modifiés.
Ce point est crucial, car les firewalls sont mis à jour moins souvent que les serveurs ou les postes utilisateurs, par crainte d’interruption de service.
Résultat :
De nombreux équipements vulnérables restent exposés bien après la publication du correctif.
Un correctif disponible… mais pas toujours appliqué
Fortinet a publié des mises à jour corrigeant la faille relativement rapidement.
Cependant, comme dans beaucoup de cas similaires, la disponibilité d’un patch ne signifie pas automatiquement que le risque est maîtrisé.
Plusieurs facteurs ralentissent l’application des correctifs :
- équipements critiques difficiles à redémarrer,
- environnements en production sensibles,
- manque de supervision des versions FortiOS,
- sous-estimation de la menace réelle.
Pendant ce laps de temps, les attaquants disposent d’une fenêtre d’opportunité idéale.
Pourquoi ce résumé est important
À ce stade, un point doit être clair :
il ne s’agit pas d’une vulnérabilité théorique ou purement académique.
Nous parlons d’une faille :
- affectant des équipements exposés,
- massivement déployés,
- jouant un rôle central dans les infrastructures,
- et déjà surveillée de près par des acteurs malveillants.
Dans la prochaine partie, nous allons justement voir comment cette faille peut être exploitée concrètement, et pourquoi elle constitue un point d’entrée redoutable lorsqu’elle tombe entre de mauvaises mains.
Fonctionnement technique de la faille
Pour comprendre pourquoi cette vulnérabilité FortiGate est particulièrement préoccupante, il faut s’intéresser à la manière dont elle peut être exploitée, sans pour autant plonger dans un jargon réservé aux chercheurs en sécurité.
L’objectif ici n’est pas de fournir un mode d’emploi, mais de comprendre la mécanique globale de l’attaque.
Un point d’entrée exposé
La faille repose sur un service du FortiGate :
- accessible via le réseau,
- souvent exposé à Internet,
- et indispensable au fonctionnement quotidien de l’équipement (administration, VPN ou service web interne).
Dans une configuration classique, ce service est censé :
- vérifier l’identité de l’utilisateur,
- contrôler les droits d’accès,
- filtrer les requêtes malveillantes.
Or, la vulnérabilité permet de court-circuiter une partie de ces contrôles.
Contournement des mécanismes de sécurité
Concrètement, un attaquant peut envoyer une requête spécialement construite au firewall.
Cette requête exploite un défaut dans la manière dont FortiOS :
- traite certaines entrées,
- interprète des paramètres,
- ou gère des sessions non authentifiées.
Résultat :
- le firewall traite la requête comme légitime,
- sans exiger d’authentification valide,
- ou avec des privilèges plus élevés que prévu.
À ce stade, l’attaquant n’a toujours aucun compte sur le système, mais il commence déjà à interagir avec lui.
Ce que permet l’exploitation
Selon la version affectée et le contexte, l’exploitation peut permettre :
- l’accès à des informations internes du firewall,
- la modification de certains paramètres,
- la récupération de la configuration,
- voire l’exécution de commandes à distance.
Dans les scénarios les plus graves, cela revient à obtenir un accès quasi-administrateur sur un équipement censé protéger l’ensemble du réseau.
Une attaque silencieuse et discrète
L’un des aspects les plus problématiques de ce type de faille est sa discrétion.
Contrairement à une attaque par phishing ou à un malware classique :
- il n’y a pas d’utilisateur piégé,
- pas de poste infecté,
- pas forcément d’alerte immédiate.
L’attaque peut se produire :
- en quelques secondes,
- sans génération de trafic anormal évident,
- parfois sans logs explicites si la supervision est insuffisante.
Cela permet à un attaquant de :
- rester sous le radar,
- installer une persistance,
- préparer des attaques ultérieures.
Du firewall au réseau interne
Une fois le FortiGate compromis, le rôle de l’attaquant change.
Il ne cherche plus à entrer, il est déjà dedans.
Depuis le firewall, il peut :
- observer les flux réseau,
- cartographier l’infrastructure interne,
- identifier des serveurs sensibles,
- exploiter les accès VPN ou inter-sites.
Le firewall devient alors un point d’appui stratégique, bien plus dangereux qu’un simple poste compromis.
Un schéma d’attaque typique
Sans entrer dans des détails exploitables, le scénario général ressemble à ceci :
Attaquant → requête malveillante → FortiGate vulnérable → accès interne → exploitation du réseau
Ce type de chaîne d’attaque est particulièrement recherché par :
- les groupes de ransomware,
- les acteurs étatiques,
- les opérateurs d’accès initiaux revendant leurs accès.
Exploitation réelle et attaques observées
Lorsqu’une vulnérabilité critique touche un équipement aussi répandu qu’un FortiGate, la question n’est jamais « sera-t-elle exploitée ? », mais plutôt « à quelle vitesse et à quelle échelle ? ».
Dans le cas présent, la réponse a été particulièrement rapide.
Une exploitation quasi immédiate
Peu de temps après la publication de la vulnérabilité (et parfois même avant la communication officielle complète), des activités suspectes ont été observées :
- scans massifs d’adresses IP exposant des FortiGate,
- tentatives automatisées d’exploitation,
- identification précise des versions vulnérables.
Ces scans ne visent pas une organisation en particulier. Ils balaient Internet à grande vitesse, à la recherche de firewalls non corrigés, souvent oubliés ou mal supervisés.
Ce type de comportement est typique des phases de pré-exploitation à grande échelle.
Des attaques opportunistes… puis ciblées
Dans un premier temps, l’exploitation est souvent opportuniste :
- compromission automatique,
- collecte d’informations,
- installation de portes dérobées discrètes.
Mais très rapidement, ces accès peuvent être :
- revendus sur des forums clandestins,
- utilisés comme point d’entrée pour des attaques plus ciblées,
- intégrés dans des chaînes d’attaque plus complexes.
On ne parle donc pas uniquement de « scripts kiddies », mais aussi de groupes structurés, avec une vision long terme.
Lien avec des campagnes de ransomware
Historiquement, les failles touchant les firewalls (FortiGate, Pulse Secure, Citrix ADC…) ont souvent servi de :
- point d’accès initial,
- étape de reconnaissance,
- avant le déploiement de ransomwares.
Le schéma est bien connu :
- Exploitation du firewall
- Accès au réseau interne
- Cartographie de l’infrastructure
- Escalade progressive
- Attaque finale différée de plusieurs jours, voire semaines
Cette temporalité rend la détection d’autant plus difficile.
Lorsque le ransomware se déclenche, le point d’entrée initial est parfois déjà oublié.
Des secteurs particulièrement exposés
Les équipements FortiGate étant présents dans de nombreux environnements, les secteurs les plus touchés sont souvent :
- les PME peu dotées en équipes sécurité,
- les collectivités et structures publiques,
- les entreprises industrielles,
- les organisations ayant massivement recours au VPN.
Dans ces contextes, le firewall est parfois :
- le seul rempart visible,
- peu audité,
- rarement analysé en profondeur après une mise à jour.
Une exploitation souvent invisible
Un point critique ressort des analyses post-incident :
dans de nombreux cas, les victimes ne se rendent pas compte immédiatement de la compromission.
Pourquoi ?
- peu de logs activés par défaut,
- surveillance orientée endpoints plutôt que périmètre,
- confiance excessive dans le firewall comme “élément sûr”.
Résultat : l’attaquant peut rester présent longtemps, sans déclencher d’alerte.
Ce que cela révèle sur l’état de la menace
Cette exploitation active montre une réalité dérangeante :
- les attaquants surveillent de très près les annonces de failles,
- les équipements réseau sont devenus des cibles prioritaires,
- le délai entre publication d’un patch et exploitation est de plus en plus court.
La faille FortiGate n’est donc pas un cas isolé, mais un symptôme d’une tendance lourde :
Le périmètre réseau est désormais un champ de bataille à part entière.
Pourquoi ce type de faille est si dangereux
À première vue, une vulnérabilité sur un équipement réseau peut sembler comparable à une faille sur un serveur ou une application classique. En réalité, l’impact n’est pas du tout du même ordre.
Lorsqu’un firewall est compromis, ce n’est pas un service isolé qui tombe, mais la frontière même du système d’information qui disparaît.
Un équipement placé au pire endroit… ou au meilleur pour l’attaquant
Le firewall est positionné :
- entre Internet et le réseau interne,
- parfois entre plusieurs zones de confiance,
- au cœur des flux entrants et sortants.
Cette position stratégique fait que :
- il voit tout,
- il contrôle tout,
- et, une fois compromis, il peut tout laisser passer.
Pour un attaquant, c’est une situation idéale :
il n’a plus besoin de contourner la sécurité, il l’utilise.
Un accès sans interaction humaine
Contrairement à de nombreuses attaques classiques :
- aucun utilisateur n’est piégé,
- aucun clic n’est nécessaire,
- aucun poste n’est infecté dans un premier temps.
La compromission est :
- purement technique,
- silencieuse,
- et souvent totalement invisible pour les équipes.
Cela réduit drastiquement les chances de détection précoce.
Des privilèges naturellement élevés
Par conception, un firewall dispose de :
- privilèges élevés,
- accès étendus au réseau,
- capacités d’administration globales.
Une faille exploitée sur ce type d’équipement donne donc immédiatement :
- une vision complète de l’architecture réseau,
- un accès aux flux VPN,
- parfois même aux identifiants ou aux secrets stockés.
Peu d’équipements offrent un rapport effort / gain aussi élevé.
Un effet domino sur l’ensemble du SI
Une fois le firewall compromis, les conséquences s’enchaînent :
- contournement des règles de filtrage,
- accès à des segments internes supposés isolés,
- facilitation des mouvements latéraux,
- affaiblissement global de la posture de sécurité.
Ce qui devait bloquer l’attaque devient le pivot central de l’intrusion.
Une persistance difficile à détecter
Autre problème majeur :
les firewalls sont rarement surveillés avec le même niveau de détail que :
- les serveurs,
- les postes utilisateurs,
- les environnements cloud.
Les attaquants peuvent ainsi :
- modifier subtilement la configuration,
- créer des accès discrets,
- maintenir une présence longue durée.
Dans certains incidents, la compromission n’est découverte que plusieurs semaines ou mois plus tard, souvent après une attaque plus visible.
Un scénario déjà vu… et répété
La faille FortiGate s’inscrit dans une longue série d’incidents similaires :
- Pulse Secure
- Citrix ADC
- SonicWall
- Sophos
À chaque fois, le même schéma se répète :
- vulnérabilité critique,
- exploitation massive,
- accès initiaux revendus ou réutilisés,
- attaques à retardement.
Ce n’est donc pas un événement exceptionnel, mais un modèle récurrent.
Mesures de mitigation et bonnes pratiques
Face à une vulnérabilité critique touchant un firewall, la question n’est plus « suis-je concerné ? » mais « à quel point suis-je exposé et que dois-je faire maintenant ? ».
Bonne nouvelle : même dans un contexte tendu, il existe des mesures concrètes pour réduire rapidement le risque.
Actions immédiates à mettre en place
La première priorité est de réduire la surface d’attaque.
- Mettre à jour FortiOS
- Appliquer le correctif officiel fourni par Fortinet
- Vérifier précisément la version installée
- Éviter les branches obsolètes ou en fin de support
- Désactiver temporairement les services exposés non essentiels
- Interfaces d’administration accessibles depuis Internet
- Services VPN inutilisés
- APIs ou ports ouverts par défaut
- Restreindre l’accès à l’administration
- Limiter par adresses IP de confiance
- Interdire l’administration depuis Internet si possible
- Utiliser une interface dédiée hors périmètre public
Ces actions simples permettent souvent de casser les exploitations automatisées.
Vérifications post-correctif indispensables
Appliquer un patch ne suffit pas toujours.
Si le firewall a été exposé avant la correction, il est essentiel de vérifier qu’il n’a pas déjà été compromis.
Points de contrôle recommandés :
- Analyse des logs système et VPN
- Recherche de connexions inhabituelles
- Vérification des comptes administrateurs
- Contrôle des règles de firewall récemment modifiées
- Inspection des paramètres VPN et tunnels inter-sites
L’objectif est de détecter :
- une présence persistante,
- une modification discrète,
- ou un accès dormant laissé par un attaquant.
Renforcement de la configuration (hardening)
Au-delà de la correction immédiate, la faille doit servir de signal d’alerte pour renforcer la posture de sécurité globale.
Bonnes pratiques essentielles :
- Activer l’authentification multi-facteurs (MFA) sur les accès VPN et admin
- Séparer les rôles (administration / supervision)
- Journaliser et exporter les logs vers un SIEM ou un serveur distant
- Limiter les privilèges au strict nécessaire
- Mettre en place des alertes sur les modifications critiques
Un firewall ne doit jamais être considéré comme un boîtier autonome, mais comme un composant surveillé en permanence.
La gestion des mises à jour : un point souvent négligé
Dans beaucoup d’environnements, les firewalls sont :
- mis à jour rarement,
- laissés sur des versions stables anciennes,
- perçus comme trop critiques pour être modifiés.
Or, cette approche augmente mécaniquement le risque.
Bonnes pratiques :
- planifier des fenêtres de maintenance régulières,
- tester les mises à jour sur des environnements de préproduction,
- suivre activement les bulletins de sécurité de l’éditeur.
La stabilité ne doit jamais primer sur la sécurité.
Réagir comme après un incident potentiel
Si une exposition prolongée est avérée, il faut parfois considérer le firewall comme potentiellement compromis, même sans preuve formelle.
Dans ce cas :
- sauvegarder la configuration actuelle pour analyse,
- changer les identifiants administrateurs,
- régénérer les secrets VPN,
- envisager une réinstallation propre sur une version saine.
C’est une décision lourde, mais parfois nécessaire pour rétablir la confiance.
Détection et indicateurs de compromission (IOCs)
L’un des aspects les plus préoccupants des vulnérabilités touchant les firewalls est la difficulté à détecter une compromission.
Contrairement à un poste utilisateur ou à un serveur applicatif, un firewall compromis peut continuer à fonctionner normalement… tout en étant sous contrôle hostile.
Pourquoi la détection est complexe
Plusieurs facteurs compliquent l’identification d’un FortiGate compromis :
- peu de supervision en temps réel,
- journaux souvent désactivés ou conservés localement,
- confiance excessive accordée à l’équipement,
- faible volumétrie de logs comparée aux endpoints.
Un attaquant n’a donc pas besoin de se cacher longtemps :
le contexte lui est déjà favorable.
Signes généraux à surveiller
Même sans IOC officiel, certains signaux faibles doivent alerter :
- Connexions administrateur inhabituelles
- accès à des heures atypiques,
- adresses IP inconnues,
- changements fréquents de session admin.
- Modifications non documentées
- règles de firewall ajoutées ou modifiées,
- politiques NAT altérées,
- changements sur les profils de sécurité.
- Comportements réseau anormaux
- flux sortants inexpliqués,
- trafic vers des destinations peu communes,
- tunnels VPN créés sans justification.
Indicateurs plus spécifiques
Dans les cas d’exploitation avancée, on peut également observer :
- la création de comptes administrateurs secondaires,
- l’activation de services auparavant désactivés,
- des modifications discrètes de configuration pour faciliter l’accès ultérieur,
- une persistance via des règles apparemment légitimes.
Ces changements sont souvent minimaux, précisément pour éviter d’attirer l’attention.
Importance des logs et de leur centralisation
Un point clé ressort systématiquement :
sans logs, il n’y a pas d’enquête possible.
Bonnes pratiques :
- activer les logs système et administratifs,
- journaliser les accès VPN et API,
- exporter les journaux vers un serveur externe ou un SIEM,
- conserver un historique suffisant pour remonter dans le temps.
La centralisation permet également de détecter des corrélations invisibles localement.
Comparer avec un état de référence
L’un des moyens les plus efficaces pour détecter une compromission reste la comparaison :
- avec une configuration connue comme saine,
- ou avec une sauvegarde antérieure validée.
Tout écart inexpliqué doit être considéré comme suspect, même s’il semble bénin.
Quand le doute persiste
Dans certains cas, malgré les vérifications, le doute subsiste.
C’est souvent le signe que la visibilité est insuffisante.
Dans ce contexte, il peut être plus sûr de :
- considérer l’équipement comme compromis,
- repartir d’une configuration propre,
- renforcer la supervision future.
Ce choix peut paraître radical, mais il est parfois la seule façon de restaurer un niveau de confiance acceptable.
Responsabilité partagée : éditeurs et administrateurs face aux failles critiques
Lorsqu’une vulnérabilité critique comme celle affectant FortiGate est rendue publique, la tentation est grande de chercher un responsable unique. En réalité, la sécurité repose sur un équilibre fragile entre l’éditeur et les équipes en charge de l’exploitation.
Le rôle de l’éditeur : corriger, informer, anticiper
Fortinet, comme tout éditeur de solutions de sécurité, a une responsabilité majeure :
- identifier et corriger les vulnérabilités,
- communiquer rapidement et clairement,
- fournir des correctifs fiables et documentés.
Dans le cas des failles critiques, la rapidité de réaction est essentielle.
Un délai trop long entre la découverte et la publication d’un patch laisse le champ libre aux attaquants.
Cependant, même avec une communication efficace, un correctif non appliqué reste inutile.
Le rôle des administrateurs : vigilance et réactivité
Du côté des équipes IT et sécurité, la responsabilité est tout aussi importante.
Les firewalls sont souvent perçus comme :
- des équipements « stables »,
- peu modifiés,
- voire intouchables une fois en production.
Cette approche, compréhensible sur le plan opérationnel, devient pourtant un facteur de risque majeur lorsque des vulnérabilités critiques émergent.
Être administrateur aujourd’hui, c’est aussi :
- assurer une veille active,
- évaluer rapidement l’exposition réelle,
- planifier des mises à jour parfois inconfortables,
- accepter qu’un redémarrage planifié vaut mieux qu’un incident subi.
Le problème récurrent des équipements oubliés
De nombreux incidents révèlent un point commun inquiétant :
les firewalls compromis étaient souvent :
- sur des versions obsolètes,
- hors contrat de support,
- peu ou pas surveillés.
Ces équipements deviennent des zones aveugles, idéales pour les attaquants.
La faille FortiGate ne crée pas ce problème, elle le met en lumière.
Une sécurité qui dépasse la technique
Au-delà des aspects purement techniques, cette vulnérabilité pose une question plus large :
- comment les organisations perçoivent-elles leur périmètre de sécurité ?
- quels équipements sont réellement surveillés ?
- où se situent les angles morts ?
La sécurité n’est pas qu’un empilement de solutions, mais un processus continu, fait de décisions, de compromis et de priorités.
Tirer les leçons, pas seulement corriger
Corriger une faille est indispensable.
Mais tirer des enseignements l’est tout autant.
Cette vulnérabilité doit être l’occasion de :
- revoir les politiques de mise à jour,
- renforcer la supervision des équipements critiques,
- remettre en question certaines habitudes de confiance implicite.
Car la prochaine faille ne sera probablement pas une surprise.
Seule la préparation fera la différence.
La forteresse n’est jamais invulnérable
La vulnérabilité récente touchant les firewalls FortiGate illustre une réalité incontournable en cybersécurité : aucun équipement, aussi critique soit-il, n’est invulnérable.
Même un firewall, conçu pour protéger l’ensemble d’un réseau, peut devenir la porte d’entrée d’attaquants déterminés.
Les enseignements à retenir
- La vigilance est continue
Les correctifs ne suffisent pas : la surveillance, la journalisation et la revue régulière des configurations sont indispensables. - La sécurité est partagée
L’éditeur fournit les outils et correctifs, mais les équipes IT restent responsables de leur application, de la supervision et de la réduction des risques. - La préparation prime sur la réaction
Une stratégie de défense efficace repose sur la prévention, la mise à jour régulière, la limitation des services exposés et la détection proactive des anomalies. - Le risque est systémique
Une faille sur un firewall ne touche pas seulement l’équipement lui-même : elle menace potentiellement tout le réseau et les données qu’il protège.
Perspective finale
Cette faille FortiGate est un rappel concret que la cybersécurité n’est jamais un état acquis, mais un processus dynamique.
Chaque mise à jour, chaque vérification, chaque bonne pratique contribue à maintenir le mur de défense solide. Mais un mur n’est efficace que s’il est entièrement surveillé, entretenu et ajusté face aux nouvelles menaces.
En somme : la forteresse peut être percée, mais la préparation et la réactivité déterminent si elle résistera ou non.
💻 Retrouvez mes autres articles et dossiers sur ctrlaltplay.fr/
💬 Venez en discuter sur Discord
🎥 Suivez mes tests et chroniques en vidéo sur YouTube
🌀 Et mes actualités sur Bluesky
📚 Sources officielles et références
Pour garantir la fiabilité de cet article et vous permettre d’approfondir le sujet, voici des sources officielles
- Fortinet PSIRT – FortiGuard Labs : Bulletins de sécurité officiels sur les produits Fortinet.
https://www.fortiguard.com/psirt - Fortinet Advisory FG‑IR‑25‑647 : Avis officiel sur les vulnérabilités critiques FortiGate et FortiWeb.
https://www.fortiguard.com/psirt/FG-IR-25-647 - Fortinet PSIRT Blog – Analyse du contournement SSO : Explications techniques et recommandations de sécurité.
https://www.fortinet.com/blog/psirt-blogs/analysis-of-sso-abuse-on-fortios - NVD – CVE‑2025‑59718 & CVE‑2025‑59719 : Détails des vulnérabilités et score de criticité.
https://nvd.nist.gov/vuln/detail/CVE-2025-59718
https://nvd.nist.gov/vuln/detail/CVE-2025-59719 - CSA Singapore – Advisory Fortinet : Recommandations officielles pour la mitigation et la mise à jour des firewalls exposés.
https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-116/
Ces sources fournissent un cadre fiable pour comprendre la vulnérabilité et les mesures de mitigation.