Qu’est-ce qu’une attaque DDoS ?
À l’ère du tout numérique, la disponibilité d’un service est devenue critique. Que ce soit un site e-commerce, un jeu en ligne ou une simple API, les utilisateurs s’attendent à pouvoir y accéder à tout moment, sans interruption.
C’est précisément ce point faible qu’exploitent les attaques DDoS.
Définition
Une attaque DDoS (Distributed Denial of Service, ou attaque par déni de service distribué) consiste à rendre un service indisponible volontairement, en le submergeant sous un volume massif de requêtes.
Contrairement à une cyberattaque classique :
- il n’y a pas de vol de données
- il n’y a pas forcément d’intrusion
- l’objectif est uniquement de bloquer l’accès
En résumé : on ne casse pas le système… on l’empêche de fonctionner.
Le principe
Pour bien comprendre, prenons une analogie simple.
Imagine un restaurant :
- 40 places disponibles
- un fonctionnement normal avec des clients qui arrivent progressivement
Maintenant, imagine qu’un groupe de 10 000 personnes arrive d’un coup :
- toutes les tables sont occupées instantanément
- le personnel est débordé
- les vrais clients ne peuvent plus entrer
Le restaurant fonctionne toujours, mais il est inutilisable.
C’est exactement ce qui se passe lors d’une attaque DDoS.
Pourquoi parle-t-on de “Distributed” ?
Le terme Distributed (distribué) est essentiel.
Contrairement à une attaque classique venant d’une seule machine, une attaque DDoS provient de : centaines, milliers, voire millions d’appareils différents
Ces machines sont souvent :
- infectées à l’insu de leur propriétaire
- contrôlées à distance par un attaquant
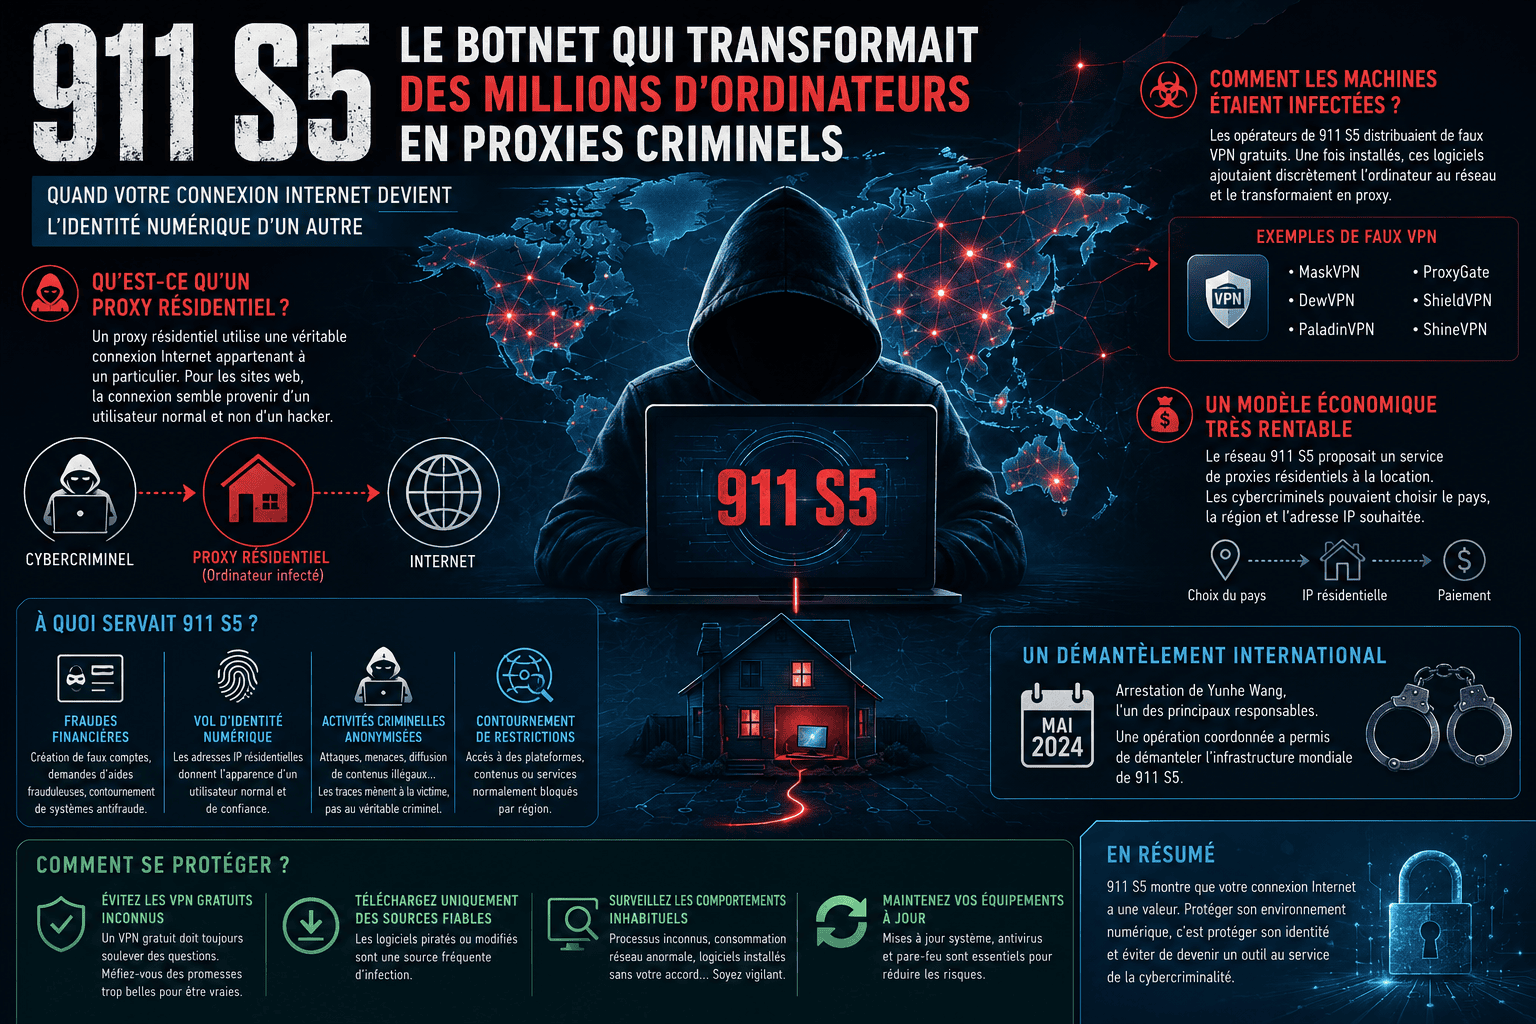
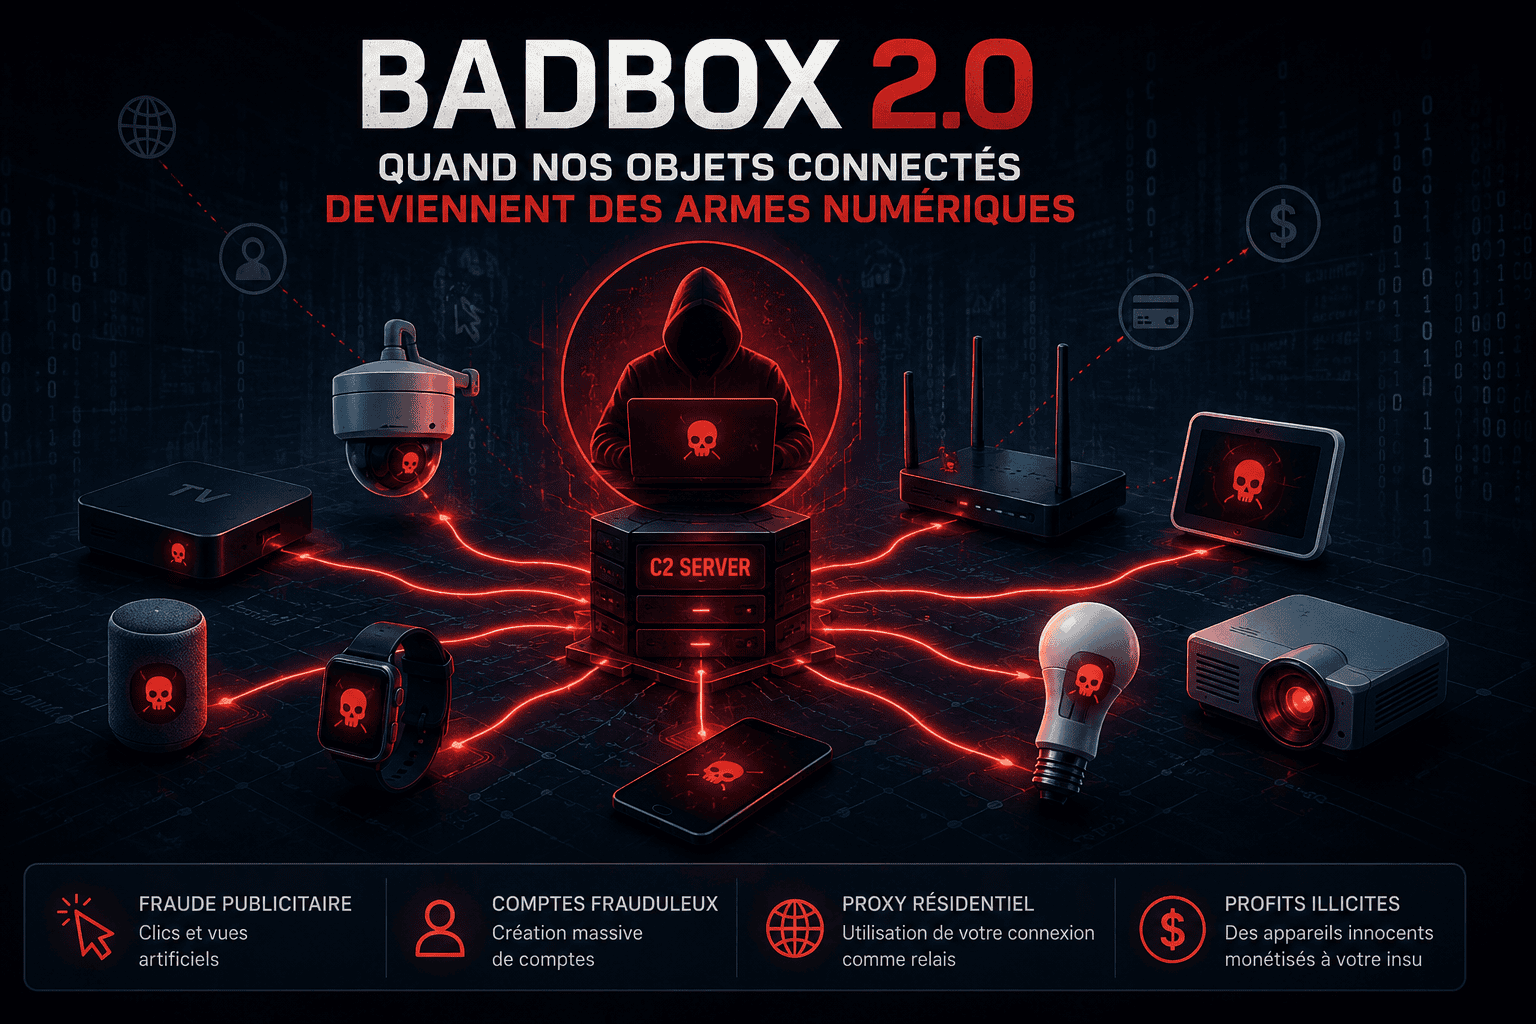
- regroupées dans un réseau appelé botnet
Un exemple marquant est le Mirai botnet, qui a exploité des objets connectés mal sécurisés pour lancer des attaques massives à l’échelle mondiale.
Pourquoi une attaque DDoS fonctionne ?
Un serveur, même performant, a des limites :
- bande passante limitée
- nombre de connexions simultanées limité
- ressources CPU et mémoire finies
Une attaque DDoS exploite ces limites en :
- envoyant énormément de requêtes
- occupant toutes les ressources disponibles
- empêchant les utilisateurs légitimes d’accéder au service
Ce n’est pas une faille logicielle, c’est une saturation volontaire.
Les objectifs d’une attaque DDoS
Contrairement à ce que l’on pourrait penser, les motivations sont variées :
Extorsion
- “Payez ou votre site reste hors ligne”
Concurrence déloyale
- faire tomber un site concurrent pendant un événement important
Monde du gaming
- perturber des serveurs en ligne
- faire rage quit une compétition
Activisme
- cibler une entreprise ou une institution pour des raisons idéologiques
Test ou démonstration de force
- montrer la puissance d’un botnet
Impact réel pour une entreprise
Une attaque DDoS peut avoir des conséquences importantes :
- perte de chiffre d’affaires
- dégradation de l’image de marque
- perte de confiance des utilisateurs
- interruption de service critique
Pour certains services (banques, santé, SaaS), quelques minutes d’indisponibilité peuvent suffire à créer un incident majeur.
Une menace devenue accessible
Autre point important : aujourd’hui, lancer une attaque DDoS est devenu très accessible.
Il existe des services illégaux appelés :
- “booter”
- ou “stresser”
Ces plateformes permettent de lancer une attaque en quelques clics, parfois pour quelques euros seulement.
Résultat :
- plus besoin d’être un expert
- les attaques se démocratisent
- les cibles sont de plus en plus variées
Les attaques DDoS ne reposent pas sur la complexité technique, mais sur la force brute et le volume.
Elles exploitent une réalité simple : aucun système n’est conçu pour gérer une charge infinie.
Dans la suite de cet article, nous verrons :
- comment ces attaques sont techniquement mises en place
- comment les reconnaître rapidement
- et surtout comment s’en protéger efficacement
Comment fonctionne une attaque DDoS ?
Maintenant que nous avons vu ce qu’est une attaque DDoS, il est temps de comprendre comment elle fonctionne réellement.
Contrairement à certaines cyberattaques complexes, le DDoS repose sur un principe simple : envoyer plus de trafic que la cible ne peut en supporter
Mais derrière cette apparente simplicité se cache une organisation bien structurée.
Les composants d’une attaque DDoS
Une attaque DDoS repose généralement sur trois éléments clés :
1. La cible
C’est le service que l’attaquant souhaite rendre indisponible :
- site web
- serveur de jeu
- API
- infrastructure cloud
Tout ce qui est accessible via Internet peut être ciblé.
2. L’attaquant
Il ne lance pas forcément l’attaque directement.
Son rôle :
- contrôler l’opération
- choisir la cible
- définir le type d’attaque
- piloter le volume de trafic
Dans certains cas, il passe même par des services illégaux pour automatiser tout ça.
3. Le botnet
C’est ici que tout se joue.
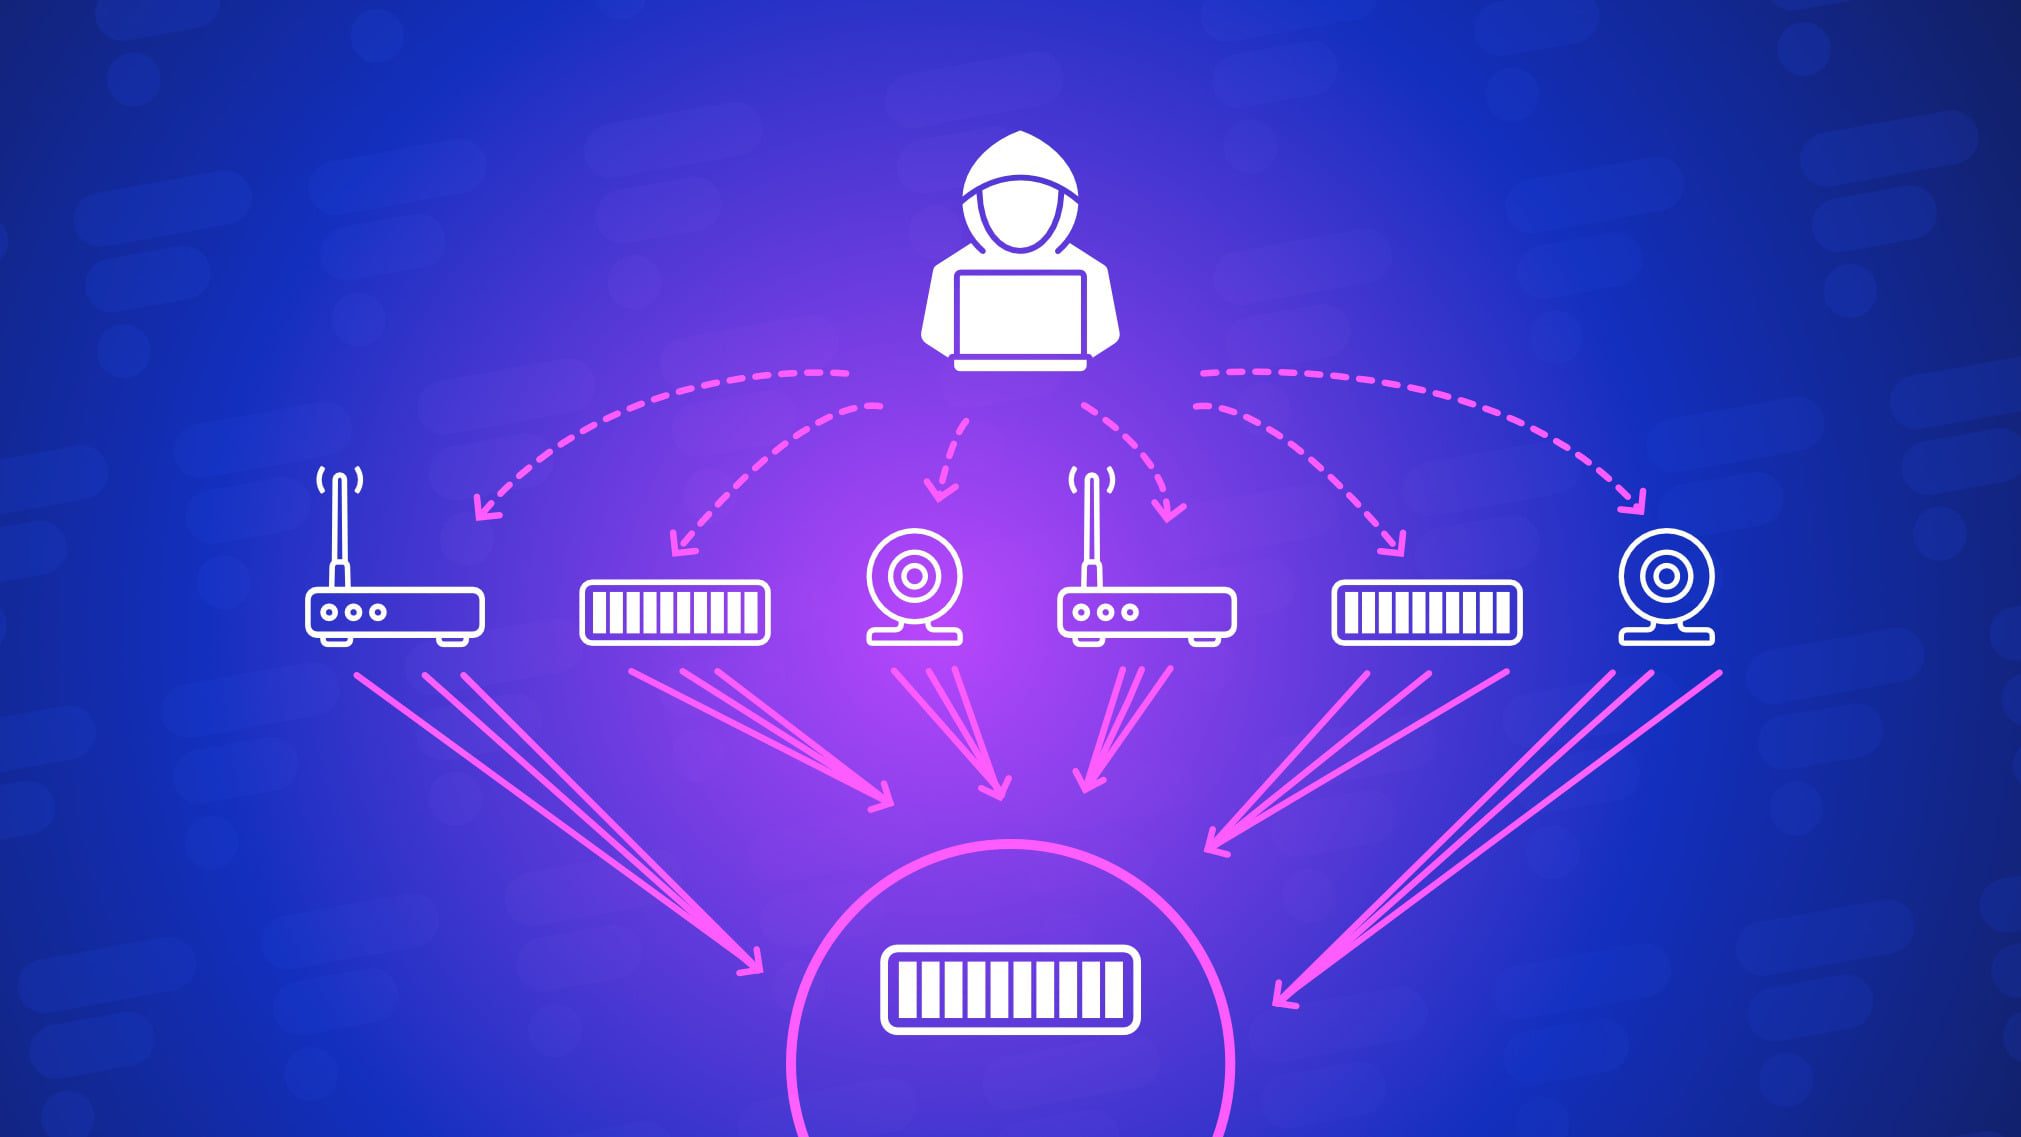
Un botnet est un réseau de machines infectées et contrôlées à distance.
Ces machines peuvent être :
- des ordinateurs personnels
- des serveurs mal sécurisés
- des objets connectés (caméras IP, routeurs…)
Un exemple emblématique reste le Mirai botnet, qui a exploité des milliers d’objets connectés vulnérables pour générer un trafic colossal.
Chaque machine devient un “soldat” qui envoie des requêtes vers la cible.
Le déroulement d’une attaque
Une attaque DDoS suit généralement plusieurs étapes :
1. Infection des machines
L’attaquant :
- exploite des failles
- utilise des mots de passe faibles
- ou diffuse un malware
Objectif : constituer un botnet
2. Mise en place du contrôle (C&C)
Les machines infectées se connectent à un serveur de commande (Command & Control).
C’est ici que l’attaquant peut :
- envoyer des ordres
- déclencher une attaque
- ajuster son intensité
3. Lancement de l’attaque
Une fois le botnet prêt :
- toutes les machines envoient des requêtes vers la cible
- simultanément
- de manière massive
Résultat : saturation immédiate
4. Saturation du service
Le serveur cible :
- ne peut plus traiter toutes les requêtes
- ralentit fortement
- finit par devenir inaccessible
Les grandes catégories d’attaques
Toutes les attaques DDoS ne se ressemblent pas. Elles ciblent différentes couches du système.
1. Attaques volumétriques
Les plus simples et les plus massives
Objectif :
- saturer la bande passante
Exemples :
- UDP flood
- ICMP flood (ping massif)
Caractéristique :
- énorme volume de trafic
- facile à détecter
- mais difficile à absorber sans infrastructure solide
2. Attaques protocolaires
Elles exploitent les mécanismes réseau
Exemple classique :
- SYN flood
Principe :
- envoyer des demandes de connexion TCP
- ne jamais finaliser la connexion
Résultat :
- le serveur garde des connexions “en attente”
- il finit par être saturé
3. Attaques applicatives (Layer 7)
Les plus intelligentes et les plus difficiles à détecter
Objectif :
- cibler directement une application (site web, API…)
Exemples :
- HTTP flood
- requêtes répétées sur une page lourde
Particularité :
- elles imitent un comportement humain
- elles consomment beaucoup de ressources côté serveur
Ce sont souvent les plus dangereuses aujourd’hui.
DDoS vs DoS : quelle différence ?
Il est important de faire la distinction :
- DoS (Denial of Service)
→ attaque depuis une seule machine - DDoS (Distributed Denial of Service)
→ attaque depuis des milliers de machines
Le DDoS est bien plus puissant et difficile à bloquer.
Pourquoi c’est si difficile à contrer ?
Une attaque DDoS est difficile à stopper pour plusieurs raisons :
🔹 Volume massif
- des millions de requêtes par seconde
🔹 Multiplicité des sources
- impossible de bloquer une seule IP
- le trafic vient du monde entier
🔹 Trafic “légitime”
- certaines requêtes ressemblent à de vrais utilisateurs
Résultat : filtrer sans bloquer de vrais utilisateurs devient très complexe.
Une attaque DDoS est donc bien plus qu’un simple “spam de requêtes”.
C’est une mécanique organisée qui repose sur :
- des réseaux de machines infectées
- une coordination centralisée
- et une exploitation intelligente des limites des systèmes
3. Comment identifier une attaque DDoS ?
Une attaque DDoS n’est pas toujours évidente à identifier, surtout au début.
Elle peut ressembler à une simple montée de trafic… ou à un bug serveur.
Pourtant, certains signaux ne trompent pas.
L’enjeu est simple : réagir vite avant la saturation complète.
Les premiers signes visibles
1. Ralentissements soudains
C’est souvent le premier symptôme :
- pages qui mettent du temps à charger
- latence inhabituelle
- timeout fréquents
Si ton service fonctionnait parfaitement quelques minutes avant, c’est suspect.
2. Indisponibilité partielle ou totale
- erreurs 502 / 503 / 504
- site inaccessible
- API qui ne répond plus
À ce stade, l’attaque est généralement déjà bien lancée.
3. Pic de trafic anormal
Un indicateur clé :
- trafic multiplié soudainement (x10, x50, voire plus)
- sans raison logique (pas de promo, pas d’événement, pas de sortie produit)
Exemple :
- trafic habituel : 500 visiteurs/minute
- pendant l’attaque : 30 000+ requêtes/minute
Analyse du trafic : les signaux suspects
Quand on regarde plus en détail, certains comportements sont typiques d’un DDoS.
1. Multiplication des adresses IP
- trafic provenant de centaines ou milliers d’IP différentes
- parfois réparties dans le monde entier
Typique d’un botnet
2. Répartition géographique incohérente
Exemple :
- ton site cible un public français
- mais tu reçois du trafic massif depuis :
- l’Asie
- l’Europe de l’Est
- l’Amérique du Sud
Ce n’est pas forcément malveillant… mais très suspect.
3. Requêtes répétitives
- même URL appelée en boucle
- mêmes paramètres
- fréquence anormale
Exemple :
/login
/login
/login
/login
4. Comportement non humain
Les bots ne se comportent pas comme des utilisateurs :
- pas de navigation logique
- pas de chargement de ressources (images, CSS…)
- envoient des requêtes à intervalle régulier
Un humain est imprévisible, un bot ne l’est pas.
Indicateurs côté serveur
Si tu as accès à ton infrastructure, certains signaux techniques sont très révélateurs.
1. Saturation des ressources
- CPU à 100%
- RAM saturée
- connexions simultanées très élevées
Le serveur “étouffe”
2. Bande passante saturée
- trafic réseau anormalement élevé
- débit max atteint
Typique des attaques volumétriques
3. Logs anormaux
Dans les logs serveur :
- explosion du nombre de requêtes
- répétition des mêmes endpoints
- erreurs en cascade
4. Augmentation des erreurs
- 429 (Too Many Requests)
- 503 (Service Unavailable)
- timeout
Le serveur n’arrive plus à suivre.
DDoS ou pic légitime ?
C’est une question essentielle.
Tout pic de trafic n’est pas une attaque.
Cas d’un trafic légitime
- campagne marketing
- passage TV / influenceur
- lancement produit
- article viral
Le trafic :
- est cohérent
- varie naturellement
- provient d’une audience ciblée
Cas d’un DDoS
- trafic brutal et instantané
- comportement répétitif
- incohérence géographique
- aucune raison métier
Le trafic est artificiel.
Outils pour détecter un DDoS
Voici quelques outils couramment utilisés :
🔹 Monitoring
- Grafana
- Prometheus
🔹 Analyse trafic
- logs Nginx / Apache
- Netstat
- Wireshark
🔹 Solutions externes
- Cloudflare (dashboard trafic)
- AWS Shield (si infra AWS)
Ces outils permettent de visualiser rapidement une anomalie.
Réflexe clé : corréler les données
Un seul indicateur ne suffit pas.
Il faut croiser :
- trafic
- logs
- ressources serveur
- comportement utilisateur
C’est cette corrélation qui permet de confirmer un DDoS.
Identifier une attaque DDoS, c’est avant tout reconnaître un comportement anormal :
- un trafic trop important
- trop rapide
- trop répétitif
- et souvent incohérent
Plus la détection est rapide, plus les chances de limiter l’impact sont élevées.
4. Comment se prémunir d’une attaque DDoS ?
La meilleure défense contre une attaque DDoS reste l’anticipation.
Une fois l’attaque lancée, il est souvent déjà trop tard pour improviser.
L’objectif ici est simple : Réduire la surface d’attaque et augmenter la capacité de résistance.
1. Construire une infrastructure résiliente
Un serveur isolé est une cible facile.
Une infrastructure distribuée est beaucoup plus difficile à faire tomber.
Utiliser un CDN
Des services comme Cloudflare permettent de :
- distribuer le trafic à l’échelle mondiale
- absorber une grande partie des requêtes
- filtrer automatiquement les comportements suspects
Le CDN agit comme un bouclier en amont de ton serveur.
Load Balancing
Le principe :
- répartir le trafic sur plusieurs serveurs
Résultat :
- une seule machine n’est plus un point de défaillance
- meilleure tolérance aux pics de charge
Auto-scaling (cloud)
Sur des plateformes cloud :
- les ressources s’adaptent automatiquement
- de nouveaux serveurs peuvent être déployés à la volée
Idéal pour absorber des pics… même malveillants
2. Mettre en place des protections réseau
Firewall (WAF)
Un Web Application Firewall permet de :
- bloquer les requêtes suspectes
- filtrer certains patterns d’attaque
- protéger les endpoints sensibles
C’est une première ligne de défense essentielle.
Rate Limiting
Limiter le nombre de requêtes par IP :
Exemple :
- max 100 requêtes / minute / IP
Permet de :
- ralentir les bots
- éviter la saturation
À ajuster finement pour ne pas bloquer de vrais utilisateurs
Filtrage géographique
Bloquer ou limiter certaines zones géographiques :
- utile si ton activité est locale
- réduit fortement la surface d’attaque
À utiliser avec prudence selon ton audience
3. Sécuriser les points sensibles
Certaines parties d’un site sont plus vulnérables :
- page de login
- API
- formulaires
Bonnes pratiques
- CAPTCHA (anti-bot)
- authentification renforcée
- limitation des tentatives de connexion
Ces zones sont souvent ciblées dans les attaques applicatives
4. Optimiser les performances
Un serveur performant résiste mieux.
Mise en cache
- cache des pages statiques
- cache CDN
- cache applicatif
Moins de calcul = plus de résistance
Réduction des ressources lourdes
- optimiser les requêtes SQL
- alléger les pages
- éviter les traitements inutiles
Chaque milliseconde gagnée compte en cas d’attaque
5. Mettre en place du monitoring
On ne peut pas défendre ce qu’on ne voit pas.
Surveiller en temps réel
- trafic réseau
- CPU / RAM
- nombre de connexions
Outils recommandés
- Grafana
- Prometheus
- dashboards CDN (comme Cloudflare)
Objectif : détecter une anomalie en quelques secondes
6. Tester son infrastructure
Une bonne pratique souvent oubliée : Simuler des montées en charge
- tests de stress
- tests de performance
Cela permet de :
- connaître ses limites
- identifier les points faibles
- corriger avant une vraie attaque
7. Préparer un plan de réponse
Même avec une bonne prévention, le risque zéro n’existe pas.
Il faut un plan clair :
- qui fait quoi ?
- quelles actions lancer ?
- quels outils activer ?
Exemple de plan simple
- Identifier l’anomalie
- Activer protections CDN
- Bloquer trafic suspect
- Surveiller l’impact
- Communiquer
En situation réelle, chaque minute compte
8. Ne pas négliger la sécurité globale
Un point souvent sous-estimé : Ton infrastructure peut aussi devenir un outil d’attaque
Comme avec le Mirai botnet, des machines mal sécurisées peuvent être intégrées dans des botnets.
Bonnes pratiques essentielles
- mises à jour régulières
- mots de passe forts
- désactivation des services inutiles
- sécurisation des objets connectés
Se prémunir contre un DDoS, ce n’est pas une solution unique, mais une stratégie globale :
- architecture solide
- filtrage intelligent
- surveillance constante
- préparation en amont
Plus ton système est prêt, plus une attaque aura de mal à avoir un impact réel.
5. Comment réagir en cas d’attaque DDoS ?
Malgré toutes les précautions, aucune infrastructure n’est totalement invulnérable.
Lorsqu’une attaque DDoS survient, l’objectif n’est plus de prévenir… mais de : Limiter l’impact, maintenir le service, et reprendre le contrôle rapidement
1. Garder son sang-froid
Cela peut sembler évident, mais c’est essentiel.
Une attaque DDoS provoque souvent :
- du stress
- de la pression (clients, utilisateurs, business)
- des décisions précipitées
Pourtant, une mauvaise action peut aggraver la situation (ex : bloquer tous les utilisateurs).
2. Confirmer qu’il s’agit bien d’un DDoS
Avant d’agir, il faut être sûr :
Vérifications rapides
- pic de trafic anormal
- origine multiple des requêtes
- répétition de patterns suspects
- saturation réseau ou CPU
Si tous les voyants sont au rouge → forte probabilité de DDoS
3. Activer immédiatement les protections
Activer le mode “under attack”
Si tu utilises un CDN comme Cloudflare :
- activer le mode protection DDoS
- filtrage automatique renforcé
- challenge (CAPTCHA / JS)
C’est souvent la première action la plus efficace
Activer le rate limiting
- limiter drastiquement les requêtes par IP
- protéger les endpoints critiques
Permet de ralentir immédiatement l’attaque
Bloquer les sources suspectes
- IP spécifiques
- plages IP
- pays (si nécessaire)
À faire avec prudence pour éviter les faux positifs
4. Réduire la charge côté serveur
Quand le serveur est sous pression, il faut alléger au maximum.
Activer le cache agressif
- pages statiques
- réponses API en cache
Moins de calcul = plus de survie
Désactiver certaines fonctionnalités
Exemples :
- recherche
- recommandations
- fonctionnalités non essentielles
Priorité : garder le service principal en ligne
Dégrader volontairement le service
C’est une stratégie assumée :
- version “light” du site
- limitation des fonctionnalités
- file d’attente
Mieux vaut un service dégradé que hors ligne
5. Redistribuer le trafic
Si possible :
- activer un load balancing
- rediriger vers d’autres serveurs
- utiliser des points d’entrée alternatifs
Cela permet de répartir la charge
6. Analyser en temps réel
Pendant l’attaque :
- surveiller les logs
- analyser les IP
- identifier le type d’attaque
Objectif :
- adapter la défense en continu
7. Communiquer
Un point souvent négligé… mais crucial.
Informer les utilisateurs
- statut du service
- problème en cours
- message clair et transparent
Exemple :
“Nous subissons actuellement une attaque réseau. Nos équipes sont mobilisées.”
Communication interne
- coordonner les équipes
- éviter les actions contradictoires
- centraliser les décisions
8. Après l’attaque : ne pas relâcher
Une attaque DDoS peut :
- durer plusieurs heures
- revenir en vagues
Il faut rester vigilant même après un retour à la normale
9. Analyse post-incident
Une étape essentielle pour progresser :
🔍 À analyser
- origine de l’attaque
- type utilisé
- points faibles exploités
- efficacité des défenses
Améliorations à mettre en place
- ajuster les règles de filtrage
- renforcer l’infrastructure
- améliorer le monitoring
Chaque attaque est une opportunité d’apprentissage
Ce qu’il ne faut PAS faire
Quelques erreurs classiques :
❌ Redémarrer les serveurs en boucle
❌ Bloquer tout le trafic sans distinction
❌ Ignorer les logs
❌ Attendre trop longtemps avant d’agir
Ces erreurs peuvent empirer la situation
Réagir à une attaque DDoS, c’est avant tout :
- agir vite
- agir intelligemment
- rester méthodique
L’objectif n’est pas forcément d’arrêter l’attaque immédiatement, mais de :
- maintenir le service
- protéger l’infrastructure
- gagner du temps
Quand les attaques DDoS ont frôlé l’effondrement du trafic Internet
Dans les dernières années, les attaques DDoS ont dépassé ce que beaucoup pensaient possible, atteignant des volumes de trafic inimaginables.
En 2025, des campagnes massives orchestrées par des botnets sophistiqués ont généré des attaques dépassant 30 terabits par seconde (Tbps) — un volume de trafic équivalent à la diffusion simultanée de plusieurs millions de vidéos en 4K. Ces attaques, qui ont ciblé des infrastructures critiques, ont été détectées et bloquées par des systèmes de défense comme ceux de Cloudflare, évitant ainsi un véritable chaos numérique.
Dans un cas emblématique, une offensive générée par le vaste botnet Aisuru a dépassé 31,4 Tbps, avec un trafic atteignant plus de 200 millions de requêtes par seconde, ciblant des acteurs télécoms et des services en ligne. Si cette attaque avait touché des infrastructures sans protections DDoS adéquates, elle aurait eu le potentiel de perturber des services très largement utilisés pendant plusieurs heures.
Cela illustre à quel point la capacité des botnets modernes peut rivaliser avec la capacité totale de nombreux fournisseurs Internet, et pourquoi des protections robustes sont aujourd’hui indispensables.
6. Une menace invisible mais bien réelle
Les attaques DDoS ont quelque chose de trompeur.
Elles ne volent pas de données.
Elles n’infectent pas directement un système.
Elles ne laissent parfois aucune trace visible une fois terminées.
Et pourtant…
Elles peuvent mettre à genoux une infrastructure entière en quelques minutes.
Une attaque simple… mais redoutable
Le principe du DDoS est presque banal :
- envoyer du trafic
- encore plus de trafic
- jusqu’à saturation
Mais dans les faits, c’est une arme redoutable, car elle exploite une limite fondamentale : Aucun système n’est conçu pour encaisser une charge infinie
Une menace en constante évolution
Avec l’essor :
- du cloud
- des objets connectés
- et des botnets comme Mirai botnet
Les attaques DDoS sont devenues :
- plus massives
- plus accessibles
- plus difficiles à détecter
Aujourd’hui, même une petite structure peut être ciblée.
Ce qu’il faut retenir
Un DDoS n’est pas qu’un problème technique.
C’est un enjeu :
- de disponibilité
- de réputation
- et parfois même financier
Anticiper
- infrastructure adaptée
- protections en place
- monitoring actif
Détecter rapidement
- comprendre les signaux faibles
- analyser le trafic
- réagir sans attendre
Réagir efficacement
- activer les défenses
- limiter l’impact
- maintenir un service minimum
Se protéger contre les attaques DDoS ne doit plus être vu comme une option.
C’est une nécessité, quel que soit :
- la taille du projet
- le type de service
- ou le niveau de trafic
Car dans un monde où :
- les attaques peuvent être lancées en quelques clics
- les botnets comptent des millions de machines
- et les services sont toujours plus exposés
la vraie question n’est plus : « Est-ce que je serai attaqué ? »
Mais plutôt : « Suis-je prêt le jour où cela arrivera ? »
Mot de la fin
Le DDoS n’est pas une attaque spectaculaire.
C’est une attaque d’usure.
Silencieuse.
Brutale.
Efficace.
Et souvent… sous-estimée.
💻 Retrouvez mes autres articles et dossiers sur ctrlaltplay.fr/
💬 Venez en discuter sur Discord
🎥 Suivez mes tests et chroniques en vidéo sur YouTube
🌀 Et mes actualités sur Bluesky