Depuis le début des années 2000, le téléchargement de fichiers sur Internet a profondément évolué. À l’époque des connexions ADSL et des premiers réseaux Peer-to-Peer, des plateformes comme eMule, Kazaa ou encore BitTorrent ont démocratisé une nouvelle manière d’échanger du contenu entre utilisateurs.
Avec l’arrivée des trackers torrent, le partage de fichiers est devenu plus rapide, plus structuré et beaucoup plus massif. Films, séries, jeux vidéo, logiciels, musique ou encore livres numériques ont commencé à circuler à très grande échelle via des plateformes spécialisées, publiques ou privées.
Parmi elles, certains noms sont devenus extrêmement connus au fil des années, notamment The Pirate Bay ou RARBG.
Derrière la simplicité apparente d’un téléchargement torrent se cache pourtant un écosystème particulièrement complexe :
- protocoles réseau
- systèmes de partage communautaire
- anonymisation
- hébergement distribué
- gestion des ratios
- seedbox
- VPN
- Surveillance, risques juridiques et cybersécurité.
Car si le protocole BitTorrent est parfaitement légal d’un point de vue technique, son utilisation dans le cadre du partage d’œuvres protégées expose les utilisateurs à plusieurs dangers souvent sous-estimés.
Le premier risque est évidemment juridique. Dans de nombreux pays, le téléchargement ou le partage de contenus protégés par le droit d’auteur peuvent entraîner des avertissements, sanctions financières voire des poursuites judiciaires dans les cas les plus sérieux.
Mais le danger ne s’arrête pas là.
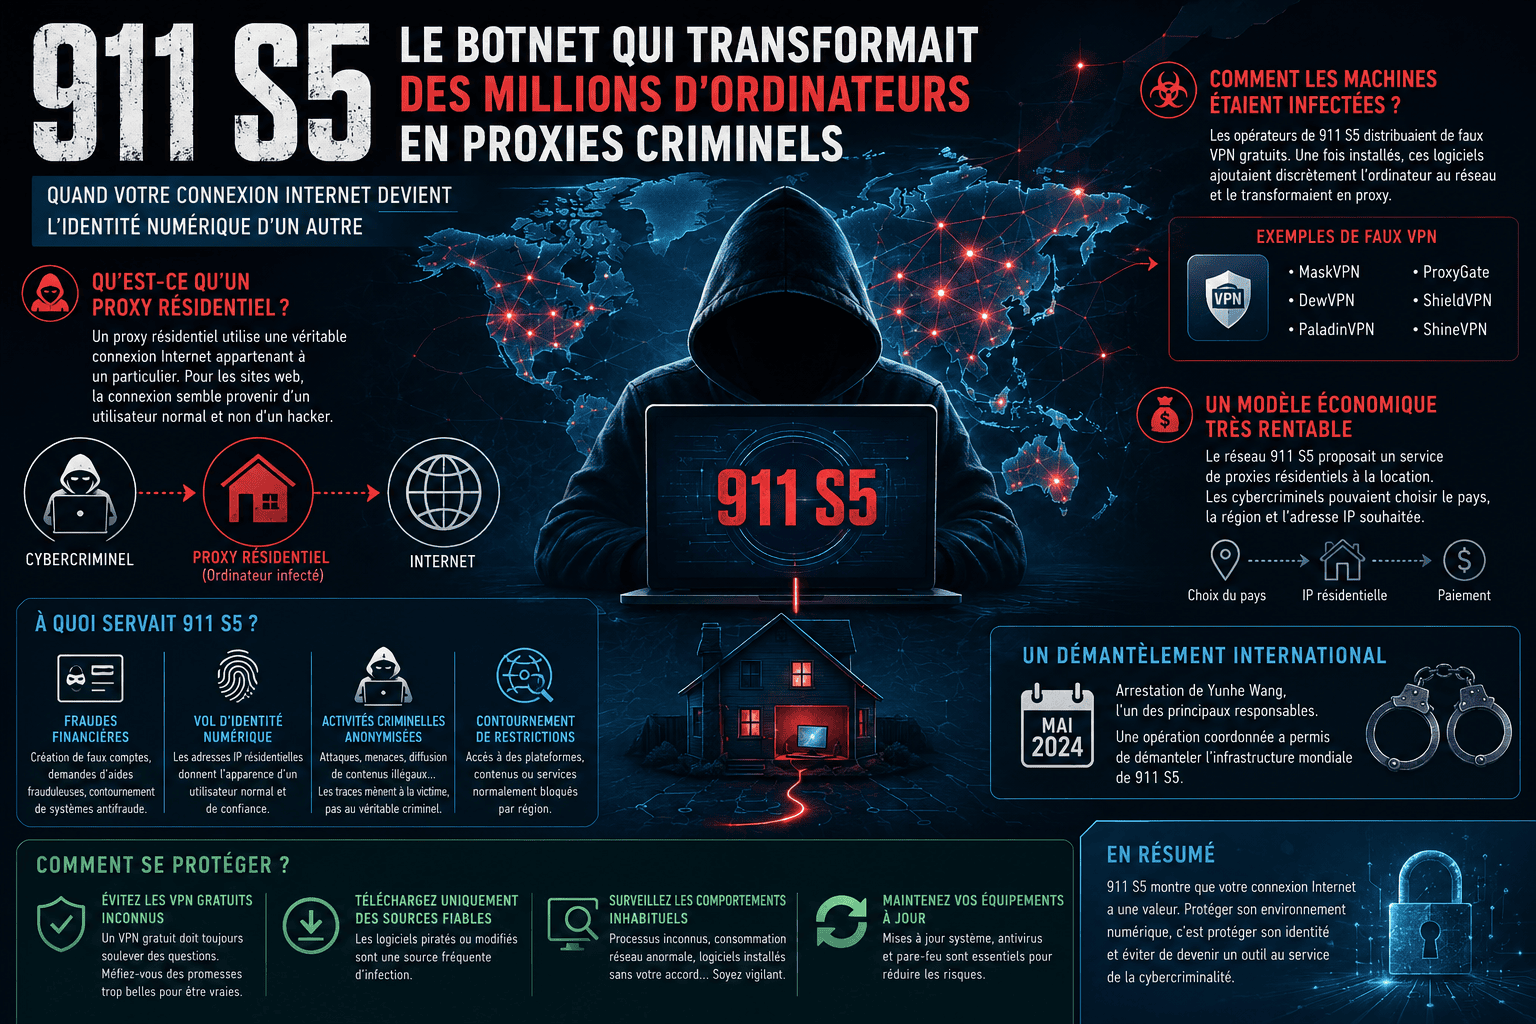
Les plateformes de téléchargement illégal sont également devenues un terrain particulièrement apprécié des cybercriminels. Faux cracks, installateurs piégés, ransomwares, infostealers, cryptominers ou encore botnets circulent régulièrement à travers des fichiers présentés comme des jeux, logiciels ou contenus multimédias.
Dans certains cas, une simple installation de logiciel piraté peut suffire à compromettre un ordinateur, voler des mots de passe, exfiltrer des données bancaires, récupérer des sessions Discord, Steam ou navigateur ou encore intégrer silencieusement une machine à un botnet.
La fermeture ou la compromission de certaines plateformes a également rappelé une autre réalité importante . Les utilisateurs confient parfois leurs adresses mail, mots de passe et habitudes de téléchargement à des services eux-mêmes susceptibles d’être piratés ou saisis.
L’objectif de cet article n’est pas de promouvoir le piratage ou d’expliquer comment contourner la loi.
Le but est avant tout pédagogique comprendre le fonctionnement des trackers torrent, d’expliquer les mécanismes techniques derrière le Peer-to-Peer, de sensibiliser aux risques réels liés à ces plateforme et de montrer pourquoi le téléchargement illégal constitue aujourd’hui autant un sujet de cybersécurité qu’un sujet juridique.
Avant d’aborder les dangers liés à cet écosystème, il est donc nécessaire de comprendre comment fonctionne réellement un tracker torrent et le protocole BitTorrent.
Qu’est-ce qu’un tracker torrent ?
Avant de parler des plateformes privées ou services similaires, il est important de comprendre le fonctionnement du protocole BitTorrent et la manière dont les fichiers circulent sur ce type de réseau.
Contrairement à un téléchargement classique où un fichier est récupéré depuis un serveur unique, le protocole BitTorrent repose sur un système décentralisé appelé Peer-to-Peer (P2P).
Le principe du Peer-to-Peer (P2P)
Voici un modèle classique de téléchargement
- Un serveur héberge le fichier
- L’utilisateur télécharge directement depuis ce serveur.
Le problème est simple : plus il y a de téléchargements simultanés, plus le serveur doit fournir de bande passante et de ressources.
Voici comment fonctionne le model Peer-to-Peer
- Chaque utilisateur devient à la fois client et serveur ;
- Les utilisateurs partagent entre eux des fragments du fichier ;
- La charge est répartie entre tous les participants.
Concrètement, lorsqu’un utilisateur télécharge un fichier via BitTorrent, il récupère différentes parties du fichier depuis plusieurs personnes en même temps.
Ce model permet:
- Des téléchargements plus rapides (Car repartie sur plusieurs utilisateurs/serveurs)
- Une meilleure répartition de la charge (Bande passante partager sur tous les utilisateurs)
- Une forte résilience du partage de fichiers. (Plusieurs utilisateurs sont d’autant plus de fichier mis a disposition)
Comment fonctionne BitTorrent ?
Le protocole BitTorrent découpe un fichier en plusieurs petits morceaux appelés chunks.
Lorsqu’un utilisateur rejoint un téléchargement voici ce qui se passe pour lui.
- il récupère la liste des personnes possédant le fichier (Seeder et Leechers)
- il télécharge plusieurs fragments simultanément (devient Leecher)
- il partage immédiatement les morceaux déjà reçus avec d’autres utilisateurs. (devient Seeder)
Ce mécanisme crée une sorte d’essaim (swarm) où tout le monde échange des données en permanence.
Plus un fichier possède de participants actifs, plus le téléchargement est généralement rapide. La bande passante est repartie chez l’ensemble des participants, permettant ainsi de télécharger rapidement sans saturer.
Seeders et Leechers
Dans l’univers torrent, deux termes reviennent constamment.
Seeder
Un Seeder est un utilisateur possédant l’intégralité du fichier et continuant à le partager avec les autres.
Les seeders sont essentiels car sans eux, un fichier peut devenir impossible à récupérer. il ne sera jamais complet.
Leecher
Un Leecher est un utilisateur en cours de téléchargement.
Contrairement à une idée reçue, un leecher partage aussi des données pendant le téléchargement, mais il ne possède pas encore le fichier complet. une fois le telechargement completé il deviendra un Seeder.
Le rôle du tracker
Le tracker est un élément central dans de nombreux systèmes torrent.
Son rôle n’est pas d’héberger le fichier lui-même. À la place, il agit comme un coordinateur :
- Il maintient une liste des utilisateurs connectés
- Il indique quels peers possèdent quelles parties du fichier
- Il facilite la mise en relation entre les utilisateurs
Sans tracker, les utilisateurs auraient beaucoup plus de difficultés à se trouver entre eux.
Les fichiers .torrent
Pour lancer un téléchargement BitTorrent, l’utilisateur utilise généralement un fichier .torrent.
Ce petit fichier contient le nom du contenu, la taille des fichiers, les empreintes numériques (hashes), l’adresse du tracker et les différentes métadonnées techniques.
Attention le fichier .torrent ne contient pas le contenu lui-même. Il agit simplement comme une carte permettant au client torrent de rejoindre le réseau de partage correspondant.
Les Magnet Links
Avec le temps, les Magnet Links ont largement remplacé les fichiers .torrent.
Un magnet link est un lien spécial contenant :
- l’identifiant unique du contenu
- les informations nécessaires pour retrouver les peers
- parfois des trackers supplémentaires
L’avantage principal :
- plus besoin d’héberger un fichier
.torrent - partage simplifié
- meilleure résilience face aux suppressions
C’est aujourd’hui le format le plus courant sur les plateformes de téléchargement torrent modernes.
Tracker public vs tracker privé
Il existe deux grandes catégories de trackers torrent.
Les trackers publics
Les trackers publics sont ouverts à tous.
N’importe qui peut consulter les contenus, télécharger et partager des torrents.
Avantages
- simplicité
- énorme catalogue
- accès rapide
Inconvénients
- Beaucoup de faux fichiers
- présence fréquente de malwares
- qualité très variable
- surveillance plus importante
Les trackers privés
Les trackers privés reposent généralement sur une inscription, un ratio de partage, des règles communautaires et parfois une validation des uploads.
Leur objectif est de :
- Maintenir une meilleure qualité
- Assurer la disponibilité des fichiers
- Limiter les abus
- Conserver une bonne vitesse de téléchargement.
Ces plateformes fonctionnent souvent comme de véritables communautés avec une modération, un système de réputation des uploaders, un forums et parfois des systèmes de récompenses.
Une technologie neutre… mais souvent détournée
Le protocole BitTorrent n’est pas illégal en lui-même.
Il est encore utilisé légalement aujourd’hui pour distribuer des distributions Linux, partager des jeux open source, diffuser des archives volumineuses et réduire les coûts de bande passante.
Cependant, sa popularité dans le partage non autorisé d’œuvres protégées lui a donné une image fortement associée au piratage.
C’est également cette popularité qui attire
- Les cybercriminels ;
- Les diffuseurs de malwares ;
- Les campagnes de phishing ;
- Les réseaux de botnets.
Pourquoi ces plateformes attirent elles autant de monde ?
Malgré la montée en puissance des plateformes de streaming légales et des boutiques numériques, les trackers torrent privés continuent d’attirer des millions d’utilisateurs à travers le monde.
Ce succès ne repose pas uniquement sur la gratuité des contenus. En réalité, plusieurs facteurs techniques, économiques et communautaires expliquent pourquoi cet écosystème reste extrêmement populaire encore aujourd’hui.
Comprendre cette popularité permet également de mieux comprendre pourquoi les plateformes torrent sont devenues des cibles majeures pour les ayants droit, les autorités mais également les cybercriminels.
Un accès massif au contenu numérique
Le principal attrait des trackers torrent reste l’accès à une immense quantité de contenus numériques.
On y retrouve généralement :
- films, séries et musique
- jeux vidéo et logiciels
- ebooks, documentaires et formations
- Parfois du contenus rares ou archivés.
Contrairement aux plateformes officielles, les trackers regroupent souvent plusieurs types de contenus au même endroit. L’utilisateur peut ainsi retrouver un ancien film devenu introuvable, récupérer un logiciel abandonné, accéder à une vieille version d’un jeu ou encore consulter des contenus retirés des plateformes légales. Le tout au même endroit sans avoir besoin de multiple abonnement. Cette centralisation constitue l’un des principaux moteurs de popularité du torrent depuis de nombreuses années.
La fragmentation des plateformes légales
L’un des phénomènes ayant largement contribué au retour du piratage moderne est la fragmentation du marché du streaming.
Aujourd’hui, les contenus sont répartis entre de nombreux services comme :
- Netflix
- Disney+
- Amazon Prime Video
- Max
- Crunchyroll
- Plateformes musicales
- Services de cloud gaming
Pour certains utilisateurs, multiplier les abonnements devient rapidement coûteux.
Un défaut sur ce type de plateforme légale c’est que les contenus deviennent parfois indisponibles selon les régions ou au contraire réservés à certains pays mais peut également être supprimés du catalogue.
Cette fragmentation pousse une partie des internautes vers des plateformes capables de centraliser les contenus sans restriction géographique.
La recherche de qualité
Les trackers privés sont également réputés pour proposer des contenus particulièrement organisés.
Contrairement aux trackers publiques, souvent remplies de faux fichiers ou de contenus mal identifiés, les trackers privés mettent généralement en avant des releases vérifiées, des normes de qualité, des systèmes de validation ainsi que des uploaders reconnus.
Dans certains cas, les communautés d’uploaders développent même leurs propres standards techniques afin d’assurer une homogénéité dans les releases proposées.
La conservation et l’archivage
Un aspect souvent oublié concerne la dimension “archivage” du torrent.
Certaines œuvres deviennent difficiles à trouver légalement comme les vieux jeux PC, films anciens, abandonware, documentaires retirés ou censuré.
Les communautés torrent jouent alors parfois un rôle d’archivage numérique informel.
Certains utilisateurs conservent volontairement des fichiers rares ou des versions historiques ou encore des contenus devenus introuvables ailleurs. C’est notamment ce qui explique pourquoi certains torrents restent seedés pendant plusieurs années après leur publication initiale.
Une forte dimension communautaire
Les trackers privés ne sont pas uniquement des plateformes de téléchargement.
Avec le temps, beaucoup ont développé une véritable dimension communautaire autour des forums, des commentaires, des systèmes de réputation, de l’entraide technique.
Les uploaders les plus réputés deviennent parfois de véritables références au sein de la communauté. Certains utilisateurs choisissent même leurs téléchargements en fonction du groupe de release, de la qualité d’encodage ou de la fiabilité historique d’un uploader. Cette relation de confiance joue un rôle majeur dans l’écosystème torrent.
Les performances du protocole BitTorrent
D’un point de vue purement technique, le protocole BitTorrent reste extrêmement efficace.
Plus un fichier est populaire plus il y a de seeders, plus la bande passante est répartie et donc plus les vitesses augmentent.
Contrairement à un serveur classique pouvant rapidement saturer, le modèle Peer-to-Peer bénéficie directement du nombre d’utilisateurs connectés.
C’est ce qui a permis au protocole de gérer d’énormes volumes de données, de résister à certaines coupures et de distribuer massivement des fichiers sans infrastructure centralisée gigantesque.
Une impression de sécurité parfois trompeuse
Les trackers privés donnent souvent une impression de contrôle et de sécurité supérieure aux plateformes publiques.
Les utilisateurs ont tendance à penser que la modération protège contre les malwares, les uploaders vérifiés sont forcément fiables, la communauté filtre efficacement les faux contenus ou que les systèmes privés réduisent fortement les risques.
En pratique, cette confiance peut devenir problématique. Même sur des plateformes réputées des comptes peuvent être compromis, des uploads malveillants peuvent apparaître, des fichiers infectés peuvent circuler ou des cybercriminels peuvent infiltrer la communauté. Cette confiance excessive constitue justement l’un des points d’entrée favoris des campagnes de malware modernes.
Une cible idéale pour les cybercriminels
Les plateformes torrent regroupent plusieurs éléments particulièrement intéressants pour les attaquants :
- Des utilisateurs cherchant des contenus gratuits
- L’exécution fréquente de cracks ou patchs
- la désactivation volontaire des antivirus
- le téléchargement de fichiers exécutables
Un cybercriminel peu diffuser un malware déguisé en jeu, logiciel cracké, activateur Windows ou keygen populaire et cela donne une porte pour permettre d’infecter des milliers de machines très rapidement.
C’est précisément ce qui fait aujourd’hui des trackers torrent un terrain particulièrement actif pour les infostealers, les ransomwares, les cryptominers et les botnets.
Les risques juridiques
Au-delà des aspects techniques et communautaires, l’utilisation de trackers torrent pour accéder à des contenus protégés expose les utilisateurs à un cadre légal particulièrement strict.
Même si ces plateformes peuvent sembler banales ou largement démocratisées, elles évoluent dans un environnement où le droit d’auteur reste fortement encadré.
Dans le cas de trackers, le problème juridique ne concerne pas directement la technologie BitTorrent elle-même, mais l’usage qui en est fait.
Le cadre légal du téléchargement
Dans la majorité des pays, le téléchargement ou le partage de contenus protégés sans autorisation constitue une violation du droit d’auteur. Il est important de distinguer deux actions télécharger un contenu protégé et partager ou redistribuer ce contenu.
Avec le protocole BitTorrent, ces deux actions sont souvent liées, car le fonctionnement même du réseau implique automatiquement du partage pendant le téléchargement.
C’est précisément ce mécanisme qui rend le torrent particulièrement surveillé, un utilisateur ne fait pas uniquement que télécharger, il devient également diffuseur temporaire auprès des autres participants du réseau.
Le cas de la France et le rôle de l’ARCOM
En France, la régulation du téléchargement illégal est assurée par ARCOM.
Son rôle consiste notamment à surveiller certains réseaux P2P, identifier les adresses IP impliquées, envoyer des avertissements ou coordonner les actions liées à la lutte contre le piratage.
Le principe de la réponse graduée
Le système français repose sur une logique progressive appelée “réponse graduée”.
Premier avertissement
- email ou courrier d’information
- rappel du cadre légal
Deuxième avertissement
- notification plus formelle
- mention du risque de sanctions
Troisième étape
- transmission potentielle à la justice
- risque d’amende plus importante
L’objectif affiché n’est pas uniquement de sanctionner immédiatement les utilisateurs, mais également de mettre en place une logique de sensibilisation progressive.
Les données réellement observées
Contrairement à certaines idées reçues, les autorités ne voient pas directement le contenu présent sur l’ordinateur d’un utilisateur.
Les informations généralement collectées concernent surtout l’adresse IP publique, la date et l’heure de connexion, le hash du fichier torrent, le port réseau utilisé et parfois le client BitTorrent employé. Ces éléments suffisent généralement à relier une activité à une connexion Internet, puis à un abonné via le fournisseur d’accès.
Les risques encourus
Les sanctions varient selon les pays et selon la gravité des faits.
Pour un usage personnel
Dans la majorité des cas, les conséquences se limitent généralement à des avertissements, des rappels à la loi et des sanctions financières relativement limitées.
Pour la mise à disposition (upload, Seeder)
Les risques deviennent plus importants lorsqu’il y a redistribution active des contenus, amendes plus élevées, poursuites judiciaires ou encore des dommages et intérêts pour les ayants droit.
Cas aggravants
Les sanctions peuvent être renforcées lorsque les contenus sont diffusés massivement, une activité organisée est identifiée, des bénéfices financiers sont générés. Dans ce type de situation, on quitte le cadre de l’utilisateur classique pour entrer dans celui de la distribution illégale organisée.
La responsabilité dans un réseau P2P
Un point souvent mal compris concerne la responsabilité automatique liée au partage.
Sur un réseau BitTorrent chaque utilisateur télécharge mais chaque utilisateur partage également des fragments du fichier simultanément.
Cela signifie qu’un simple téléchargement peut juridiquement être interprété comme une mise à disposition de contenu protégé.
Cet aspect du fonctionnement du Peer-to-Peer reste souvent méconnu par les utilisateurs.
Le rôle des fournisseurs d’accès Internet (FAI)
Les fournisseurs d’accès à Internet jouent un rôle important dans le processus d’identification.
Ils peuvent notamment recevoir des demandes d’identification, associer une adresse IP à un abonné, transmettre des avertissements ou appliquer certaines restrictions dans des cas spécifiques.
En revanche, les FAI ne surveillent pas activement le contenu des communications de leurs abonnés. Ils interviennent généralement uniquement dans le cadre de demandes légales émanant des autorités compétentes.
Les limites et l’évolution de la surveillance
Avec l’évolution des usages, les méthodes de surveillance ont elles aussi dû évoluer.
Parmi les changements observés nous avons la généralisation des VPN, utilisation de seedbox, chiffrement des communications ou migration vers des plateformes privées ou fermées. Ces évolutions rendent certaines investigations plus complexes, mais ne rendent pas les activités invisibles pour autant.
Une réalité souvent sous-estimée
Beaucoup d’utilisateurs considèrent encore le téléchargement individuel comme anodin ou difficilement traçable.
Pourtant les réseaux torrent sont publics par conception, les connexions sont visibles dans le swarm, les adresses IP sont accessibles aux autres peers et certaines données peuvent être exploitées juridiquement. Même si les sanctions ne sont pas systématiques, le cadre légal autour du partage d’œuvres protégées reste bien réel.
Transition vers la cybersécurité
Au-delà des risques juridiques, un autre danger majeur reste souvent largement sous-estimé : la cybersécurité.
Car dans l’écosystème des trackers torrent, le risque ne provient pas uniquement du cadre légal… mais également des fichiers eux-mêmes.
C’est précisément ce que nous allons aborder dans la prochaine partie : les malwares, virus et attaques qui circulent massivement via ces plateformes.
Les risques cybersécurité : la face cachée des torrents
Si les aspects juridiques sont souvent les plus médiatisés, le danger le plus immédiat pour les utilisateurs ne provient pas forcément des autorités… mais directement des fichiers téléchargés.
Les trackers torrent y compris des plateformes réputées sont régulièrement utilisés comme vecteurs de diffusion pour des logiciels malveillants. Ce phénomène s’est fortement amplifié avec la professionnalisation des groupes cybercriminels.
Le principe est relativement simple : là où des millions d’utilisateurs recherchent des contenus populaires, certains attaquants vont chercher à dissimuler des programmes infectés derrière des fichiers attractifs.
Pourquoi les torrents sont un terrain idéal pour les malwares
Le succès des attaques diffusées via torrent repose sur plusieurs facteurs très spécifiques :
- Les utilisateurs recherchent des contenus gratuits ou rares
- Certains exécutent des fichiers sans vérification approfondie
- Les antivirus sont parfois désactivés volontairement pour lancer des cracks ou keygens
- Les fichiers proviennent de sources non officielles
Dans ce contexte, un simple fichier téléchargé peut suffire à compromettre totalement une machine.
Les faux fichiers : la première porte d’entrée
L’une des méthodes les plus répandues consiste à publier de faux contenus sous des noms particulièrement attractifs :
- jeux AAA récents
- logiciels professionnels
- cracks ou activateurs
- versions “premium unlocked”
- films ou séries très attendus.
En réalité, ces fichiers peuvent contenir :
- des exécutables piégés
- des installeurs modifiés
- des scripts malveillants
- ou des charges additionnelles téléchargées en arrière-plan
Une fois exécuté, le programme lance discrètement l’installation du malware.
Les principaux types de menaces rencontrées
1. Les infostealers
Les infostealers figurent aujourd’hui parmi les menaces les plus répandues dans l’écosystème torrent.
Leur objectif est de voler des informations sensibles comme les mots de passe enregistrés dans les navigateurs, les cookies de session, les comptes Discord, Steam ou Epic Games, les données bancaires ou les identifiants de messagerie. Une fois collectées, ces informations sont généralement envoyées vers des serveurs distants puis revendues sur des places de marché clandestines.
2. Les trojans (chevaux de Troie)
Les trojans se présentent comme des programmes légitimes alors qu’ils dissimulent des fonctions malveillantes.
Ils peuvent notamment ouvrir un accès distant à la machine (RAT), installer d’autres malwares, modifier le système ou désactiver certaines protections de sécurité. Ils servent souvent de point d’entrée pour des compromissions plus importantes.
3. Les ransomwares
Les ransomwares chiffrent les fichiers de la victime afin d’exiger une rançon.
Dans l’univers du torrent, ils peuvent être dissimulés dans des cracks, s’activer après installation, rester dormants avant leur déclenchement.
Les conséquences peuvent être importantes documents inaccessibles, photos chiffrées, système inutilisable, perte potentielle de données.
Il est inutile de payer la rançon en crypto, ce serai de l’argent perdu, quoi qu’il arrive vos fichiers resteront chiffrés.
4. Les cryptominers
Les cryptominers utilisent la puissance de l’ordinateur infecté pour miner des cryptomonnaies sans l’accord de l’utilisateur.
Cela entraîne souvent un ralentissement du système, une forte sollicitation du processeur ou du GPU, une surchauffe, une consommation électrique plus importante, une usure accélérée du matériel. Ces malwares sont simple a détecter. Cela nécessitera une maintenance accrue pour le supprimer proprement.
5. Les botnets
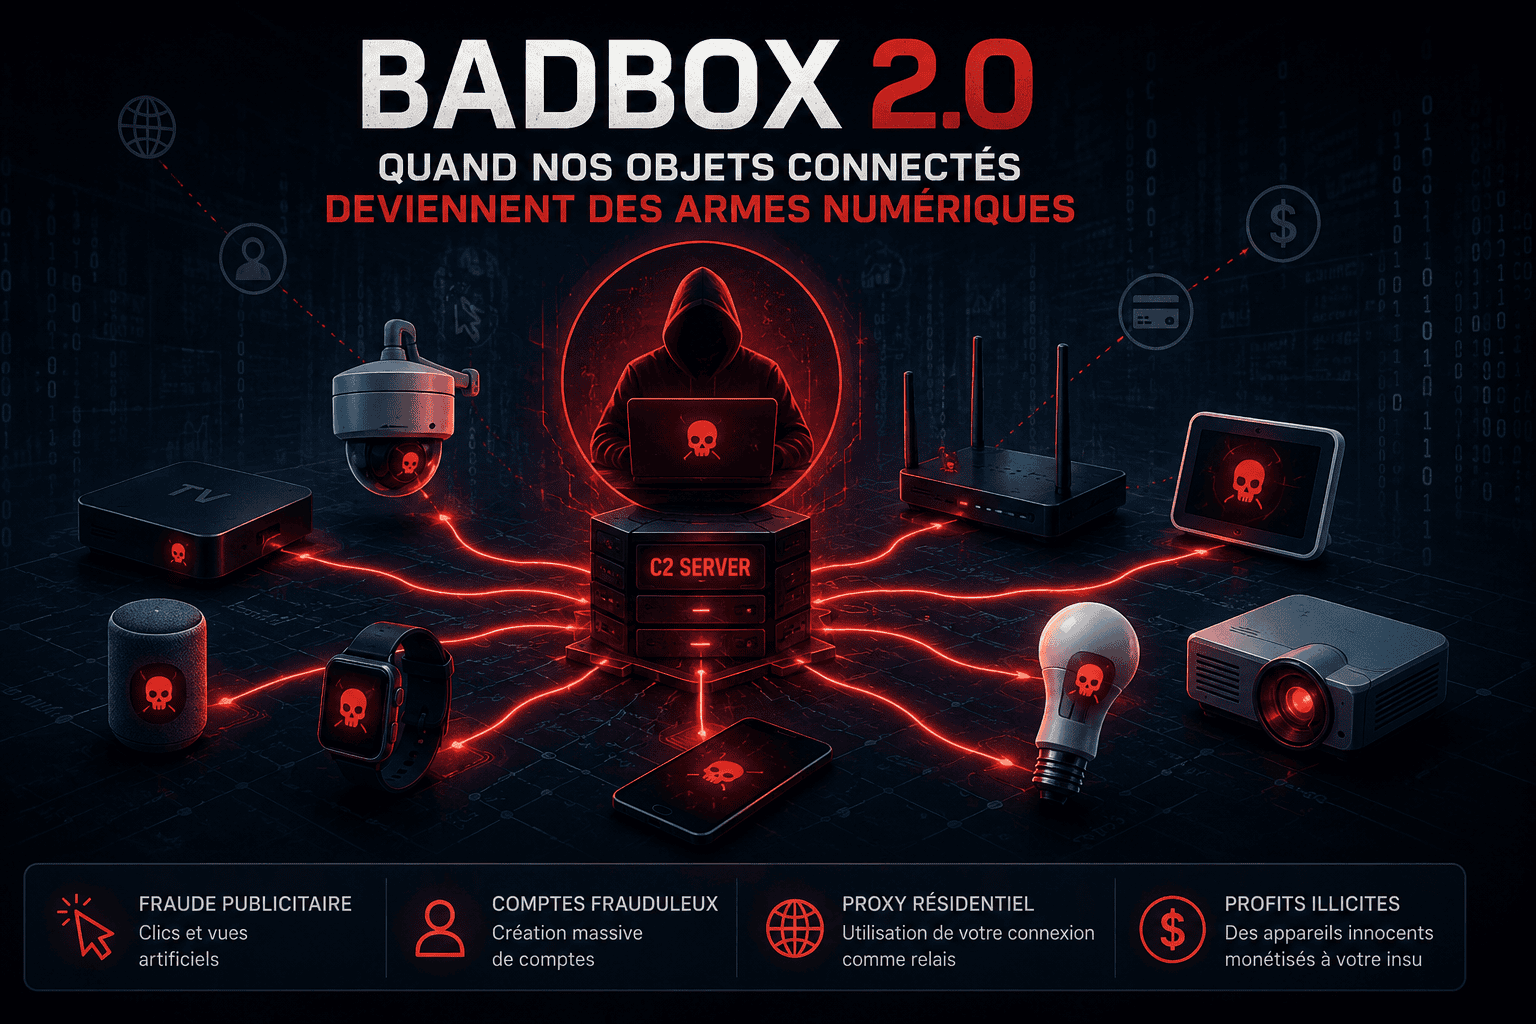
Certains malwares transforment les machines infectées en “zombies” intégrés à un réseau appelé botnet.
Ces infrastructures peuvent ensuite être utilisées pour des attaques DDoS, des campagnes de spam, la diffusion d’autres malwares ou l’exfiltration de données. Nous avons déjà abordé sur le site des cas connus comme Mirai ou DanaBot.
Le cas particulier des cracks et keygens
Les cracks et keygens représentent historiquement l’un des principaux vecteurs d’infection dans l’univers du téléchargement illégal.
Ils nécessitent souvent la désactivation de l’antivirus, l’exécution de fichiers non vérifiés, des modifications système profondes.
C’est précisément ce contexte qui est exploité par les attaquants une installation silencieuse de malware, injection dans des processus système, mécanismes de persistance et ouverture d’accès distants. Dans de nombreux cas, le “crack” sert simplement de leurre pour masquer l’infection réelle.
Exemple de scénario d’infection classique
Un schéma d’infection typique observé sur les réseaux torrent peut ressembler à ceci :
- téléchargement d’un jeu ou logiciel populaire
- désactivation temporaire de l’antivirus pour éviter les “faux positifs”
- exécution du crack ou de l’installateur
- installation silencieuse d’un infostealer ou d’un trojan
- vol des sessions navigateur (Discord, Steam, Google, etc.)
- exfiltration des données vers un serveur distant
- revente des comptes ou exploitation ultérieure.
Dans certains cas, la victime ne remarque aucun comportement suspect immédiatement.
Pourquoi les infections passent souvent inaperçues
Plusieurs facteurs expliquent pourquoi les utilisateurs ne détectent pas immédiatement une compromission. Les malwares modernes sont de plus en plus discrets, certains se cachent dans des processus système légitimes, les antivirus ne détectent pas toujours les variantes récentes, l’activité malveillante peut être différée et les performances du système ne sont pas forcément impactées immédiatement. Les infostealers modernes sont particulièrement efficaces dans cette logique de discrétion.
La confiance excessive dans les uploaders
Sur les trackers privés, certains uploaders bénéficient d’une réputation importante et sont considérés comme fiables.
Mais cette confiance peut être exploitée comptes compromis, uploads falsifiés, contournement de la modération, injection dans des releases populaires. Même une communauté structurée ne peut garantir une sécurité absolue.
Une menace en constante évolution
Les malwares diffusés via torrent ne sont plus de simples scripts amateurs.
Aujourd’hui, on observe des campagnes organisées, des groupes criminels structurés, des infrastructures de command & control sophistiquées, des systèmes de mise à jour automatiques et des outils professionnels de diffusion.
Les réseaux torrent restent particulièrement efficaces pour les attaquants car ils combinent un très grand volume d’utilisateurs, une confiance relative dans les fichiers partagés, l’exécution fréquente de programmes sensibles ainsi qu’une vigilance parfois réduite.
Transition vers les attaques de plateformes
Au-delà des fichiers eux-mêmes, un autre risque existe : celui des plateformes de téléchargement elles-mêmes.
Car les trackers torrent ne sont pas uniquement des vecteurs d’infection via les fichiers… Ils peuvent également être directement ciblés par des opérations judiciaires, des attaques informatiques, des compromissions ou des fuites de données.

Piratages et compromissions des plateformes
Au-delà des fichiers téléchargés eux-mêmes, un autre risque souvent sous-estimé concerne directement les plateformes de trackers torrent.
Des services comme des tracker privée populaire peuvent devenir des cibles pour des attaques informatiques, des fuites de données ou des saisies judiciaires.
Contrairement à un site classique, un tracker torrent centralise un ensemble de données sensibles: comptes utilisateurs, historiques d’activité, adresses IP et parfois systèmes de réputation. Cette concentration d’informations en fait une cible particulièrement attractive pour différents types d’acteurs.
Pourquoi les trackers torrent sont des cibles
Les plateformes de téléchargement attirent plusieurs profils d’attaquants
- Les ayants droit, dans le cadre de procédures légales
- Les autorités judiciaires, pour identifier les administrateurs et infrastructures
- Les groupes de hackers, à des fins de sabotage ou d’extorsion
- parfois des concurrents, dans des contextes de rivalité entre plateformes
Un tracker populaire peut ainsi contenir des millions de comptes utilisateurs, des historiques de téléchargement, des adresses email, des mots de passe (hachés, parfois insuffisamment protégés) et des logs de connexion détaillés.
Types de compromissions possibles
1. Fuite de base de données
C’est l’un des scénarios les plus fréquents. Une fuite peut exposer :
- adresses email
- identifiants
- mots de passe (selon la qualité du hachage)
- adresses IP
- historiques de connexion
Même lorsque les mots de passe sont chiffrés ou hachés, des techniques peuvent parfois permettre de les retrouver si les protections sont faibles ou mal configurées.
2. Piratage du site (intrusion ou defacement)
Dans certains cas, les attaquants peuvent directement compromettre le site en modification de la page d’accueil, injection de code malveillant, redirection vers des sites frauduleux ou l’ajout de scripts de phishing ou de tracking. Ce type d’attaque peut également servir de point d’entrée pour viser directement les utilisateurs.
3. Compromission de l’infrastructure (injection côté plateforme)
Scénario plus critique et la compromission interne du tracker lui-même. Dans ce cas, les attaquants peuvent modifier les torrents proposés, remplacer des fichiers par des versions infectées, injecter des publicités ou redirections malveillantes ou altérer les liens de téléchargement.
Ce type d’attaque est particulièrement dangereux, car il peut toucher un très grand nombre d’utilisateurs sans qu’aucun fichier “faux” évident ne soit nécessaire.
4. Saisie ou fermeture judiciaire
Toutes les plateformes ne sont pas uniquement victimes de piratage. Certaines peuvent également être saisies par les autorités, fermées dans le cadre de procédures judiciaires ou abandonnées par leurs administrateurs.
Dans ces situations, les données peuvent être conservées dans le cadre d’enquêtes, être exploitées par des autorités compétentes ou, dans certains cas, fuiter via des tiers.
Exemples de plateformes ciblées
L’écosystème torrent a connu de nombreux cas de perturbations majeures
- The Pirate Bay : saisies, attaques répétées et migrations d’infrastructure
- RARBG : fermeture liée à des contraintes opérationnelles et légales
- divers trackers privés : fuites de bases utilisateurs ou migrations forcées après compromission.
Ces événements illustrent un point essentiel : même les plateformes les plus établies ne sont jamais totalement à l’abri.
Conséquences pour les utilisateurs
Lorsqu’un tracker est compromis, les utilisateurs peuvent être exposés à plusieurs risques.
1. Exposition des données personnelles
- adresse email
- mot de passe (surtout s’il est réutilisé ailleurs)
- adresse IP
- historique de téléchargement
2. Risque de phishing
Les données volées peuvent être utilisées pour
- envoyer de faux emails de la plateforme
- imiter des messages officiels
- demander des réinitialisations de mot de passe
- pousser au téléchargement de fichiers infectés
3. Réutilisation des identifiants
Le risque devient critique lorsque :
- le même mot de passe est utilisé sur plusieurs services
- aucune authentification à deux facteurs n’est activée
- les identifiants ne sont pas gérés via un gestionnaire sécurisé
Une fuite sur une plateforme peut alors avoir des conséquences bien au-delà du seul site concerné.
L’importance de l’hygiène numérique
Les fuites de données dans l’écosystème torrent rappellent un principe général de cybersécurité :
il faut limiter l’impact potentiel d’une compromission, même partielle.
Bonnes pratiques essentielles :
- utiliser un mot de passe unique par service
- activer l’authentification à deux facteurs lorsque possible
- éviter toute réutilisation d’identifiants sensibles
- surveiller les bases de données compromises connues
- utiliser un gestionnaire de mots de passe
Une fausse impression de discrétion
Beaucoup d’utilisateurs pensent que leur activité sur un tracker privé est invisible ou difficilement traçable.
En réalité :
- les plateformes conservent des logs
- les connexions laissent des traces réseau
- les bases de données peuvent être extraites
- les infrastructures peuvent être surveillées ou attaquées
L’anonymat perçu reste donc relatif, même dans un environnement fermé.
Une surface d’attaque plus large qu’il n’y paraît
Un tracker torrent ne se limite pas à un simple site web.
C’est un écosystème complet
- serveurs web
- bases de données
- système de tracker P2P
- API
- forums communautaires
- systèmes de fichiers
- outils d’administration
Chacun de ces éléments peut devenir une cible ou un point d’entrée potentiel lors d’une attaque.
Transition vers les solutions de protection
Face à ces risques combinés juridiques, techniques et liés aux plateformes de nombreux utilisateurs se tournent vers des solutions de protection : VPN, seedbox, proxys ou bonnes pratiques de cybersécurité.
Mais ces outils sont-ils réellement suffisants pour garantir une protection efficace ? Et surtout, quelles sont leurs limites réelles dans un écosystème aussi exposé ?
VPN, seedbox et anonymat : protection réelle ou illusion ?
Face aux risques juridiques, aux menaces de cybersécurité et aux compromissions de plateformes, de nombreux utilisateurs de trackers torrent cherchent à se protéger. Les solutions les plus couramment évoquées sont les VPN et les seedbox. Mais dans l’écosystème des torrents ces outils sont parfois perçus comme une garantie d’anonymat total, ce qui est en réalité une vision largement simplifiée.
Pourquoi les utilisateurs cherchent à se protéger
L’utilisation du protocole BitTorrent implique plusieurs formes d’exposition adresse IP visible dans le réseau P2P, participation active au partage de fichiers, connexions à des trackers, téléchargement de fichiers potentiellement non vérifiés et exposition à des contenus exécutables.
Dans ce contexte, deux objectifs reviennent généralement
- masquer son identité réseau
- réduire les risques juridiques et techniques
C’est dans cette logique que s’inscrivent les VPN et les seedbox.
Le rôle des VPN
Un VPN (Virtual Private Network) crée un tunnel chiffré entre l’utilisateur et un serveur distant.
Dans le cadre du torrent, il permet notamment de masquer l’adresse IP réelle, de la remplacer par celle du serveur VPN, de chiffrer le trafic entre l’utilisateur et le VPN et de contourner certaines restrictions réseau. Concrètement, dans un swarm BitTorrent, les autres participants ne voient plus l’adresse IP de l’utilisateur, mais celle du fournisseur VPN.
Les limites des VPN
Malgré leur efficacité, les VPN ne garantissent pas un anonymat absolu.
1. Confiance dans le fournisseur
Le VPN devient un intermédiaire central, il peut théoriquement voir une partie du trafic , il peut conserver des logs (et parfois meme si c’est marqué « No Logs ») et il peut être contraint légalement dans certains cas.
2. Mauvaises configurations
Certaines erreurs techniques peuvent exposer l’utilisateur, fuites DNS, fuites IP, absence de “kill switch” en cas de coupure ou encore un lancement de torrents hors tunnel VPN.
3. VPN gratuits
Les VPN gratuits présentent souvent des risques supplémentaires, collecte de données, revente d’informations, bande passante limitée et niveau de sécurité plus faible. Dans ce cas, le service lui-même peut devenir une source de risque plutôt qu’une protection. Ne jamais oublier « Si c’est gratuit c’est vous le produit »
Le cas des seedbox
La seedbox repose sur une approche différente. Une seedbox est un serveur distant dédié au téléchargement et à l’upload de torrents.
Comment fonctionne une seedbox
Le principe est le suivant, le torrent est téléchargé sur un serveur distant, ce serveur participe au réseau P2P et l’utilisateur récupère ensuite les fichiers via HTTPS, FTP ou SFTP. L’utilisateur ne télécharge donc plus directement depuis son propre réseau domestique.
Avantages
Les seedbox présentent plusieurs avantages, vitesses de téléchargement très élevées, excellent ratio sur les trackers privés, absence d’exposition directe de l’IP personnelle dans le swarm, fonctionnement continu 24h/24 et gestion efficace de gros volumes de données.
Limites des seedbox
Malgré leurs avantages, les seedbox ne sont pas une solution parfaite, coût mensuel, dépendance à un fournisseur externe , logs potentiels côté serveur, accès possible aux données par un tiers et absence d’anonymisation complète si mal configurées.
VPN vs Seedbox : deux usages différents
Ces deux outils sont souvent confondus, mais ils répondent à des besoins distincts :
- VPN : protège la connexion entre l’utilisateur et Internet ;
- Seedbox : externalise entièrement le téléchargement.
En pratique :
- le VPN agit comme un masque réseau ;
- la seedbox agit comme un intermédiaire de téléchargement.
L’illusion de l’anonymat
L’une des erreurs les plus fréquentes est de penser qu’un VPN ou une seedbox garantissent un anonymat total.
En réalité, l’anonymat est toujours relatif, il dépend fortement de la configuration, il dépend du fournisseur utilisé et il dépend des erreurs humaines.
Quelques situations fréquentes de fuite. Torrent lancé en dehors du VPN, compte seedbox identifiable, réutilisation d’adresses email ou corrélation entre différentes activités en ligne.
Le rôle des trackers privés dans ce faux sentiment de sécurité
Sur des plateformes privées, les utilisateurs peuvent avoir une impression accrue de sécurité, communauté fermée, système de ratio, modération active ou réputation des uploaders. Mais cela ne change pas un point fondamental :
le réseau BitTorrent reste un réseau P2P public par conception.
Une traçabilité toujours possible
Même avec des outils d’anonymisation :
- Les connexions transitent par des infrastructures tierces
- Les VPN et seedbox peuvent être compromis
- Les erreurs de configuration sont fréquentes
- Des logs peuvent exister côté serveur
Dans certains cas, une analyse peut permettre de remonter la chaîne
- utilisateur → VPN → fournisseur
- utilisateur → seedbox → serveur
- utilisateur → corrélations d’activité réseau.
Une fausse sensation de contrôle
Le principal risque n’est pas uniquement technique, mais aussi psychologique. L’utilisateur peut avoir l’impression de être protégé, être invisible, être hors de portée ou être totalement sécurisé. Alors qu’en réalité, il ne fait souvent que déplacer le point d’exposition vers un autre acteur.
Au final, les trackers torrent, les VPN et les seedbox forment un écosystème complexe dans lequel se croisent technologie, anonymat, sécurité et enjeux juridiques.
C’est un outil technique puissant, un espace de partage massif… mais aussi une surface d’attaque majeure en cybersécurité.
Entre technologie, usages et risques
Les trackers torrent représentent avant tout une technologie de partage de fichiers particulièrement efficace. Le protocole BitTorrent, conçu pour répartir la charge entre utilisateurs, a démontré depuis des années sa robustesse et sa capacité à distribuer de très gros volumes de données sans infrastructure centralisée lourde.
Mais au-delà de l’aspect purement technique, l’écosystème des trackers privés s’est progressivement transformé en un environnement bien plus complexe, où se croisent usages du Peer-to-Peer, enjeux juridiques et risques de cybersécurité.
Une technologie neutre, mais fortement détournée
Il est important de rappeler un point fondamental : le protocole BitTorrent n’est pas illégal en soi.
Il est encore utilisé aujourd’hui pour distribuer des systèmes d’exploitation open source, partager des mises à jour logicielles, diffuser des contenus volumineux légalement, optimiser la bande passante de certaines infrastructures.
Cependant, sa performance et sa nature décentralisée ont aussi favorisé le partage massif de contenus protégés, la structuration de communautés de téléchargement illégal, l’émergence de réseaux de distribution parallèle à grande échelle.
Un équilibre entre confort et exposition
Les utilisateurs sont souvent attirés par la simplicité d’accès aux contenus, la richesse des catalogues, la rapidité du téléchargement, la dimension communautaire des plateformes.
Mais ces avantages s’accompagnent de contreparties réelles, risques juridiques liés au droit d’auteur, exposition inhérente aux réseaux P2P, présence potentielle de fichiers malveillants, compromission possible de plateformes et dépendance à des outils d’anonymisation parfois mal maîtrisés.
Le vrai risque : la sous-estimation des menaces
L’un des points les plus critiques de cet écosystème reste la perception du risque. Beaucoup d’utilisateurs partent du principe qu’un tracker privé est forcément sûr, un VPN garantit l’anonymat ou qu’un fichier populaire est forcément fiable.
En réalité, les principales menaces proviennent souvent de l’exécution de fichiers non vérifiés, de la désactivation volontaire des protections de sécurité, de la réutilisation de mots de passe et d’une confiance excessive dans des environnements non officiels.
Une surface d’attaque toujours active
Aujourd’hui, les torrents restent un vecteur particulièrement exploité par les cybercriminels pour la diffusion massive de malwares, les campagnes d’infostealers, les botnets distribués, les ransomwares déguisés ou l’exploitation de la curiosité et de la confiance des utilisateurs. Ce n’est pas la technologie en elle-même qui est problématique, mais l’usage qui en est fait et l’écosystème qui s’est construit autour.
Une évolution constante du paysage
Le monde du téléchargement évolue en permanence fermetures et réapparitions de plateformes, migration vers des services privés, montée des attaques ciblées, amélioration des outils de protection et durcissement progressif des cadres juridiques. Ce qui était vrai il y a dix ans ne l’est plus forcément aujourd’hui : les usages, les menaces et les réponses évoluent en continu.
Cet article avait pour objectif de proposer une vision globale et technique des trackers torrent :
- Comprendre leur fonctionnement ;
- Analyser leur organisation ;
- Identifier leurs usages ;
- Mettre en lumière leurs risques souvent sous-estimés.
Loin d’être un simple outil de téléchargement, le torrent est devenu un écosystème à part entière, où se mêlent partage de fichiers, enjeux de cybersécurité et problématiques juridiques.
Comprendre ce fonctionnement permet avant tout une chose essentielle : adopter une utilisation plus consciente des technologies et mieux évaluer les risques liés aux environnements numériques non officiels.
Retrouvez mes autres articles et dossiers sur ctrlaltplay.fr/
💬 Venez en discuter sur Discord
🎥 Suivez mes tests et chroniques en vidéo sur YouTube
🌀 Et mes actualités sur Bluesky